
 admin
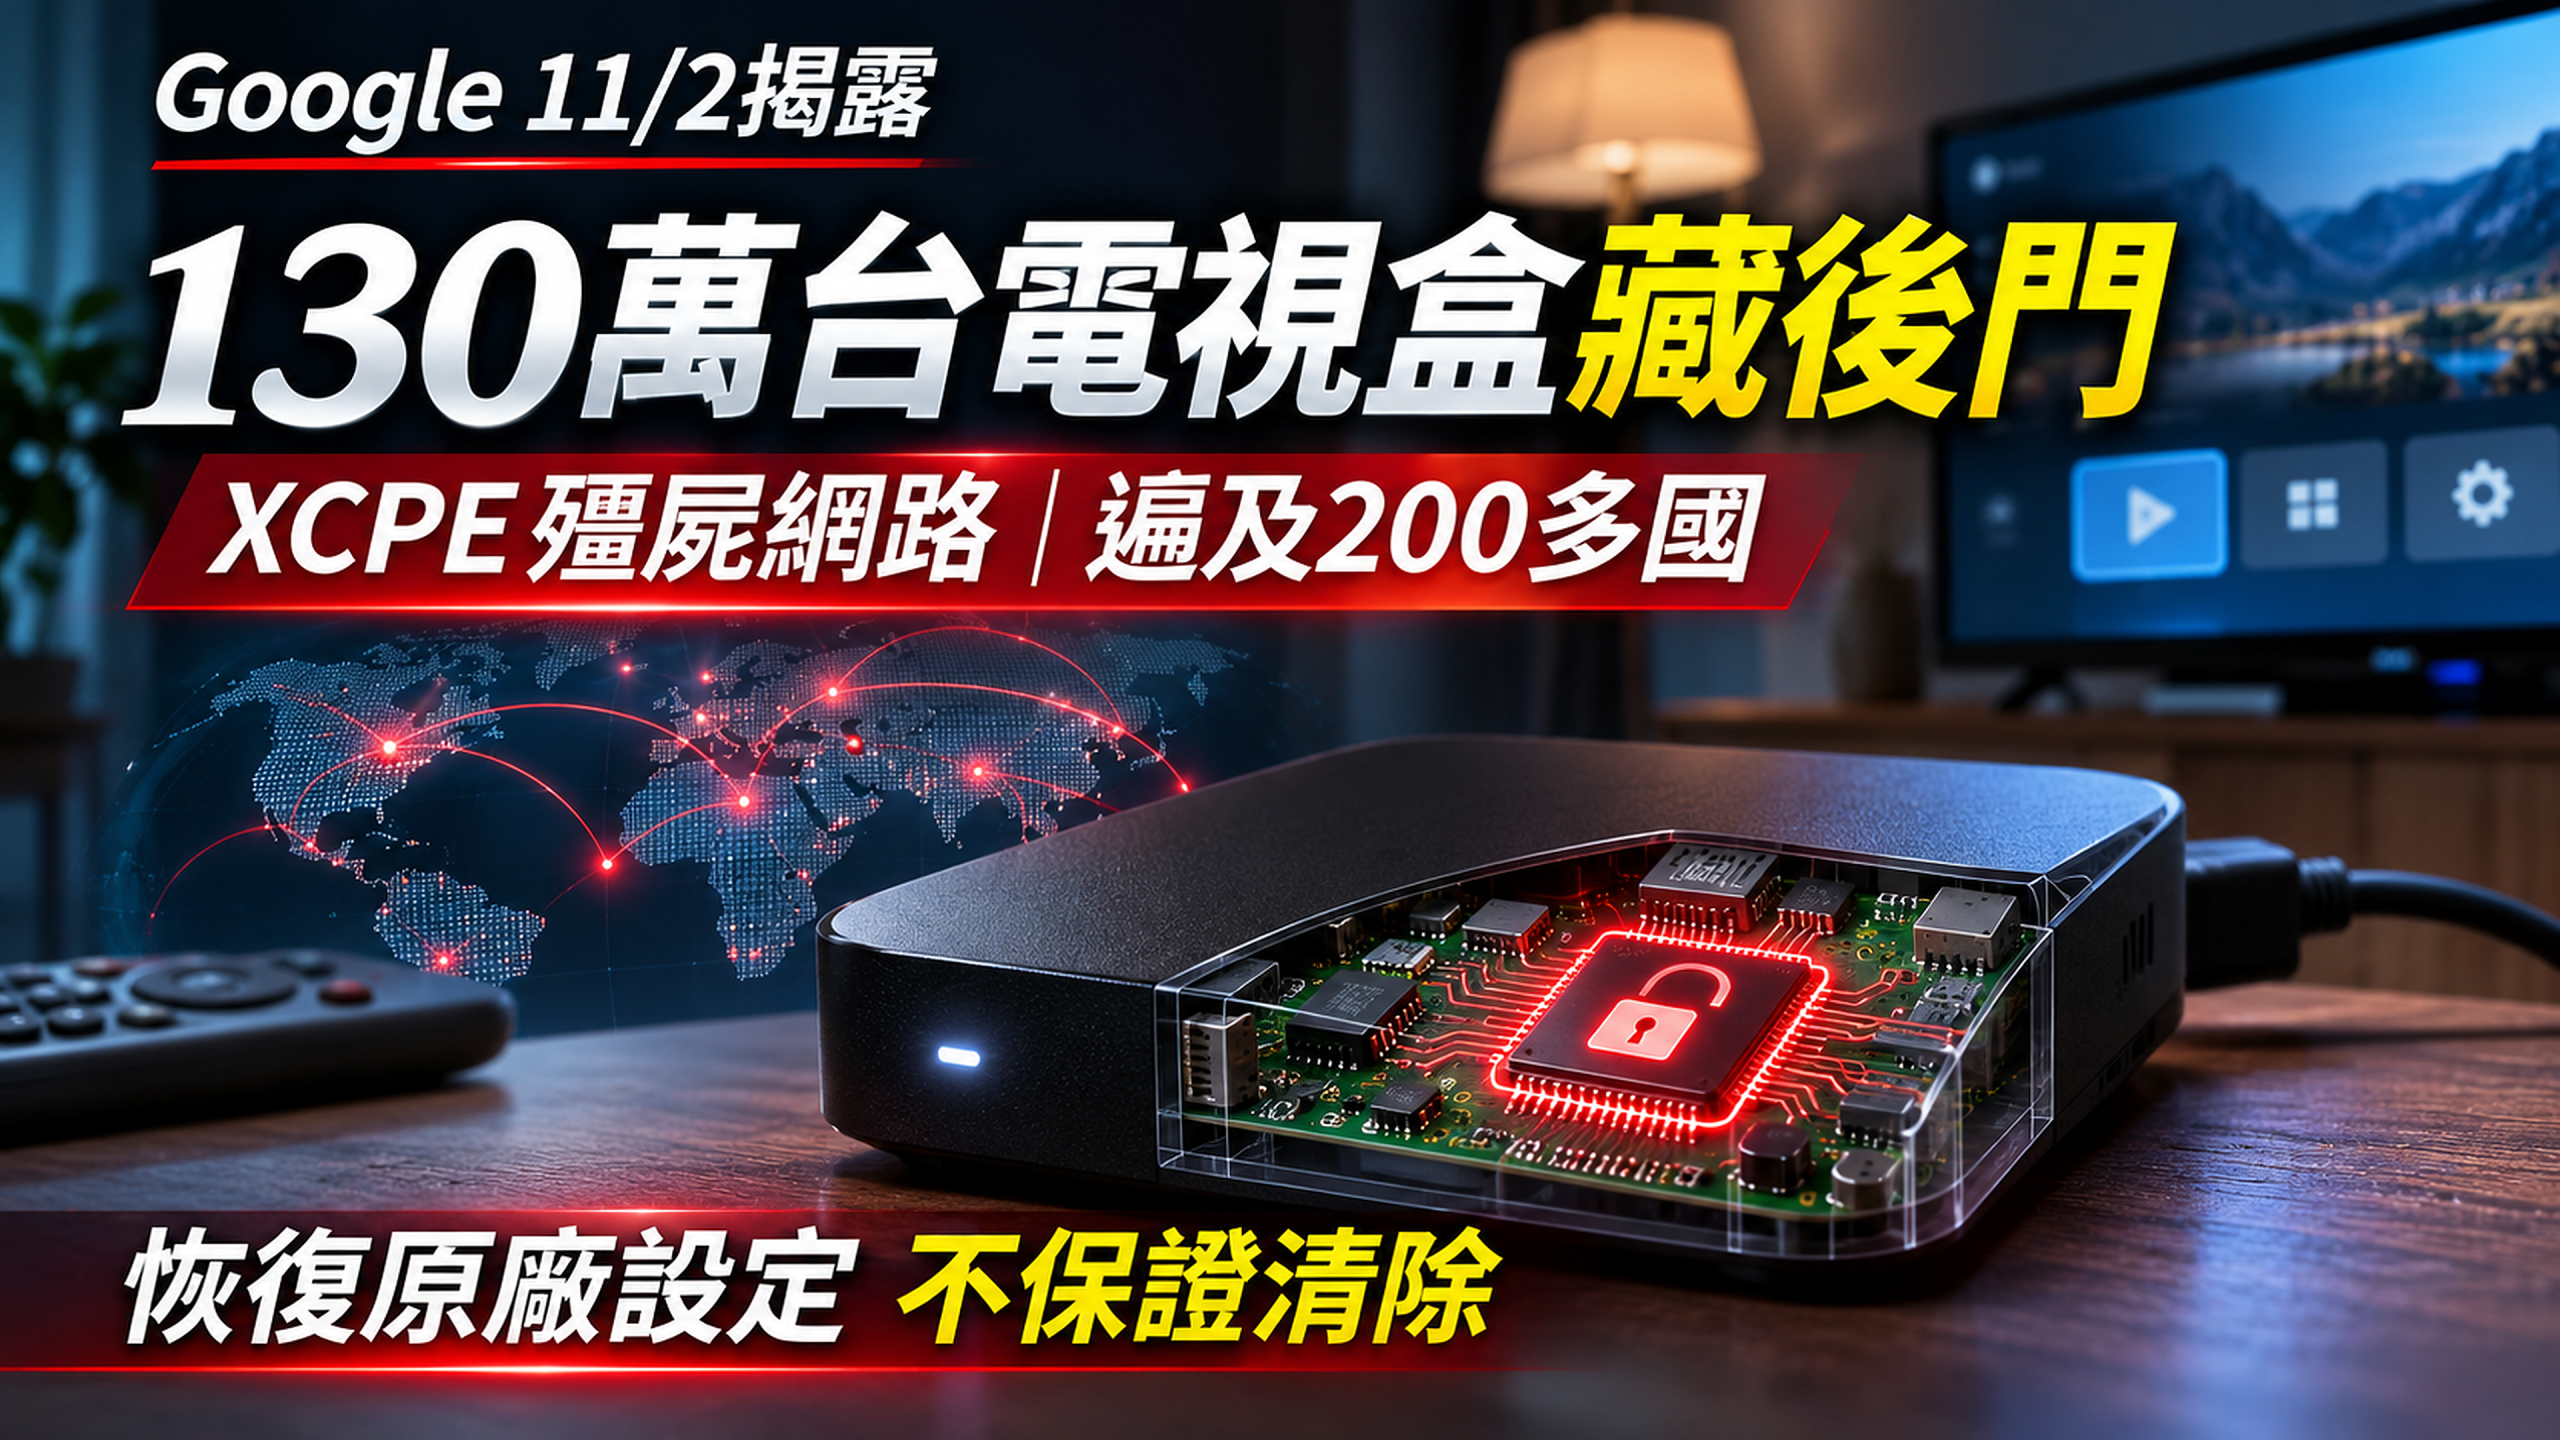
電視還能正常播放, 不代表沒有後門。
Google揭露大型XCPE殭屍網路: 部分Android電視盒在出廠前 就可能被寫入惡意韌體, 使用者甚至不需要自行安裝可疑APP。
Google宣布瓦解XCPE殭屍網路:130萬台電視盒可能在正常播放時仍遭遠端控制
家中的電視盒可能每天都正常播放串流影片、 YouTube或其他影音APP, 但這不一定能證明裝置完全沒有惡意程式。
Google於2026年11月2日公布, 名為XCPE的後門曾將超過130萬台 機上盒及相關設備納入殭屍網路。 合作夥伴Plume指出, 受影響裝置分布200多個國家及地區。
Google觀察到的設備 絕大多數為Android電視盒, 但亦涉及少量遠距醫療設備、 卡拉OK設備與數位看板等Android連網產品。
與需要使用者先下載惡意APP的常見感染方式不同, 這次部分受影響設備在出廠前, 韌體便已包含可持續運作的後門元件。 使用者把電視盒接上家庭網路後, 惡意程式便可能自行與遠端系統通訊。
這種威脅不一定造成黑畫面或廣告彈窗。 有些裝置外觀和影音播放功能都維持正常, 使用者難以從畫面直接察覺問題。
XCPE殭屍網路曾納入的設備。
Plume公開的國家及地區範圍。
其他惡意模組控制連線的估計影響。
數字不能直接相加。 額外1,000萬台涉及其他惡意模組及其 不同散布來源,並非全部屬於XCPE, 也不是額外1,000萬台電視盒都確定感染。
XCPE是什麼?與普通Android病毒不同,問題可能藏在韌體分割區
XCPE是一套具備持續存取能力的
Android惡意後門與殭屍網路架構。
Google研究指出,
核心元件在不同設備中可能稱為
x.cpe或
com.oemservice。
這些元件具備系統層級權限,
可在設備啟動後與控制基礎設施通訊,
取得設定並下載額外模組。
研究還發現部分版本可從
/oem/分割區重新安裝後門,
因此使用者即使刪除可見元件,
重新開機後仍可能再度出現。
出廠韌體含後門
部分設備在供應鏈階段預載惡意系統元件。
開機後連上網路
後門與遠端控制基礎設施交換裝置資訊及設定。
接收遠端指令
控制端可要求安裝、更新或啟用其他惡意模組。
設備被用於犯罪活動
可能參與住宅代理、廣告詐欺或其他網路行為。
| 比較項目 | 一般惡意APP | XCPE韌體後門 |
|---|---|---|
| 進入設備 | 可能經使用者安裝、釣魚或漏洞 | 部分設備出廠前已預載 |
| 使用者操作 | 可能曾下載或開啟可疑內容 | 可能完全沒有明顯操作 |
| 系統權限 | 依感染方式而異 | 研究發現具系統層級權限 |
| 刪除後 | 部分感染可解除安裝 | 可能從韌體分割區重新安裝 |
| 恢復原廠設定 | 部分情況有效 | 不保證清除韌體中的元件 |
| 主要風險 | 依惡意程式功能不同 | 遠端控制、代理與其他模組 |
Google指出XCPE還曾使用
com.abc.nexus
等載入元件,
並以其他模組提供不同惡意功能。
一般使用者不應依據套件名稱
自行刪除不熟悉的系統服務,
以免造成裝置無法正常運作。
Google為何指向Videostrong?製造商被指控刻意預載後門並出售存取權
Google威脅情報團隊表示, 綜合多年惡意程式分析、 設備與控制基礎設施證據, 對中國深圳設備製造商 Videostrong Technology 故意開發、部署及營運XCPE後門的判斷, 具有高度信心。
Google認為此活動不是單一員工的偶發行為, 也不是普通開發疏失。 調查指出,控制者向其他惡意程式營運者 提供受感染設備的存取能力, 再透過安裝住宅代理、廣告詐欺 等模組獲取收益。
Google已宣布終止與Videostrong的合作, 並禁止其及未來子公司、 關聯企業製造或銷售特定認證Android設備, 以及向其他認證廠商供應相關軟體。
但這是Google及研究夥伴 提出的技術歸因與指控。 新聞不應自行改寫成 已有法院判決確定所有相關刑事責任。
本文以「Google表示」「研究團隊認為」 描述Videostrong涉及的行為, 不將資安研究結論直接視為刑事判決。
受影響的都是山寨電視盒?部分Google認證設備也曾遭規避檢測
XCPE事件令人警覺的一點, 是部分設備曾通過Google認證。 Google表示,Videostrong使用混淆技術 規避既有審查, 並在設備首次開機後載入惡意功能, 因此部分認證產品也受到影響。
Google後續已針對認證審查程序 及韌體完整性檢查進行調整。 這說明認證有其價值, 但無法作為任何產品絕對安全的保證。
核對Google Play Protect認證,了解裝置是否通過相關相容性測試。
認證結果不是韌體鑑識報告。確認惡意APP安全掃描是否啟用,並留意異常警告。
掃描正常不能完全排除系統後門。核對製造商、完整型號、韌體版本與可信資安研究。
才是判斷此次風險的重要交叉資訊。Android TV、Google TV 是產品及軟體平台; XCPE則涉及特定設備與韌體。 不能因為某台設備使用Google TV, 就直接認定它感染XCPE。
若要查詢認證狀態, Google的通常路徑是 Play商店 → 個人檔案 → 設定 → 關於。 此「裝置認證」與 「Play Protect惡意APP掃描」 是不同檢查項目。
MECOOL電視盒會中毒嗎?研究曾發現KM9PRO Max,仍須核對完整型號
資安公司Synthient於2026年11月2日 發布《The Internals of a Badbox Operation》, 說明其調查MECOOL設備 與Videostrong供應鏈的過程。
研究團隊於2025年底取得
MECOOL KM9PRO Max進行分析,
發現設備內含
com.oemservice
等後門元件,
可與遠端系統通訊
並部署其他軟體。
相關設備也可能透過不同品牌、 通路與ODM關係出售。 然而,型號及韌體可能因市場、 生產批次而有差異, 不能推定所有MECOOL設備 都已個別證實感染。
建議使用者先記錄 完整品牌、型號、Android版本、 韌體組建及購買來源, 再查看Synthient的公開研究資料、 Google公告或原廠回應。
殭屍網路如何賺錢?住宅代理可能讓家庭IP變成陌生流量的出口
XCPE不一定透過跳出勒索訊息向使用者索取金錢。 Google觀察到的營利方式, 主要包括住宅代理、 廣告詐欺及安裝其他惡意模組。
住宅代理
在未經屋主同意下, 將第三方流量經由受害者家庭網路轉送, 使外部服務看到該家庭的公開IP。
廣告詐欺
在背景產生非真實的 廣告曝光、網頁載入或互動, 為惡意營運者帶來不當收益。
其他惡意模組
藉由後門下載其他程式, 可能擴大遠端控制、 資料蒐集及不同犯罪用途。
| 惡意用途 | 對使用者的可能影響 |
|---|---|
| 住宅代理 | 未經同意使用家庭頻寬與IP位址 |
| 廣告詐欺 | 背景產生虛假廣告活動 |
| 資料蒐集 | 部分裝置或帳戶資訊可能遭存取 |
| 遠端指令 | 攻擊者可能執行特定系統操作 |
| 其他惡意模組 | 增加不同類型的攻擊風險 |
| 區域網路探查 | 可能蒐集其他連網設備相關資訊 |
Google也曾觀察到 遠端指令、截取畫面與帳戶資訊蒐集等能力。 但不能因此斷言每台受感染設備 都已執行上述所有功能, 更不能直接認定所有使用者的 銀行帳戶已遭竊取。
Google已瓦解XCPE,為何還需要檢查?關閉伺服器和清除韌體不同
Google聯合日本警察廳、 Lumen、HUMAN Security、 Plume、Synthient及TrendAI, 針對XCPE控制基礎設施 展開法律與技術打擊。
Google表示, 除了關閉XCPE相關控制網域, 也打擊十多種關聯惡意程式 所使用的控制基礎設施, 估計讓至少1,000萬台其他受感染設備 失去原有惡意控制連線。
這是重要資安成果, 但必須區分 控制基礎設施失效 與 裝置本地韌體已被清除。
打擊控制網域、伺服器及惡意模組分發基礎設施。
若惡意程式仍存在系統韌體,可能需要可信修補或更換設備。
Google揭露的持續性機制顯示, 後門可能從韌體分割區重新安裝。 即使原有控制伺服器被關閉, 仍不應把設備當成經過完整鑑識、 確認乾淨的系統。
Malwarebytes也提醒, 若設備有明確受影響證據, 應考慮中斷連網, 並向可信原廠或銷售商 尋求修補或更換方式。
台灣電視盒使用者怎麼檢查XCPE?先完成這6個步驟
一般使用者可以先從產品資訊 與官方來源建立初步風險判斷, 不必嘗試破解系統、 連接ADB或自行拆解韌體。
以下6項是初步安全檢查, 不是專業韌體鑑識。 即使全部完成, 也不能保證設備百分之百沒有後門。
勾選已完成的檢查項目。完成數量不代表裝置安全分數。
這是風險處理情境,不是自動病毒偵測。
先確認官方更新、Play Protect與產品來源。 如果沒有相關研究、原廠公告或感染證據, 不需要立即將所有電視設備視為受到控制。
Google官方針對Android TV 另提供Play Protect設定: Android 11或更新版本, 通常可透過Play商店進入 Play Protect設定; Android 10或以下的介面 則可能在安全與限制選單中。 詳細路徑請參照 Google Android TV說明。
Android電視盒恢復原廠設定有用嗎?XCPE韌體感染不保證會被刪除
恢復原廠設定可以移除 某些使用者安裝的APP與設定, 對一般軟體問題可能有幫助。
但XCPE涉及部分設備的系統韌體, 而一般恢復原廠設定 主要是重置使用者資料。 若惡意元件仍存在韌體分割區, 後門就可能保留或再次啟動。
| 處置方式 | 可能做到的事 | 重要限制 |
|---|---|---|
| 刪除可疑APP | 移除部分一般惡意軟體 | 未必清除系統層後門 |
| 恢復原廠設定 | 重置部分資料與設定 | 可能保留已感染的韌體 |
| 啟用Play Protect | 掃描部分惡意APP | 不是完整韌體鑑識 |
| 可信乾淨韌體 | 在可驗證、相容的前提下有機會清除後門 | 須確認來源及完整性 |
| 中斷網路 | 阻止設備繼續透過網路活動 | 不會刪除本地惡意元件 |
| 停用或更換設備 | 避免繼續使用已知高風險裝置 | 新設備仍需安全更新與帳戶保護 |
若已有明確感染證據, 優先斷網並聯繫可信來源。 自行刷入網路上不明韌體, 可能導致裝置無法開機、 資料遺失或再次感染。
電視盒感染XCPE,家裡手機、電腦也會一起中毒嗎?
不一定。 Google研究顯示, XCPE具備部分網路探查及遠端控制能力, 可能增加家庭區域網路的安全風險。
但這不代表所有連接相同Wi-Fi的 手機、筆電與智慧家電 已經被惡意程式感染。 其他設備是否真的受影響, 仍取決於漏洞、權限、 路由器設定及攻擊者後續行動。
如果電視盒有可信感染證據, 應先隔離該設備, 確認路由器韌體與其他重要設備 已完成安全更新。
若路由器支援訪客網路 或IoT網路隔離, 可將不需要直接存取個人電腦 的連網設備分開管理。
若曾在已確認受感染的電視盒 登入重要帳戶, 可使用另一台可信任裝置 檢查登入紀錄, 必要時更換密碼並開啟多因素驗證。
不必僅因家中有Android電視盒, 就立即重設所有帳戶密碼。 防護措施應與已有證據及實際風險相稱。
電視盒流量暴增或變慢,就是XCPE嗎?六種現象只能當作排查線索
電視盒在背景更新、 下載影片快取或同步資料時, 也可能產生較高網路流量。 同樣地,設備變慢 可能是儲存空間不足、 記憶體負載或訊號不佳。
| 觀察現象 | 可能原因 | 建議 |
|---|---|---|
| 待機仍大量傳資料 | 更新、同步或異常背景活動 | 核對路由器流量及更新紀錄 |
| 出現不認識的APP | 原廠元件、更新或非預期安裝 | 核對名稱與來源,不直接刪系統服務 |
| Play Protect被關閉 | 設定、限制或可能的惡意行為 | 檢查功能狀態及裝置版本 |
| 電視盒發熱或耗電 | 高負載、背景運作或硬體問題 | 檢查設備與散熱 |
| 家庭IP遭服務阻擋 | 共用IP、代理流量或其他原因 | 向ISP或平台查詢 |
| 原廠停止更新 | 產品生命週期結束 | 評估更換受支援設備 |
真正有效的判斷方式, 是將型號、韌體版本、 研究資料與設備網路紀錄 一起核對, 不是看到單一症狀 便宣布設備已感染XCPE。
台灣也受到XCPE影響嗎?全球調查包含台灣,但無法直接推算每個品牌感染率
XCPE不是侷限於單一國家的威脅。 Plume指出相關設備 已出現在200多個國家及地區, 國際媒體Ars Technica 也將台灣列為觀測到 較多受影響設備的市場之一。
但目前沒有足夠公開資料, 能將這項全球調查 直接換算成台灣每一品牌、 每一型號或全部電視盒的感染比例。
台灣使用者可能透過 電商、實體通路、 跨境購物或電信服務取得設備。 供應商、韌體更新方式和安全支援 不一定相同。
製造商、完整型號及韌體資訊無法核對。
產品缺乏可信且持續的安全更新管道。
型號、韌體或資安檢測與已知案例有具體連結。
便宜、海外購買或使用Android, 都不是設備已感染XCPE的充分證據。 對台灣家庭最重要的是 可以追溯產品來源、 核實安全公告, 並在有明確證據時採取措施。
以後買Android電視盒怎麼挑?安全更新比預載APP數量更值得重視
選購電視盒除了比較畫質、 影音平台與價格, 也應確認產品的安全維護能力。 XCPE事件說明, 如果設備的供應鏈或韌體本身 存在問題, 使用者即使沒有安裝可疑APP, 仍可能面臨風險。
| 購買前確認 | 判斷原因 |
|---|---|
| 完整製造商及型號 | 方便查詢官方公告與問題批次 |
| Google裝置認證 | 了解產品相容性及認證資訊 |
| 官方韌體更新管道 | 發現問題時能取得可信修補 |
| 更新支援政策 | 避免買到長期無人維護的產品 |
| APP來源與安裝方式 | 降低額外惡意APP風險 |
| 過往資安事件回應 | 評估廠商透明度及處理能力 |
| 是否需登入主要帳戶 | 減少不必要的帳戶暴露 |
| 是否能隔離家庭網路 | 降低IoT裝置影響其他設備的機會 |
Google認證仍具有參考價值, 但本次研究顯示, 如果供應鏈刻意規避檢測, 認證也可能存在缺口。
因此購買時應把 認證、產品來源、 更新政策與安全公告 一起納入考量, 不只看商品介紹是否標示 可以觀看某個影音平台。
Google關閉XCPE控制伺服器後,事件結束了嗎?後續還有兩個問題
截至2026年11月4日, Google與合作夥伴已完成 一項大規模殭屍網路打擊行動, 對原有控制基礎設施造成重大影響。
但後續仍有兩個需要處理的問題。 首先, 已出售的設備如何確認 韌體是否包含持續性惡意元件。
其次, 設備製造商、 Google認證及供應鏈的審查方式, 如何降低惡意程式在產品出廠前 就已被預載的風險。
Google表示將持續改善 認證Android TV產品的韌體完整性檢查, 並與產業夥伴處理相關網路犯罪活動。
一般使用者不必恐慌性地 丟棄所有Android電視盒; 但若有可信感染證據, 也不能因Google宣布瓦解殭屍網路, 就繼續將已知受感染設備 當作完全安全的產品使用。
先確認型號與韌體、 再核對原始研究與原廠公告; 有明確感染證據時立即隔離, 並尋找可信的修補或更換方式。
XCPE殭屍網路時間軸:從2024年後門演變到2026年11月2日打擊
-
後門逐漸演變成模組化架構
Google指出相關惡意軟體從較簡單的載入方式,發展出多階段模組架構。
-
資安研究持續追蹤設備與惡意程式
Synthient等研究團隊針對相關Android連網設備進行調查。
-
觀察到新的惡意模組部署方式
Google發現部分惡意元件的載入與規避方式持續演進。
-
跨國合作展開基礎設施打擊
Google及合作夥伴對相關控制網域與伺服器採取行動。
-
正式公布XCPE調查
Google、Plume及其他夥伴公開超過130萬台設備受影響的調查成果。
-
媒體進一步追蹤韌體殘留問題
國際資安媒體分析感染型號、後門持續性與使用者處理方式。
-
台灣用戶依公開資料自查
優先核對設備型號、研究資料、官方更新與家庭網路狀況。
XCPE事件查核:哪些已確認?哪些說法會造成台灣使用者誤解?
| 新聞說法 | 查核結論 |
|---|---|
| Google已公開XCPE調查 | 已確認 |
| 超過130萬台設備受到影響 | 已確認 |
| 分布超過200個國家及地區 | Plume等合作夥伴公布 |
| 主要感染設備為Android電視盒 | 已確認 |
| 部分設備出廠前已有後門 | 已確認 |
| 部分認證設備受到影響 | 已確認 |
| 所有Google TV都遭感染 | 錯誤 |
| 所有MECOOL型號都有XCPE | 無法如此推論 |
| Google已打擊控制伺服器 | 已確認 |
| 每台後門都已從韌體刪除 | 未證實 |
| 恢復原廠設定保證清除XCPE | 錯誤 |
| 額外1,000萬台全是電視盒 | 錯誤 |
| 台灣每台Android電視盒均有風險證據 | 無證據支持 |
| 所有受害者銀行帳戶已遭盜用 | 無證據支持 |
Google的調查為這次事件提供重要技術證據, 但消費者的個別設備是否感染, 仍須透過型號、韌體、 官方安全公告或可信檢測結果判斷。
XCPE電視盒中毒、韌體後門與台灣使用者常見問題
Q1:XCPE是什麼?
XCPE是Google調查發現的惡意後門及殭屍網路架構。它主要存在於部分Android電視盒韌體中,能讓控制者遠端部署其他惡意模組。
Q2:Google公布多少台Android電視盒受感染?
Google指出XCPE殭屍網路曾包含超過130萬台設備,絕大多數為Android電視盒,但也包含少量其他Android連網裝置。
Q3:XCPE影響台灣嗎?
相關研究顯示台灣也在觀測到受影響設備的市場之中,但不能因此認定台灣所有Android電視盒都受到感染。
Q4:所有Android TV或Google TV都有XCPE嗎?
不是。XCPE涉及特定設備及韌體,不是所有Android TV或Google TV共同存在的感染。
Q5:MECOOL電視盒一定有病毒嗎?
不能如此認定。研究人員曾在部分MECOOL設備發現相關惡意程式,應以完整型號、韌體及可信研究資料判斷。
Q6:XCPE是怎麼進入電視盒的?
Google發現部分受影響設備的韌體在供應鏈階段已預載後門,使用者購買後即可能連線至遠端控制基礎設施。
Q7:XCPE會偷取個人資料嗎?
Google觀察到部分惡意功能能夠蒐集帳戶與裝置資訊、截取畫面及執行遠端指令,但不能據此認定每名受害者的所有個資都已外洩。
Q8:電視盒恢復原廠設定可以清除XCPE嗎?
不保證。若後門存在於韌體分割區,單純恢復使用者設定可能無法移除。
Q9:Google不是已經關閉XCPE了嗎?
Google已打擊其控制伺服器及網域,能阻斷重要惡意活動,但不代表所有已售設備內的後門都已刪除。
Q10:如何確認電視盒有沒有Google Play Protect認證?
若設備提供Google Play商店,可進入商店設定中的「關於」查看認證狀態。實際路徑依系統版本而異,但認證結果不能單獨排除XCPE感染。
Q11:如果確定電視盒受到感染,應該怎麼辦?
先中斷網路,保留設備型號與韌體資訊,向原廠確認是否有可信任的乾淨韌體或更換方案。不要隨意安裝來源不明的修復檔。
Q12:電視盒中毒會讓家中的手機也一起中毒嗎?
不一定。受到感染的設備可能增加區域網路風險,但不能直接認定同一Wi-Fi下的其他裝置都已感染。可優先隔離受影響設備、檢查更新及重要帳戶安全。
Google官方XCPE報告、Plume、Synthient及Android TV安全設定資料
-
Google Threat Intelligence Group|2026/11/02
Shutting the Door on the XCPE Botnet
130萬台、技術歸因、韌體後門與跨國打擊行動。
-
Plume Security Labs|2026/11/02
How Plume Security Labs and Google shut down X.CPE
200多國分布、家庭網路觀測及打擊行動。
-
Trend Micro/TrendAI|2026/11/02
130萬台電視盒跨國聯合打擊公告
Google、資安企業與日本警察廳合作背景。
-
Synthient|2026/11/02
The Internals of a Badbox Operation
MECOOL KM9PRO Max、Videostrong歸因與樣本研究。
-
Synthient|公開技術研究資料
Videostrong設備與惡意程式研究資料
設備及韌體相關調查資料,供技術人員進一步核對。
-
BleepingComputer|2026/11/02
Google disrupts million-device XCPE Android malware botnet
韌體持續性、製造商調查與設備風險。
-
Ars Technica|2026/11/03
Google dismantles botnet secretly running on Android TV boxes
感染分布、台灣市場及設備認證問題。
-
Malwarebytes|2026/11/03
A hidden backdoor put 1.3 million TV boxes to work for criminals
斷網與修補建議、韌體後門殘留限制。
-
Google Android TV Help|官方支援
Protect your TV from harmful apps with Google Play Protect
Android TV不同版本的Play Protect設定方式。
-
Google Play Help|官方支援
Check and fix Play Protect certification status
裝置認證與惡意APP掃描的區別。
查核截至2026年11月4日。 Google對Videostrong的指控屬技術歸因, 並非本文自行確認的司法判決。 130萬台XCPE設備與額外1,000萬台 其他受控設備不可混算; 個別產品受影響情形仍應核對型號、 韌體及正式研究資料。