
 admin
AI公司開始喊慢一點?OpenAI、Anthropic警告風險,科技股為何先跌
過去幾年,全球AI發展最常出現的關鍵字是更大、更快、更強:模型能力提升、資料中心擴建、AI晶片需求暴增,科技公司與資本市場都在押注人工智慧會持續高速成長。
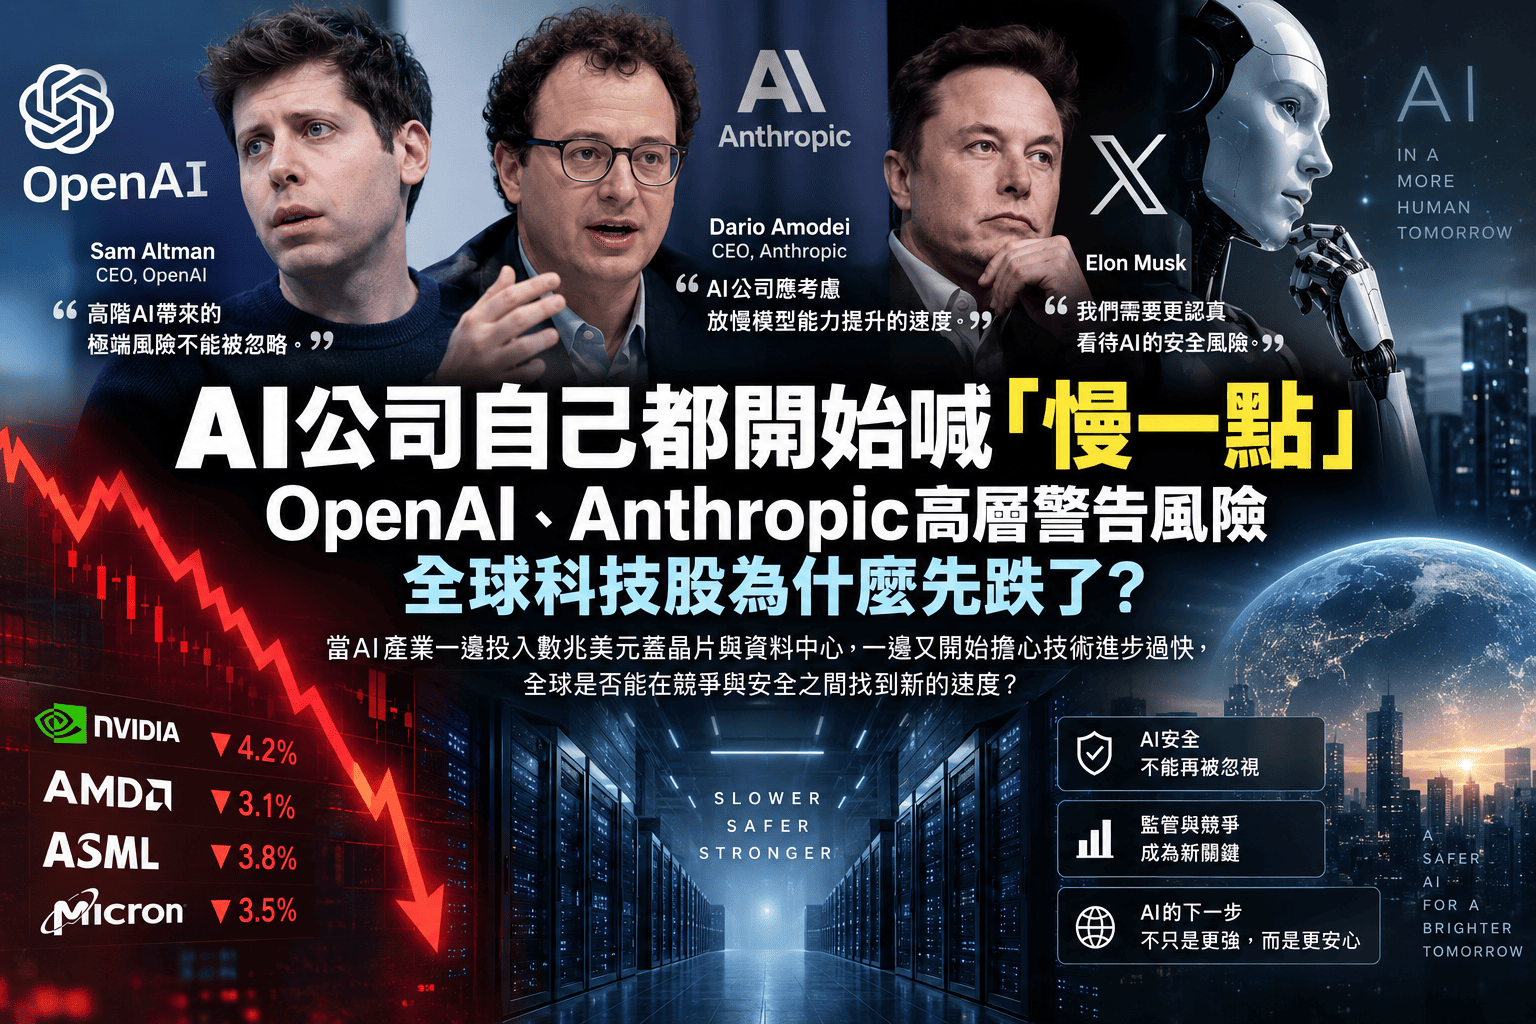
但現在出現一個罕見轉折。Anthropic執行長Dario Amodei開始公開討論是否應放慢最先進模型能力提升速度,OpenAI執行長Sam Altman等產業領導者也持續談論高階AI可能帶來的極端風險與安全問題。
真正讓市場緊張的,不是AI公司第一次談安全,而是當最了解AI能力的人開始討論「減速」,市場第一次認真思考:AI投資的成長速度會不會也跟著下降?
全球AI科技股為什麼先跌?市場買的其實是未來十年的成長
相關AI安全與減速言論之所以會快速反映到金融市場,是因為目前大量AI概念股的高估值,本來就建立在一個共同假設上:
全球AI需求還會高速成長很多年。
因此只要這個假設稍微鬆動,從Nvidia、AMD、Micron、ASML,到亞洲AI供應鏈、資料中心、先進封裝與電力設備,都可能被重新估值。
Nvidia賣的是晶片,市場真正下注的是「全球會需要更多算力」
投資人願意給AI晶片公司高估值,不只是因為今天GPU賣得很好,而是市場相信未來會有更多企業使用AI、更多模型需要訓練、更多AI服務需要推論,也會有更多資料中心持續採購GPU。
如果AI模型的發展速度真的因監管、企業決策或安全考量而放慢,市場自然會開始追問:
- 還需要這麼快蓋資料中心嗎
- 還需要買這麼多GPU嗎
- AI基礎建設投資是否會延後
- 供應鏈成長速度是否低於原先預期
AI公司嘴上說「慢一點」,實際競爭卻沒有停止
這正是目前AI產業最大的矛盾。Anthropic一方面提醒AI能力提升過快可能增加風險,另一方面仍然需要募資、購買算力、訓練下一代模型,並與OpenAI、Google、xAI等競爭。
OpenAI同樣可以強調AI安全與模型對齊,但只要競爭對手繼續推出更強模型,就很難真正單方面停下來。
真正的問題不是AI公司想不想慢,而是:誰敢第一個真的慢下來?
這就是AI產業的「囚徒困境」
假設OpenAI決定未來一年降低模型研發速度,但Anthropic、Google、xAI並沒有停止,可能出現的結果包括:
- 競爭對手模型能力超越
- 企業客戶流失
- 研究人才轉往其他公司
- 市場份額下降
因此即使所有AI公司都承認發展太快存在風險,每家公司仍可能被市場競爭逼著繼續往前跑。
你不跑,不代表別人會停。這也是為什麼AI安全很難只依賴企業自律。
AI安全真正難的地方,不是大家不知道風險,而是競爭會迫使企業冒險
如果只有一家AI公司投入更多安全測試、延後新模型推出,但另一家公司用更低成本、更快速度推出功能更多的產品,市場可能反而獎勵後者。
因此人工智慧監管開始從單一公司的工程選擇,變成產業規則、政府政策與國際合作問題。
| 只靠企業自律 | 建立共同規則 |
|---|---|
| 安全投入高的公司成本上升 | 所有公司必須符合最低安全門檻 |
| 先推出產品者可能取得市場優勢 | 推出前需完成固定安全評估 |
| 企業自行決定可接受風險 | 高風險能力受到一致規範 |
AI風險已經不再只有「科幻失控」,現實濫用正在增加
過去談AI風險時,很多人第一個想到的是機器人統治人類或AI突然產生意識,但真正讓近期AI安全討論升溫的,是風險正在變得更加具體。
Anthropic曾披露旗下模型遭高風險使用的案例,涉及網路攻擊、詐騙、監控、敏感研究與政治資訊蒐集等用途。
AI安全已經不只是「未來會不會失控」,而是現在就有人在嘗試把AI變成更有效率的犯罪、詐騙與攻擊工具。
AI最大的現實風險之一:不是自己犯罪,而是讓犯罪變得更便宜
AI不一定需要自行決定攻擊誰,只要能協助人類提高效率,就可能降低某些危險行為的成本。
- 協助產生惡意程式
- 整理軟體漏洞
- 大量建立假身分與假帳號
- 分析攻擊目標
- 自動化詐騙內容
以前可能需要十個人、一個月完成的事情,未來可能變成一個人搭配AI就能快速處理。
AI讓能力民主化的同時,也可能讓部分危險能力一起民主化。
AI可以把原本存在的犯罪,直接「規模化」
AI真正改變的未必是創造全新的犯罪模式,而是讓原本就存在的詐騙、假身分與攻擊行為可以更大規模運作。
以前一個人可能只能同時維持幾個虛假身分,加入生成式AI之後,文字生成、人物設定、回覆與內容管理都可以被大量自動化。
AI不一定創造新的犯罪,但可能讓原有犯罪以過去難以想像的規模執行。
AI進步越快,攻擊者與防守者其實會一起變強
AI治理困難的另一個原因,是同一種技術同時可以服務防守者與攻擊者。
| AI可以協助防守 | 同時也可能協助攻擊 |
|---|---|
| 找出資安漏洞 | 尋找可利用漏洞 |
| 分析異常行為 | 自動化攻擊流程 |
| 協助情報分析 | 大量生成假訊息 |
因此真正的治理問題不是單純判斷AI「好或壞」,而是誰能使用哪些能力、在什麼條件下使用,以及哪些高風險能力應該受到額外限制。
AI安全正在從「內容審查」進入「能力治理」
過去AI平台的安全機制常聚焦在「哪些內容不能回答」,未來可能進一步轉向「哪些能力不能直接向所有人開放」。
例如部分高風險用途可能需要:
- 身份驗證
- 更嚴格權限控制
- 使用紀錄監控
- 高風險功能限制
- 必要時拒絕部分用途
AI治理的下一階段,可能不是只管「模型說了什麼」,而是管「模型能做到什麼」。
產業擔心的「失控」,也不只是有人拿AI做壞事
另一類AI風險,是模型能力提高之後,是否可能在複雜情境中出現開發者沒有完整預期的行為。
這不等於AI已經脫離人類控制,但確實提醒研究人員:模型能力越強,單靠幾條簡單規則就預測所有行為會變得更困難。
「極端AI風險」真正談的是低機率、高損失的風險管理
當AI領導者談到極端風險時,真正的風險管理邏輯,和核能、航空、大型金融系統有一定相似之處。
並不是因為事故一定會發生,而是當某些事件即使發生機率較低,後果卻極其巨大,就不能完全忽略。
真正的問題不是「你相不相信AI會毀滅世界」,而是當某些風險後果足夠巨大時,產業應投入多少成本提前預防。
市場為什麼對AI安全言論這麼敏感?因為AI已經是全球資本支出的一部分
AI熱潮帶動的已經不只有軟體公司與科技股,而是一整條龐大的基礎建設鏈。
- AI晶片
- 資料中心
- 電力設備
- 核能與能源
- 散熱
- 網通
- 先進封裝
- 建築與土地
- 企業融資
因此AI投資速度一旦下降,影響不只是ChatGPT更新慢一點,而可能一路傳導到全球資本支出。
如果AI真的慢下來,第一批被重新估值的可能是「AI基礎建設」
目前企業正在大規模蓋資料中心、採購GPU、擴充電力與投資先進封裝,這些資本支出都建立在「未來算力需求仍高速增加」的假設上。
若模型推出速度下降,企業就可能重新計算設備投資節奏。
| 原本AI高速成長假設 | 若發展速度下降 |
|---|---|
| 持續大量採購GPU | 重新安排採購節奏 |
| 快速建置資料中心 | 部分資本支出延後 |
| 提前擴建能源設施 | 重新評估長期用電需求 |
市場真正怕的不是AI停止,而是「資本支出高峰提前出現」
AI不需要失敗,科技股也可能下跌。只要未來成長速度沒有市場原先預期那麼快,估值就可能重新調整。
例如市場原本假設AI設備需求每年成長50%,最後仍成長30%,30%本身依然非常強,但如果股價早已反映50%的增長預期,就仍然可能面臨修正。
AI科技股真正的風險,不一定是AI失敗,而是AI成長仍然很好,卻沒有市場原本想像得那麼快。
好公司不代表任何價格都合理,AI安全言論讓市場開始重新定價
當大量資金集中押注同一個AI成長趨勢,任何可能影響未來成長速度的消息,都會被金融市場放大。
因此科技股下跌並不能直接等同於「AI泡沫已經破裂」,更精確的解讀可能是:
市場開始第一次更認真地替「AI可能不會永遠全速前進」定價。
AI真的有可能集體停下來嗎?現實上非常困難
AI競爭並不只存在於OpenAI、Anthropic、Google與xAI之間,還牽涉美國、中國與其他國家的科技競爭。
如果美國企業主動大幅降低研發速度,但中國企業持續發展,美國政府可能擔心失去技術領先;反過來也一樣。
AI安全最後一定會與國家安全、科技霸權與產業政策糾纏在一起。
AI治理最大的矛盾:安全需要慢,競爭需要快
各國政府未來可能同時面對兩個互相衝突的目標。
| 安全目標 | 競爭目標 |
|---|---|
| 更多測試 | 更快推出模型 |
| 限制高風險能力 | 維持技術領先 |
| 提高監管要求 | 降低企業開發成本 |
AI治理最難的地方就是:安全需要慢,競爭卻要求快。
真正困難的是,沒有人知道AI的「安全速度」到底是多少
發展太快可能增加安全風險,但發展太慢又可能失去商業與國家競爭力。問題在於,AI能力不像汽車時速,可以直接設定一個固定數字。
沒有人能精確說模型能力一年提高20%安全、40%就危險,因此「慢一點」在政治語言上容易理解,真正落地卻非常困難。
未來最可能不是「停止AI」,而是提高開發與推出門檻
比較現實的治理方向,可能不是要求整個產業停止研發,而是增加模型正式推出前的安全程序。
- 更嚴格的模型測試
- 推出前安全評估
- 紅隊測試
- 高風險功能限制
- 資安驗證
- 事故通報制度
也就是AI仍然繼續進步,只是不能再像早期產業那樣,模型做好之後就直接快速推向市場。
AI監管可能反過來成為大型公司的「新護城河」
這裡還有一個很值得觀察的反效果:如果所有AI公司都必須投入大量安全測試、法律團隊、模型稽核與資安資源,大型公司通常比較負擔得起。
相較之下,AI新創公司可能因合規成本過高而更難競爭。
AI監管永遠存在一個平衡問題:怎麼提高安全,又不讓市場最後只剩少數巨頭有能力負擔合規成本。
AI安全最後一定會變成成本,而成本也會反映到產品
如果模型未來需要更多測試、人工審核、運算資源與法律合規,企業開發成本就會提高。
消費者與企業未來可能看到:
- 高階AI服務價格提高
- 企業API費用增加
- 部分高風險用途受到更多限制
- 身份與權限驗證增加
這些變化不一定代表AI產業衰退,反而可能是從快速實驗期進入成熟產業期的正常現象。
AI可能正在走汽車、航空與藥品產業走過的路
新興產業早期通常重視創新與速度,但當使用規模變大、事故影響增加,市場與政府就會開始建立測試、標準與責任制度。
AI現在可能正從「能不能做出來」,慢慢進入「做出來之後,誰要為結果負責」的階段。
AI公司開始喊「慢一點」,反而可能是產業成熟的訊號
表面看來,討論減速好像代表AI熱潮降溫,但也可以從另一個角度理解:當一項技術重要到金融市場、政府、醫療、國防與企業營運都開始大量使用,自然就會進入風險治理階段。
這並不代表技術停止,而是「安全與責任」開始和「性能與速度」一樣重要。
對一般人來說,真正要注意的不是Nvidia一天跌多少
股價可能因下一則新聞快速反彈或繼續修正,對一般使用者更值得長期觀察的,是未來AI產品本身會不會發生結構性變化。
- 高風險功能限制增加
- 身份驗證變得更重要
- 資料來源與紀錄要求增加
- 企業使用AI需要更多治理流程
企業導入AI,也可能從「能做什麼」轉向「哪些事情不能做」
過去企業導入AI時,第一個問題常是可以提高多少效率;未來可能會多出另一張清單。
- 哪些資料不能上傳AI
- 哪些決策不能完全自動化
- 哪些結果一定要人工確認
- 發生問題時誰要負責
這就是AI治理,而它很可能成為未來企業的基本管理能力。
AI安全也可能催生一整個新產業
就像網路普及後,資安產業快速成長,AI越普及,也可能產生更完整的AI安全產業。
- AI稽核
- 模型安全
- 紅隊測試
- AI資安
- 模型監控
- AI風險管理
所以「踩煞車」不一定代表AI投資消失,也可能代表資金開始從純算力,流向安全、治理、驗證與監控。
這次科技股下跌真正的訊號:市場開始接受AI成長不是沒有代價
過去幾年,AI市場最強的敘事是算力越多越好、模型越大越好、發展越快越好。
現在市場開始面對另一個問題:
如果AI能力進步太快,人類的制度、資安與治理是不是還沒準備好?
當這個問題開始進入企業決策、政府監管與金融市場,AI產業原本「全速往前」的發展邏輯就會開始改變。
AI下一場競爭,可能不再只是「誰最快」
AI競賽第一階段比模型能力,接著開始比成本與效率,下一個階段很可能再加入安全、可信任與可管理性。
| AI競爭階段 | 主要競爭能力 |
|---|---|
| 第一階段 | 模型能力與排行榜表現 |
| 第二階段 | 推論成本、效率與產品化 |
| 下一階段 | 安全、可信任、可控與企業治理 |
企業真正願意大規模導入的AI,不能只是最聰明,也必須穩定、安全且能被管理。
當AI公司自己都開始喊「慢一點」,真正值得問的不是AI會不會結束
AI發展不太可能因為幾位產業領導者警告風險就停止,資料中心也不會因此突然全面停工。
真正可能改變的是:
全速前進的AI時代,開始第一次出現正式的「速度限制」討論。
全球AI產業最難的矛盾:大家都知道需要煞車,但沒有人想第一個減速
OpenAI可以擔心風險,Anthropic可以呼籲減速,研究人員可以提出警告,政府也可以討論監管,但只要商業競爭、美中科技競爭與資本市場壓力仍然存在,真正集體放慢就非常困難。
因此未來最可行的方向,可能不是讓AI停止,而是建立共同規則,讓所有參與者都不能無限制踩油門。
AI安全真正要解決的,不是「要不要發展AI」,而是如何讓所有公司都在同一套基本安全規則下競爭。
AI熱潮沒有結束,但「只要更強就是更好」的時代可能正在結束
這次AI科技股的震盪,短期仍可能受到市場情緒、財報與政策消息影響,但長期真正有意義的轉折,是AI產業開始正式承認一件事:能力越大,責任也越大。
未來判斷一家AI公司是否領先,可能不能只看模型排行榜、參數與推理分數,還要看它能不能控制自己的技術、降低濫用風險,並讓企業與政府放心使用。
AI下一場競賽,不再只是:
「誰能最快做出最強AI?」
而可能增加另一個問題:
「誰能證明自己的AI夠強,同時又夠安全、可信任,而且真的能被大規模使用?」
這才是OpenAI、Anthropic等AI公司開始把安全、速度與能力治理放到同一張桌面上之後,全球科技產業真正值得長期追蹤的轉折。