 admin
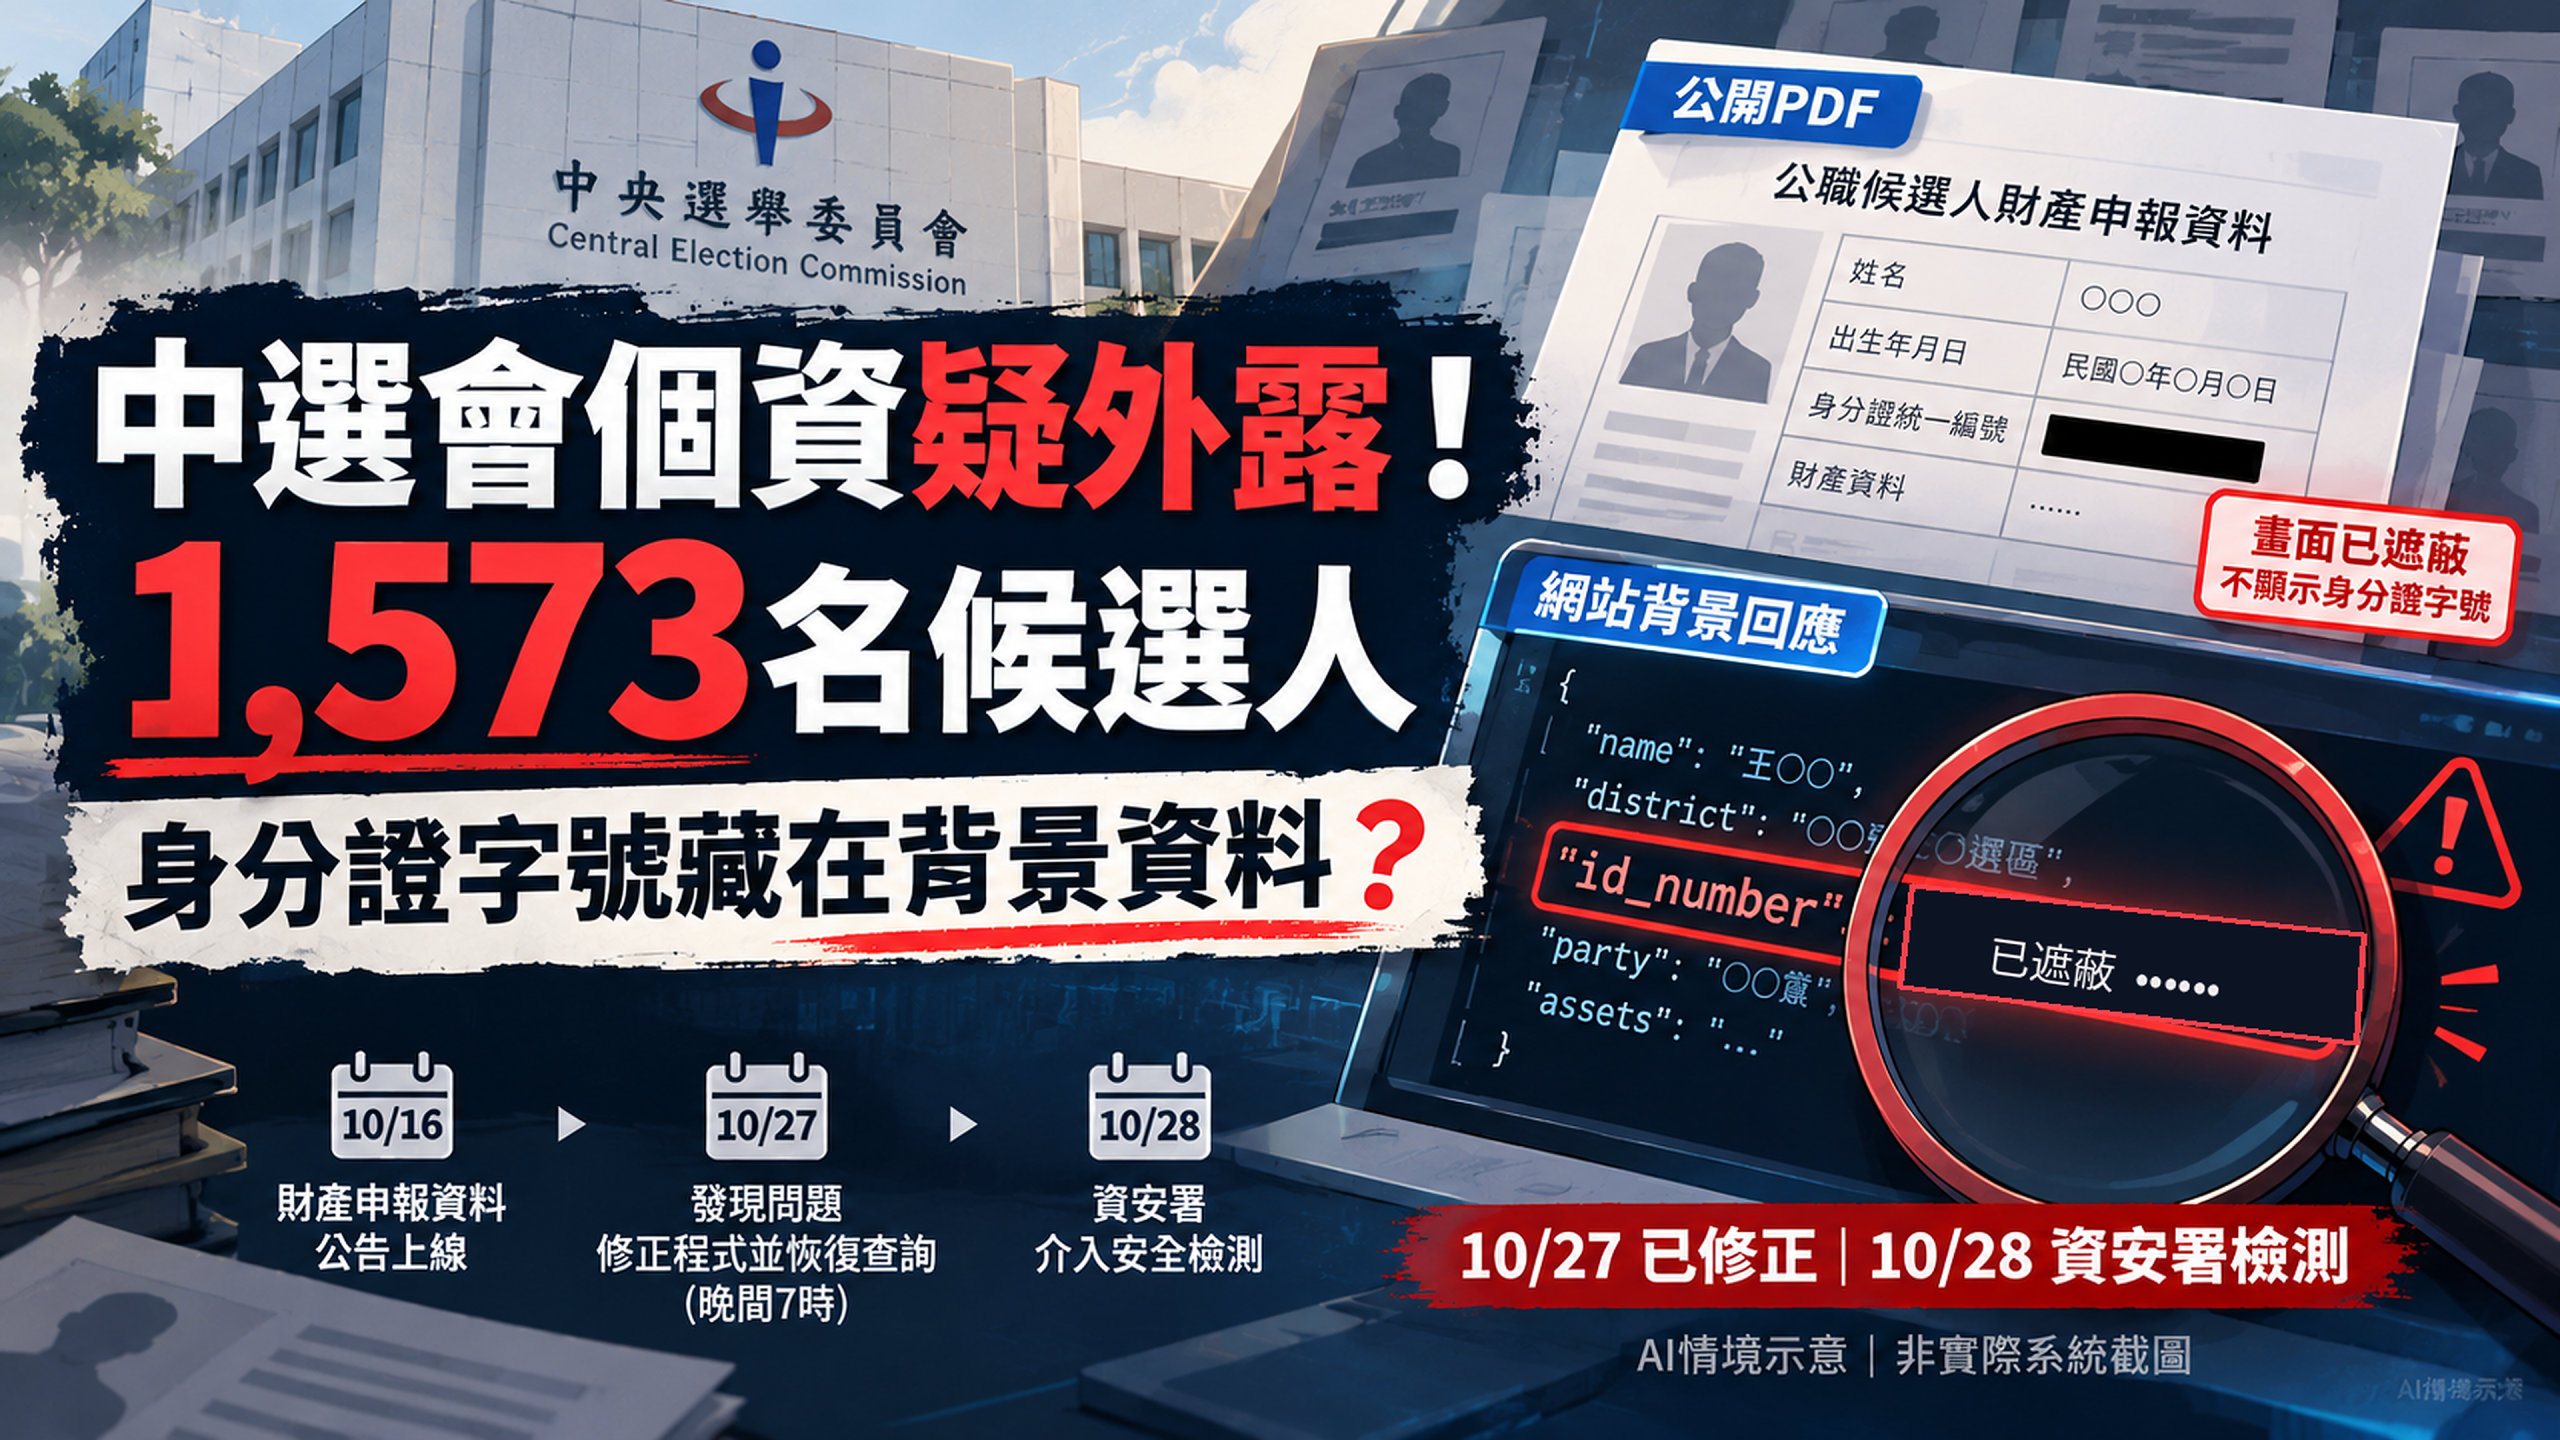
1,573名候選人身分證字號疑隨背景資料外露。 中選會承認委外產製資料出現疏失, 資安署已介入檢測。
不是已證實遭駭客下載的人數,也不是全體選民資料外洩。
中選會1,573名候選人個資疑外洩! 身分證字號藏在網站背景資料? 資安署介入查核、委外廠商責任與網站資安漏洞一次看
看見的頁面沒有敏感資料,不表示傳輸內容一定安全。
{
  "name": "範例候選人",
  "district": "示例選區",
  "party": "示例政黨",
  "identity_number": "[不應回傳]"
}
本圖是虛構的錯誤示例;未呈現中選會實際資料或原始欄位結構。
不應靠CSS、JavaScript或PDF表面遮蔽來保護伺服器回傳資料。
不等於個資公開。 PUBLIC INTEREST × PRIVACY
中央選舉委員會「公職候選人財產申報系統」爆出個人資料外露爭議。 台灣前進陣線10月28日指出,網站背景查詢資料夾帶1,573名直轄市長、 縣市長及議員候選人的身分證字號,即使公開PDF和網頁畫面已遮蔽敏感資料, 仍可能透過瀏覽器接收到不應公開的欄位。中選會證實委外廠商產製公告資料時, 將身分證字號載入非公開查詢檔案,表示檔案以亂碼呈現、不易由一般人識讀, 並已於10月27日修正程式、當晚7時恢復查詢。 數發部資通安全署10月28日指出,問題涉及網站資料欄位未妥善過濾及傳輸、 存取控管,已派員協助安全檢測。事件究竟有多少資料曾被存取、 是否有人大量下載或利用,仍待調查。 本文深入說明前端隱藏不等於資料安全、JSON與網頁背景回應風險、 個資法責任、委外驗收缺失,以及民眾與網站管理者應如何因應。
一、中選會個資疑外洩事件怎麼發生?從10月16日上線到28日曝光
2026年地方選舉進入重要階段,中選會依規定公告候選人的財產申報資料,提供民眾查詢。財產申報制度的目的,是讓選民檢視依法應公開的資訊,增加公共監督透明度。
然而,公開資訊不代表候選人的所有個人資料都能無限制揭露。身分證統一編號等識別資料,不能只因當事人參選,就自動成為可公開散布的內容。
10月27日,民間人員發現財產申報系統背景資料疑含完整身分證字號。10月28日,台灣前進陣線舉行記者會,指出涉及直轄市長、縣市長及議員候選人共1,573名。
中選會承認委外產製資料時將身分證字號載入非公開查詢檔案,但表示正常查詢畫面及可下載PDF已遮蔽個資。資安署則指出,未妥善過濾欄位造成非公開資料可能遭外部取得。
提供市長、縣市長及議員候選人相關資訊供民眾查詢。
中選會暫停公告網站服務,安排維護人員查核及修改程式。
機關稱已修正程式以阻斷相關資料繼續外露的可能。
中選會說明委外產製資料的初步疏失,展開原因及範圍調查。
關注資料過濾、傳輸、權限與實際影響範圍。
截至10月29日上午,尚未取得公開的完整技術鑑識報告及個別資料下載統計。
1,573名候選人全部被駭客取得個資了嗎?
目前不能這樣認定。1,573人是外界指出的涉及候選人範圍,不等於已證實有1,573筆資料遭犯罪者下載。
已確認的核心事實,是非公開欄位被錯誤載入網站查詢資料。實際有多少資料曾被傳送、是否遭大量保存、是否被進一步利用,仍須根據伺服器紀錄與其他證據調查。
在資安證據判讀上,「可能取得」與「確定遭惡意取得並使用」屬於不同層級。
中選會公開的財產申報PDF有身分證字號嗎?
依中選會10月28日說明,查詢與下載的PDF已遮蔽候選人身分證字號,爭議主要出現在背景資料。因此不能將事件簡化成「身分證字號直接印在公開PDF上」。
二、網頁沒有顯示身分證字號,為什麼仍然可能外洩?
一般網站由前端畫面與後端資料處理共同構成。使用者看到的畫面,只是瀏覽器根據已接收到的資料,挑選呈現的一部分。
例如候選人查詢系統可能需要姓名、選區與政黨來搜尋。但如果伺服器把完整候選人資料一併回傳,即使前端沒有顯示身分證字號,該欄位仍可能已被瀏覽器接收。
這類問題常以「資料過度回傳」(Excessive Data Exposure)描述,核心不是畫面如何遮蔽,而是伺服器是否送出了不必要、未經授權的敏感資料。
後端先確認哪些欄位依法可以公開,只送出必要資料。
後端將非公開欄位一併回傳,僅在前端不顯示。
此圖為原理示意,不是從中選會網站截取的實際JSON或原始伺服器回應。
JSON資料是什麼?為什麼技術報導特別提到它?
iThome10月28日報導指出,事件涉及後端回傳JSON格式資料時未適當排除敏感欄位。JSON是一種常見的資料交換格式,網站、App與伺服器都可能使用。
JSON本身不是漏洞,也不是惡意程式。真正的問題是:如果不應公開的欄位已經隨回應送到瀏覽器,就算畫面沒有渲染出來,資料仍可能超出授權範圍。
因此,安全設計必須在伺服器端決定可公開欄位,而不是期待前端介面把敏感資訊藏起來。
中選會說資料呈現「亂碼」,就代表已安全加密嗎?
不一定。資料格式、Base64等編碼、畫面遮蔽與適當加密,是不同概念。
| 方式 | 用途 | 安全判斷 |
|---|---|---|
| 前端隱藏欄位 | 控制畫面呈現 | 不能取代資料保護 |
| JSON格式 | 交換結構化資料 | 本身不具保密功能 |
| Base64等編碼 | 轉換資料表示 | 不等於安全加密 |
| 畫面遮蔽 | 部分字元不顯示 | 須確認原始資料是否送出 |
| 適當加密 | 保護資料機密性 | 取決於金鑰與整體設計 |
| 伺服器端欄位過濾 | 阻止非必要欄位輸出 | 重要預防措施 |
| 權限控管 | 限制不同角色存取 | 重要預防措施 |
目前不能僅因「看起來像亂碼」便認定安全,也不能在未取得實際鑑識資料前,直接指稱中選會使用了某種特定編碼或加密技術。
瀏覽器開發者工具是不是駭客工具?
不是。Chrome、Firefox、Edge等瀏覽器都提供一般性的開發者工具,供工程師檢查版面、載入效能與網路請求。
本案的重點是資料是否被系統不當傳送,而不是一般瀏覽器有檢視功能。為保護個資,本文不提供疑似含身分證字號的歷史檔案位置,也不示範重現或批次取得個資。
三、中選會與資安署說法有何不同?哪些已經證實,哪些仍待查明?
中選會主要強調正常查詢畫面與PDF已遮蔽個資,並指出相關檔案呈現為一般民眾不易識讀的內容。資安署則從資料流及存取控管角度說明,非公開身分證字號不應被載入對外查詢資料。
這不是單純兩種互斥的說法:公開畫面已遮蔽與背景資料存在傳輸風險可以同時成立。
資安署10月28日做了哪些處理?
依資安署說明,中選會已於10月27日依資通安全管理相關規定通報事件。中選會調整程式及資料傳輸路徑後,資安署10月28日派員協助網站安全性檢測。
檢測目的包括確認風險是否仍存在、釐清受影響範圍及提出改善事項,而不是網站能重新開啟就視為結案。
系統重新上線,代表所有風險已經消失嗎?
不能保證。程式修正可以減少未來同類型的輸出錯誤,但若舊資料先前已被接收或保存,原網站修復未必能回收複本。
還須確認其他查詢頁面、匯出功能及相同系統的資料來源,是否存在相似的欄位控管問題。
四、這是駭客攻擊嗎?為什麼目前更接近資料暴露與程式控管失誤
截至10月29日上午的公開資料,已確認問題與查詢資料欄位處理、傳輸及委外產製流程有關;尚無充分證據顯示有人成功入侵伺服器、竄改資料庫、植入惡意程式或竊取內部權限。
因此不應寫成「中選會被駭客攻破,1,573筆資料全部被偷」。較精確的說法是「中選會候選人財產申報系統發生非公開資料可能外露的資安事件」。
伺服器可能將不應公開的欄位提供給外部查詢流程。
未有足夠公開證據證明攻擊者取得系統權限。
沒有資料支持此次事故涉及資料庫查詢注入。
沒有公開技術資料將事件與特定PHP漏洞連結。
資安事件一定要有駭客入侵才算嗎?
不需要。資安事件可能源自外部攻擊,也可能源自程式錯誤、權限設定失誤、人員操作或委外流程疏漏。
本案關注的是個資機密性是否受到影響,並不必然包含惡意入侵。
本案與SQL Injection或PHP漏洞有關嗎?
目前沒有證據支持。SQL Injection涉及應用程式資料庫查詢輸入處理缺失;PHP漏洞則須有具體版本、缺陷及利用條件。
中選會此次的公開問題是欄位過濾與回傳控管,不能為了提高資安新聞搜尋熱度而添加未經證實的漏洞類型。
五、政府網站委外開發,發生個資外露應由誰負責?
中選會將初步原因指向委外廠商產製資料時的疏失,讓政府網站委外開發與驗收責任受到檢視。
系統建置可以委託民間公司,但政府機關仍需確認資料公開範圍、資訊安全要求、委外監督與驗收程序。廠商也應依契約履行開發、測試、保密及維護義務。
目前尚無足夠資料可最終認定哪一方應承擔何種行政、契約或法律責任。
此為依事件技術風險整理的通用驗收建議,不表示已證實中選會上述六個工作項目都未執行。
只把個資從HTML刪掉,算完成修補嗎?
不一定。若敏感資料仍存在API回應、背景檔案或其他下載功能,使用者依然可能取得。真正的修補必須在伺服器端限制資料輸出。
委外廠商出錯,政府機關就完全沒有責任嗎?
不能直接這樣認定。是否違反契約、資訊安全規範或個資法,須查核正式契約、驗收紀錄、事故原因與當時有效的法規。
六、1,573名候選人可能面臨哪些個資風險?身分證字號外露不等於帳戶已遭盜用
身分證字號是重要的個人識別資料。若與姓名、參選身分、職業或其他公開資訊結合,可能增加不當資料蒐集、社交工程、釣魚通知及身分冒用的風險。
但即使身分證字號遭不當取得,也不能直接推論金融帳戶已被轉走、貸款已遭申請或政府資料已遭竄改。不同服務仍可能有額外驗證機制。
以候選人姓名與參選資訊提高可信度,誘導提供密碼、OTP或其他資料。
把多個來源的資料串接,形成超出原公開目的的個資集合。
利用個人資料嘗試通過其他服務的身分驗證,但是否成功仍取決於額外防護。
以上是可能的後續風險類型,不代表已查明此次事件有人實際進行這三種行為。
受影響候選人現在應該做什麼?
應先留意中選會正式通知與後續公告,保存相關往來紀錄;對自稱選務機關、銀行或電信業者要求提供密碼、驗證碼的聯繫提高警覺。
若發現不明申請或資料遭利用,應直接聯繫相關機構查明並保留證據。不要透過來路不明的「外洩查詢網站」輸入完整身分證字號。
一般民眾需要更換身分證嗎?
目前沒有可靠官方資訊要求全台民眾因本案集體更換身分證。事件主要涉及特定候選人的資料,不是已證實全台選民資料庫遭公開。
七、個資法怎麼規定?資料外露後是否應通知當事人?
公務機關蒐集、處理及利用個人資料,應符合其法定職務與相關規定,對不屬於依法公開的資訊採取適當保護措施。
《個人資料保護法》第12條涉及個資遭竊取、洩漏等事故時的通知義務。但2025年11月11日公布的部分修正條文仍有施行日期問題,不能把尚未生效的新規直接當作本案已適用的裁罰依據。
事故事實: 是否有達到法律認定的個資洩漏及相關條件。
適用法規: 以事件當時實際生效的條文與規定為準。
權責認定: 機關、委外廠商與個別當事人的法律關係不同。
中選會已經通知全部1,573名候選人了嗎?
截至目前查核的公開報導,主要確認中選會通報資安事件、修正程式與啟動調查。尚無足夠資料證實所有1,573名候選人已完成個別通知。
也不能在缺乏事故及通知期限認定資料時,直接宣稱機關已確定違反法定通知期限。
確認個資外洩,就一定會被罰多少錢嗎?
不能直接計算固定罰金。是否適用行政處分、委外契約責任或民事賠償,需依事實、有效法規及責任歸屬判定。
更不能直接以1,573乘上某個金額,宣稱機關確定需賠償多少億元。
財產申報依法要公開,候選人可以要求刪除所有資料嗎?
不能一概而論。依法應公開的財產申報資訊,與應受保護的個人識別資料,必須分別處理。本案爭點不是財產申報制度應否存在,而是公開資料時不能連帶提供不應公開的欄位。
八、這起事件對網站工程師與WordPress站長有什麼啟示?
本案反映一個典型風險:前端看不見敏感資料,並不代表後端沒有把資料送出。類似問題也可能出現在企業會員中心、訂單系統、預約網站、物流後台或WordPress自訂功能。
例如會員查詢原本只需要姓名與聯絡狀態,但伺服器同時傳出完整地址、內部備註或其他非必要資料,使用者仍有可能接收到這些欄位。
不提供任何真實個資、重現漏洞的端點或批次取得資料的方法。
WordPress站長應檢查哪些地方?
- REST API與自訂AJAX回應是否包含非公開資料。
- 外掛是否把會員、訂單或客戶資訊輸出到公開頁面。
- 公開頁面是否僅以CSS或JavaScript隱藏敏感內容。
- 是否在伺服器端執行授權驗證及欄位篩選。
- JSON、CSV及PDF匯出是否採用一致的保護範圍。
- 每次正式網站更新後是否重新測試資料回應與存取權限。
特別澄清:本次中選會事件未被證實與WordPress有關,這是從事故抽取可供一般網站參考的安全管理原則。
API白名單為什麼比排除黑名單更值得採用?
若資料庫有20個欄位,但公開頁面只需要3個,把全部資料先輸出再排除少數敏感欄位,可能在未來新增欄位時發生遺漏。
採用明確的輸出白名單,只允許必要的公開資料,即使內部資料欄位增加,也不會自動一起回傳。
安全測試只驗證畫面就夠了嗎?
不夠。除了UI,還應檢查網路回應、匯出資料及不同角色的API權限。公開訪客、一般會員與管理者,應只能取得其有權使用的資料。
資訊安全要在資料送出前完成,而不是送進瀏覽器後才想辦法藏起來。
九、政府網站發生個資事件,應如何確認是否真正完成改善?
資安署10月28日已協助安全檢測,但完整的資安應變還包括歷史存取調查、資料範圍確認、責任分工與長期改善。
「網站重新上線」代表服務可用性恢復,不等於歷史風險、個資流向與法律責任都已確定。
1,573名是否與最後實際資料範圍一致?
問題實際從何時存在,又何時完全排除?
是否發現大量查詢、下載或其他異常存取?
中選會所稱亂碼是否能被還原或解讀?
為何欄位過濾問題未在正式上線前被排除?
是否採取足夠的權益保護及防止再發措施?
是否可能有人取得資料,網站紀錄卻查不出來?
鑑識確實可能存在限制,例如日誌保存期間、系統架構、快取與外部存取路徑都會影響調查能力。
但目前沒有公開完整紀錄,不能直接認定紀錄已消失或已有大量惡意下載。
調查結果應區分三種結論:「查得存取證據」、「未發現存取證據」,以及「現有資料不足以判定」。它們並不相同。
FAQ|中選會個資疑外洩、1,573名候選人與網站資安12大問題
Q1中選會個資外露事件是什麼時候發生的?+
中選會10月16日公告財產申報資料,10月27日接獲問題通報並完成系統修正,10月28日事件公開受到關注。
Q2中選會有多少名候選人個資受到影響?+
外界指出涉及1,573名候選人;實際傳輸、存取及是否遭第三方保存的範圍仍待調查確認。
Q3哪些個資可能外露?+
主要涉及候選人身分證字號被載入非公開查詢背景資料,不能直接擴大為所有個資欄位均已外洩。
Q4中選會PDF財產申報書有完整身分證字號嗎?+
依中選會說明,公開查詢及下載的PDF均已遮蔽相關資料,問題主要位於背景查詢檔案。
Q5網頁沒有顯示個資,為什麼仍可能被取得?+
伺服器可能已將非公開欄位送到瀏覽器,只是前端沒有顯示。隱藏畫面與控制資料輸出不同。
Q6中選會說的亂碼代表已經安全加密嗎?+
不能直接認定。亂碼、編碼、資料格式與有效加密有不同意義,需要實際技術鑑識才能確定。
Q7這次是駭客入侵或SQL Injection嗎?+
目前沒有充分證據支持。資安署初步指出的是資料欄位過濾、程式處理及傳輸控管問題。
Q8中選會網站已經修復了嗎?+
中選會表示10月27日完成程式修正並於19:00恢復查詢;資安署10月28日仍協助進行安全檢測。
Q9資安署已確認所有資料都沒有被下載嗎?+
沒有這樣的正式結論。實際影響範圍、歷史存取及資料流向仍待確認。
Q10委外廠商出錯,政府機關還需要負責嗎?+
是否涉及機關管理、契約驗收或其他法律責任,需依正式調查、委外契約及當時有效法規判斷。
Q11一般民眾需要更換身分證嗎?+
目前沒有要求全台民眾因本案更換身分證的官方資訊;此次爭議主要涉及特定候選人資料。
Q12一般網站如何避免相同資料外露?+
在伺服器端實施欄位白名單、權限驗證、API回應檢查及匯出測試,避免只靠CSS或前端邏輯隱藏敏感資料。
結論:1,573人個資爭議,真正需要追查的是資料為何被傳送出去
2026年10月28日,中選會公職候選人財產申報系統爆出個資外露爭議,涉及外界指出的1,573名候選人身分證字號。
中選會承認委外廠商產製公告資料時,將非公開欄位載入查詢檔案;資安署則指出資料傳輸與欄位過濾存在問題,可能使外部人員取得原本不應公開的資料。
目前已知程式於10月27日修正,資安署10月28日進一步協助安全檢測;歷史資料是否遭大量下載、實際存取範圍與委外責任仍待調查。
不是讓使用者看不見。
而是讓未授權者拿不到。 在資料傳送前完成權限驗證、欄位過濾與必要的安全測試。
政府公開候選人財產申報有法定目的,但這不代表可以連帶傳送完整個人識別資料。對政府與企業網站來說,真正值得記取的教訓是:資訊安全必須在資料送出前落實,而不是等資料到瀏覽器之後才隱藏。
新聞來源與事實查核
資料過濾、資安署通報、後續檢測及調查範圍。
公開PDF、亂碼說法、10月27日修正及19:00恢復服務。
JSON回應、背景資料、前端遮蔽及資料過度回傳的技術面。
交叉核對通報及資料傳輸路徑調整。
法定資料保護及事故通知架構;須核對實際生效條文。
修正公告與施行狀態的查核入口。
已確認非公開身分證字號被錯誤載入查詢資料及程式已修正,但尚無公開完整鑑識報告、實際下載統計、第三方持有證據或最終法律責任認定。本文將外界指控、中選會回應、資安署說明及技術風險區分呈現,不將可能外露直接寫成全部資料已遭駭取。