 admin
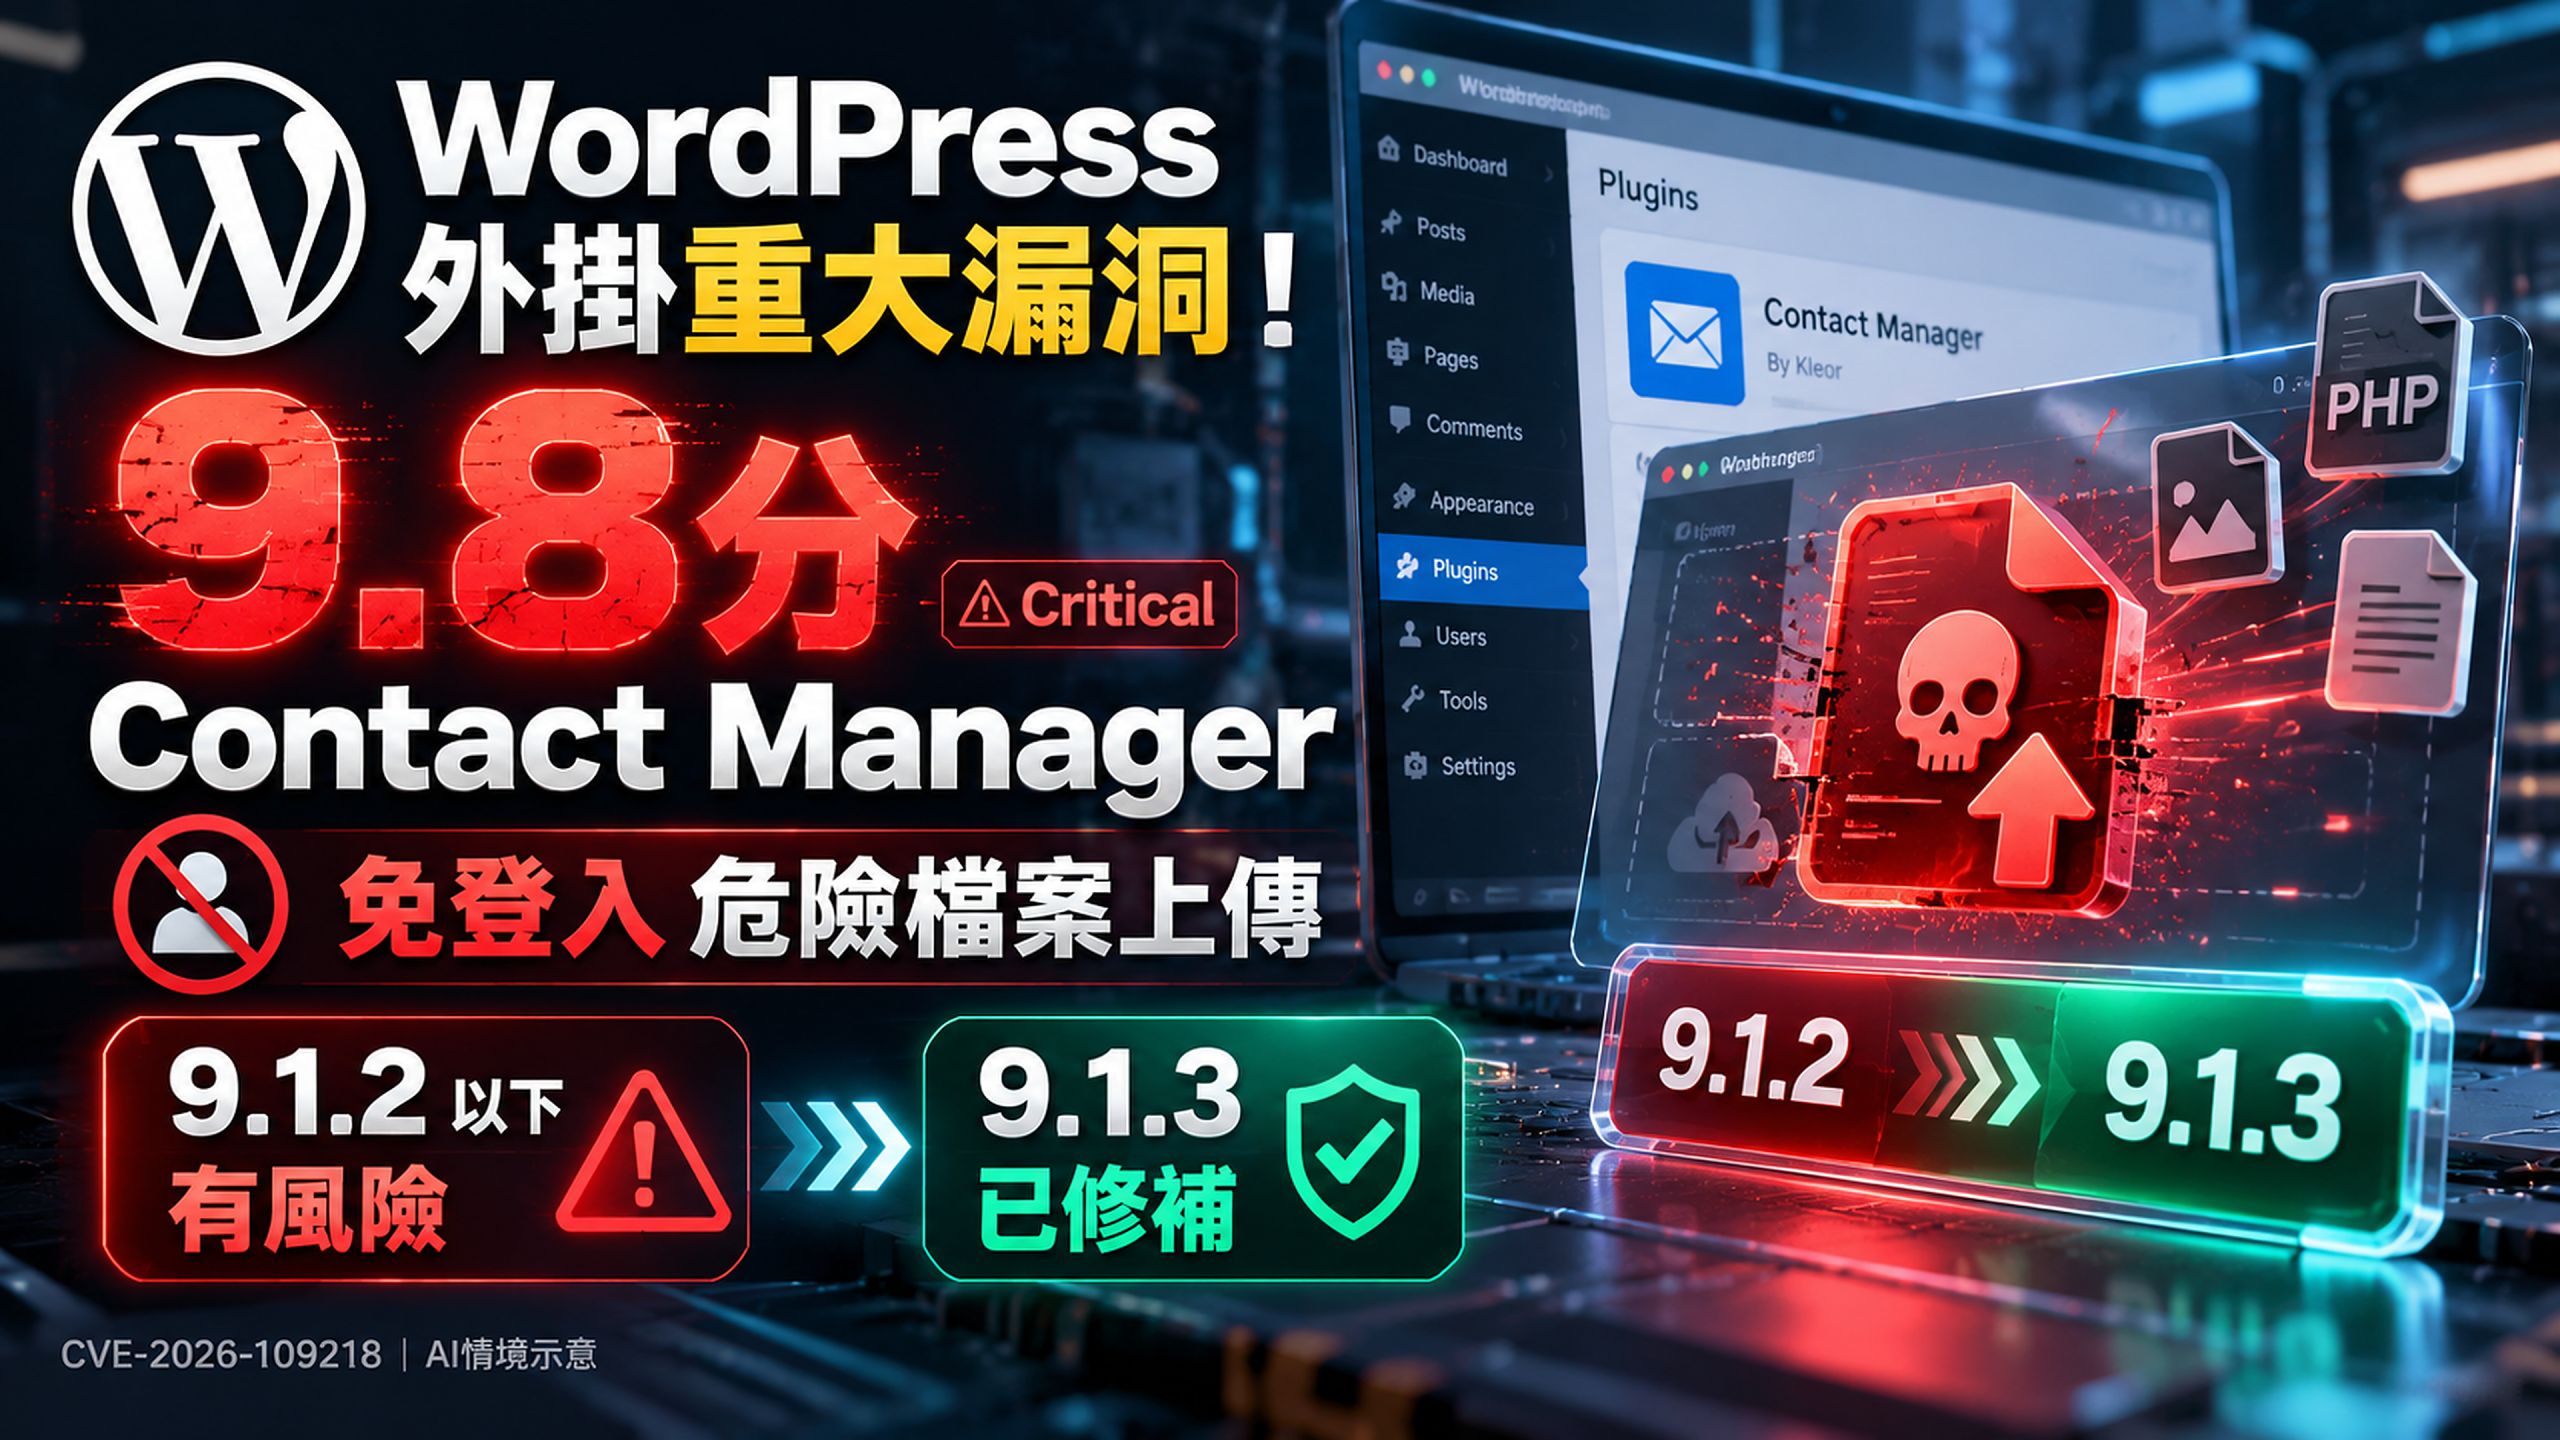
Contact Manager聯絡表單外掛存在重大任意檔案上傳漏洞, 影響9.1.2及更早版本。免登入可觸發風險, 特定主機環境下可能進一步造成遠端程式碼執行。
9.8分不是98%網站遭駭機率。存在漏洞也不代表每個網站都已被入侵。
WordPress外掛爆9.8分重大漏洞! Contact Manager 9.1.2以下免登入可上傳危險檔案, 9.1.3已修補:站長如何檢查、更新與排查入侵?
-109218 CWE-434 / ARBITRARY FILE UPLOAD
流程為防禦性原理示意,不包含漏洞利用指令、檔名範例或攻擊請求。
Wordfence於2026年10月28日公開CVE-2026-109218, 指出Kleor開發的Contact Manager外掛9.1.2及更早版本, 因檔案副檔名黑名單與WordPress檔名清理流程存在邏輯落差, 可能讓未登入的外部使用者上傳原本應遭阻擋的危險檔案。 在特定Apache與PHP執行環境下,且符合檔案短暫存在的時間條件, 可能進一步導致遠端程式碼執行(RCE)。 CVSS v3.1評分為9.8,但這不是受害網站比例, 也不能直接宣稱所有WordPress網站遭入侵。 Patchstack與WordPress.org已確認9.1.3包含修補。 本文整理受影響條件、後台版本檢查、更新與停用措施、 主機環境判讀、可疑紀錄稽核及網站維護清單。
一、10月28日新公布什麼重大漏洞?不是WordPress核心全面失守
2026年10月28日,Wordfence公開編號CVE-2026-109218的重大安全缺陷。受影響產品是Kleor開發的WordPress聯絡表單外掛Contact Manager,並不是WordPress核心程式,也不是所有聯絡表單外掛。
Contact Manager主要提供聯絡表單,可插入文章、頁面或小工具,並可依設定將收到的訊息記錄到網站資料庫。問題發生在外掛處理檔案上傳與訊息的流程,影響9.1.2及更早版本。
由於外部使用者可能在未登入狀態下觸發相關風險,原始漏洞紀錄將其列為CVSS v3.1 9.8分,屬重大等級。
- 外掛
- Contact Manager
- 開發者
- Kleor
- CVE
- CVE-2026-109218
- 弱點分類
- CWE-434:可上傳危險類型檔案
- CVSS v3.1
- 9.8/10,Critical
- 受影響版本
- 9.1.2及更早版本
- 修補版本
- 9.1.3
- 登入需求
- 不需要事先登入
- 全部網站已遭駭?
- 沒有這樣的證據
重大漏洞代表網站現在已經被駭嗎?
不是。CVE指出特定軟體版本存在可被利用的缺陷,並不代表每個安裝該版本的網站都曾遭攻擊。實際風險還要看外掛是否啟用、相關功能是否可被觸發、主機設定及防護狀態。
截至2026年10月29日本篇查核,尚無足夠可靠的公開證據可確認此漏洞已造成大規模實際入侵。但尚未確認大規模攻擊,也不等於可以繼續使用有漏洞的版本。
為什麼CVSS高達9.8分?
CVSS是用來衡量漏洞技術嚴重程度的標準化評分。這項缺陷具網路可達、無須登入、在最嚴重條件下可能對資料機密性、完整性與可用性造成重大影響等特徵。
9.8分不是98%的網站受駭率,更不是98%的攻擊成功率。它描述的是潛在技術風險,而不是已經發生的事故數量。
二、Contact Manager漏洞怎麼發生?副檔名黑名單與檔名清理出現落差
本次漏洞的技術核心,是外掛的副檔名驗證與後續檔名正規化之間存在不一致。Wordfence的CVE描述指出,問題位於Contact Manager處理訊息的add_message功能。
外掛原本使用副檔名黑名單,阻擋某些危險檔案類型。但特定不正常的檔名格式可能讓副檔名判斷無法正確辨認危險類型;之後WordPress正常的sanitize_file_name()檔名清理程序,又可能改變檔名形式,讓原本應被阻擋的內容進入檔案寫入流程。
這是「先前檢查的名稱」與「實際寫入時的名稱」沒有保持一致的安全設計問題。本文不提供可利用的特殊檔名、攻擊請求或漏洞重現步驟。
此圖為防禦性資料處理原理,不代表公開利用鏈或實際程式執行順序的完整還原。
黑名單與白名單有什麼差別?
黑名單先列出不允許的副檔名,未列入的格式可能通過檢查;白名單則只接受業務明確需要的檔案類型。對公開表單而言,較穩健的方向是以白名單搭配伺服器端檔案內容驗證、儲存路徑限制及禁止腳本執行的設定。
| 比較 | 黑名單驗證 | 白名單驗證 |
|---|---|---|
| 概念 | 排除列出的危險類型 | 只允許明確核准的類型 |
| 主要風險 | 可能遺漏未知或非標準格式 | 仍需防範內容與副檔名不符 |
| 維護方式 | 持續增加禁止規則 | 依實際業務維護允許範圍 |
| 安全方向 | 不宜單獨依賴 | 搭配內容驗證及不可執行的儲存區 |
WordPress的sanitize_file_name()本身有漏洞嗎?
不能直接這樣認定。sanitize_file_name()是WordPress提供的正常檔名處理函式。本案問題在於外掛自己的安全驗證與後續檔名處理沒有一致地限制危險檔案,而不是已證實WordPress核心的該函式存在同一個重大CVE。
所有帶附件上傳功能的表單都會受影響嗎?
沒有這樣的證據。Contact Form 7、WPForms及其他表單產品的程式碼與檔案流程不同,不應只因名稱相似或都有上傳功能,就將CVE-2026-109218套用到其他產品。
三、免登入檔案上傳就能控制網站嗎?遠端程式碼執行還有額外條件
任意檔案上傳缺陷與遠端程式碼執行(Remote Code Execution,RCE)是不同階段。檔案通過外掛驗證,不代表它一定能被Web伺服器執行。
Wordfence原始CVE描述指出,特定的程式碼執行情境還涉及Apache搭配libapache2-mod-php的PHP執行對應,以及攻擊者必須在外掛清除暫存檔案前的短暫時間內存取該檔案。
且受影響的訊息處理功能可被外部接觸。
存在副檔名檢查與檔名整理邏輯落差。
原始CVE描述特定Apache/PHP處理環境與短暫檔案存取時機。
Apache、Nginx與PHP-FPM,哪一種環境比較需要注意?
就本次CVE描述的特定RCE路徑,Apache加上libapache2-mod-php的環境值得特別查核。Nginx搭配PHP-FPM不一定具有相同執行對應,但仍可能存在外掛本身的檔案上傳驗證缺陷,不能因主機種類不同就不更新。
此外,部分主機採用Nginx反向代理Apache、LiteSpeed或其他混合架構。網站管理者應以實際的Web伺服器與PHP Handler設定判斷,不能只看主機商或控制台名稱。
仍需同時符合外掛版本、檔案處理及短暫存取條件,不能直接認定網站已可被遠端執行程式。請優先更新。
這是依公開CVE條件製作的說明工具,不是漏洞掃描、攻擊測試或資安鑑識結果。
檔案會被自動刪除,為什麼還有風險?
原始描述指出,外掛會在請求結束時透過unlink()移除相關上傳檔案。如果檔案在移除前有短暫可被存取及執行的機會,仍可能產生風險。因此,自動刪除不能取代上傳驗證與禁止執行的設定。
CVSS 9.8是否代表已有成熟的攻擊工具?
不代表。CVSS評分與是否出現公開利用程式、是否已被大規模利用是不同指標。截至本篇查核,沒有足夠可靠的資料可證實已發生大規模攻擊,但官方修補已存在,應優先處理。
四、Contact Manager 9.1.3已修補!站長現在應該更新到哪個版本?
Patchstack已明確將9.1.3列為修補版本,WordPress.org官方外掛更新紀錄同樣顯示9.1.3改善檔案上傳安全性。即使其他漏洞彙整站尚未更新修補資訊,也不能因此宣稱目前沒有安全更新。
目前最直接的建議,是將Kleor Contact Manager更新至9.1.3或更新的安全版本。但更新代表修補本次已公布的缺陷,不代表網站過去不可能受影響,也不保證不存在其他漏洞。
原始漏洞範圍:9.1.2及更早版本。
前往WordPress.org官方外掛頁確認版本如確實安裝Kleor Contact Manager 9.1.2或更早版本,應備份並更新至9.1.3或更新的安全版本;無法更新時評估暫時停用。
此工具只依使用者手動選擇顯示建議,不會讀取網站外掛清單,也不能替代實際版本檢查。
更新9.1.3之後就絕對安全了嗎?
不是。9.1.3針對本次漏洞提供修補,但網站仍可能存在其他過期外掛、不安全密碼、錯誤權限與主機漏洞。此外,如果網站在修補前已發生入侵,單純更新外掛不一定能移除其他位置留下的惡意程式、異常帳號或不明排程。
五、如何確認自己的WordPress是否安裝Contact Manager?後台更新六步驟
最直接的方式,是使用具有外掛管理權限的WordPress帳號登入後台,查看「外掛 → 已安裝的外掛」。因為多款表單外掛名稱相似,除了名稱,也要核對開發者Kleor、外掛套件與實際版本。
- 登入WordPress後台
使用具備外掛管理權限的正式管理帳號。
- 開啟已安裝外掛
前往「外掛 → 已安裝的外掛」,搜尋Contact Manager並確認開發者為Kleor。
- 核對目前版本
如果是9.1.2或更早版本,列為需要優先修補的項目。
- 備份檔案與資料庫
確認可還原的備份存在,避免更新或相容性問題造成營運資料損失。
- 更新至9.1.3或更新安全版本
優先使用WordPress官方更新來源,不下載陌生網站提供的破解修補包。
- 重新測試表單與訊息流程
檢查表單載入、驗證碼、寄信、附件、資料庫紀錄及相關整合是否正常。
WordPress後台沒有顯示更新通知怎麼辦?
先確認外掛安裝方式、目前版本與官方目錄是否相同,再檢查更新通知、快取及主機與WordPress更新服務的連線。必要時請網站管理員或主機商處理,不應隨意使用來源不明的修改版ZIP。
外掛名稱包含Contact,就一定有這個漏洞嗎?
不是。CVE-2026-109218指定的是Kleor的Contact Manager,套件代稱為contact-manager。Contact Form 7等其他外掛不會因名稱相似而自動受到同一CVE影響。應同時核對CVE編號、產品名稱、開發者與受影響版本。
六、無法立即更新怎麼辦?先停用高風險功能,也要保留聯絡管道
企業網站有時需要經過相容性測試,或在營業期間不能立即更換依賴Contact Manager的特殊功能。但對已確認的重大漏洞,不建議只是因擔心表單短暫停止,就長時間保留有風險的舊版外掛。
如果無法立即升級,應由具有權限的網站管理員評估暫時停用受影響外掛,同時提供替代Email、電話或其他正式聯絡方式,避免客戶無法送出詢問。
以正式修補處理已確認的缺陷。
確認表單短代碼、收件與通知的替代機制。
防火牆可以減緩風險,但不取代修補。
網站防火牆WAF可以代替更新嗎?
不建議。Patchstack已針對本次漏洞提供緩解規則,WAF可作為臨時防護的一部分,但效果取決於規則是否啟用、流量是否經過防火牆及其他設定。仍應以更新到安全版本為主要處理方式。
只封鎖一種PHP副檔名就夠了嗎?
不一定。不同主機可能使用不同的PHP執行對應,僅依賴單一副檔名限制不夠穩健。安全防護應包含上傳檔案類型白名單、內容驗證、隔離儲存與禁止上傳目錄執行腳本等措施。
只移除前台表單的附件欄位就能避免風險嗎?
不能直接保證。前台沒有顯示附件選項,不代表受影響的伺服器處理流程一定無法觸發。應以更新、真正停用風險功能及安全檢測為準,不可只依畫面判斷。
七、網站曾使用9.1.2,要檢查哪些異常?更新不代表既有入侵會消失
若網站曾經使用Contact Manager 9.1.2或更早版本,更新後可視網站重要性、對外暴露時間與資料敏感程度,進行必要的入侵跡象調查。
這是預防性網站安全稽核,並不是已經證實此CVE在每個網站留下相同的攻擊紀錄。
不明可執行檔案、異常檔案修改時間與陌生程式。
非預期的腳本類檔案與不符合業務用途的內容。
異常表單請求、可疑存取模式與不正常回應。
非預期程式執行、錯誤與系統活動。
不明新增帳號、權限提升與異常登入。
陌生外掛、非預期轉址、排程與設定變動。
異常垃圾頁、陌生標題、可疑網址或目錄。
沒有發現可疑檔案,就能證明沒有被攻擊嗎?
不能完全證明。CVE描述指出相關檔案可能只在短暫期間存在,並於請求結束時被移除。因此現場沒有發現檔案,不代表歷史上一定沒有利用嘗試。
若需要較完整調查,還應結合Web日誌、檔案完整性資料、主機監控及備份比較,並區分「未發現證據」與「已排除入侵」。
發現疑似已被入侵,第一件事是什麼?
先保存必要紀錄與證據,確認系統影響範圍,避免未記錄便進行破壞性清除。依網站營運狀況評估暫停對外服務,並由授權管理人員或資安專家執行事故應變。
若涉及客戶個資或訂單等敏感資料,還須評估相關通報與通知義務。單純重裝外掛可能無法清除攻擊者先前在其他位置建立的帳號或程式。
八、WordPress主機商、WHM管理員如何確認伺服器設定?
對同時管理多個WordPress網站的公司而言,應先盤點哪些網站真的安裝Kleor Contact Manager,再確認各自的外掛版本、啟用狀態及Web伺服器與PHP Handler設定。
cPanel/WHM環境可能使用不同的Apache、PHP-FPM或其他伺服器組合。不能只因網站採用cPanel,就直接認定它符合本次CVE描述的特定RCE條件。
這是所有環境都需要先確認的共同問題。
再由授權管理員查核Web伺服器、PHP Handler與檔案執行限制。
只升級PHP版本可以修補Contact Manager嗎?
不行。這次問題位於Contact Manager的檔案驗證邏輯。更新PHP或WordPress核心可能有其他安全價值,但不能取代指定外掛的9.1.3修補。
多站管理時應先處理哪一站?
可依外掛版本、是否啟用、表單是否對外公開、網路可達性、主機環境與網站資料敏感程度排序。不過,重大漏洞已有正式修補時,不應讓低流量或較不重要的網站長期維持舊版;自動化攻擊不一定只挑熱門網站。
不同主機環境不符合RCE條件,還需要更新嗎?
需要。特定程式碼執行鏈不成立,並不代表任意檔案上傳驗證缺陷已經消失。對網站管理者而言,正式修補仍是共通要求。
九、Contact Manager漏洞與10月22日PHP重大漏洞有什麼不同?
10月22日已發布的PHP重大漏洞新聞,主要關注PHP及相關執行環境;本次則聚焦特定WordPress外掛的檔案驗證程式。兩者雖然都涉及網站安全,但屬不同軟體層級,不能混為同一個CVE。
| 比較 | 10/22 PHP漏洞主題 | 10/29 Contact Manager漏洞 |
|---|---|---|
| 受影響層級 | PHP及相關執行環境 | WordPress特定外掛 |
| 優先檢查 | PHP版本、設定與修補 | Contact Manager版本 |
| 本次CVE | 不同漏洞事件 | CVE-2026-109218 |
| 修補依據 | 以個別PHP公告為準 | Contact Manager 9.1.3 |
| 主要風險 | 依特定PHP缺陷判斷 | 免登入危險檔案上傳 |
| 維護工作 | 核對執行環境 | 更新外掛並檢查網站 |
即使PHP已更新,網站仍可能受到過期外掛威脅;反之,Contact Manager完成修補,也不代表主機上其他元件沒有缺陷。維護工作需要分層盤點。
十、網站維護人員今天應完成的6項檢查
這份清單適合單一網站站長,也適合管理多個WordPress網站的維運人員。可依每個站點單獨勾選,並複製成維護紀錄初稿。
FAQ|WordPress Contact Manager漏洞、9.1.3更新與網站防護12大問題
Q1CVE-2026-109218是什麼漏洞?+
這是WordPress Contact Manager外掛的任意檔案上傳漏洞,可能讓未登入的外部使用者提交應被阻擋的危險檔案。
Q2哪些Contact Manager版本受到影響?+
9.1.2及更早版本受到影響,Patchstack及WordPress.org已確認9.1.3提供修補。
Q3漏洞9.8分代表網站已被駭嗎?+
不是。CVSS 9.8是技術嚴重度分數,不是受害網站比例,也不代表已確認個別網站遭到入侵。
Q4攻擊者一定需要WordPress管理員帳號嗎?+
不需要。原始漏洞公告描述未登入使用者可能觸發受影響的上傳處理流程。
Q5任意檔案上傳一定能造成遠端程式碼執行嗎?+
不一定。原始CVE另外描述特定Apache、libapache2-mod-php與短暫檔案存取條件,不能將兩種風險直接畫上等號。
Q6Contact Manager 9.1.3真的修補了嗎?+
Patchstack將9.1.3列為修補版本,WordPress.org更新紀錄亦記載改善檔案上傳安全性。
Q7Contact Form 7也有這個CVE嗎?+
這個CVE指定的是Kleor Contact Manager,不能因外掛名稱含Contact就認定其他表單外掛受到同一缺陷影響。
Q8網站使用Nginx就不用更新嗎?+
仍應更新。Nginx可能不符合此CVE描述的特定RCE執行環境,但外掛本身的檔案驗證缺陷仍須修補。
Q9表單沒有附件欄位,還需要檢查嗎?+
需要。不能只靠前台畫面判斷伺服器端處理流程是否可觸發,應核對外掛版本與相關功能。
Q10不能立即更新,可以先停用外掛嗎?+
可以由網站管理員評估暫時停用以降低風險,但須留意原表單、短代碼及通知可能失效,應提供替代聯絡方式。
Q11更新完成後還需要檢查網站嗎?+
如過去曾使用受影響版本,可依網站風險檢查異常檔案、帳號、存取日誌與檔案完整性,因為更新不會自動清除既存入侵。
Q12有證據顯示漏洞已被大規模利用嗎?+
截至2026年10月29日本篇查核,尚無足夠可靠的公開證據確認大規模實際利用,但已有正式修補,不應等待攻擊發生才更新。
結論:9.8分重大漏洞已有修補,現在最重要的是找出仍停留在9.1.2的網站
2026年10月28日公開的CVE-2026-109218,影響Kleor Contact Manager 9.1.2及更早版本。其核心問題是外掛的檔案驗證與檔名清理流程不一致,讓未登入的外部使用者可能上傳原本應被阻擋的危險檔案。
特定Apache/PHP環境下,還可能在額外條件成立時造成遠端程式碼執行,但不代表所有WordPress網站都受影響或已遭入侵。
9.1.3先更新。
更新後再驗收。 真正有效的資安新聞,必須讓站長知道「哪個版本有問題、修補版本是什麼、接下來怎麼做」。
Patchstack與WordPress.org已確認9.1.3提供修補。站長應先核對外掛名稱與版本、建立可還原備份、完成更新並重新測試表單;曾長期使用舊版的網站,則依風險程度查核主機與歷史紀錄。
新聞來源與事實查核
原始CVE指派及技術描述:受影響版本、免登入、檔名驗證問題與特定程式碼執行條件。
公開CVE紀錄、CWE-434、CVSS 9.8及技術描述交叉查核。
確認9.1.2及更早版本受影響、9.1.3已修補,並有WAF緩解措施。
確認正確外掛、開發者及9.1.3更新紀錄中的上傳安全改善。
供授權維護人員核對正式發行版本差異,不需下載未經確認的第三方修補檔案。
CVE編號、弱點分類、CVSS評級及9.1.2以下受影響範圍由公開CVE資料確認;9.1.3修補已由Patchstack及WordPress.org核對。未取得足以證實大規模實際利用的可靠公開資料。本篇沒有對任何網站進行漏洞測試或掃描,也不提供攻擊載荷與利用流程。實際網站風險仍應由授權管理員查核。