 admin
SECURITY FIXES ARE AVAILABLE / OCTOBER 27, 2026
該重新啟動了。
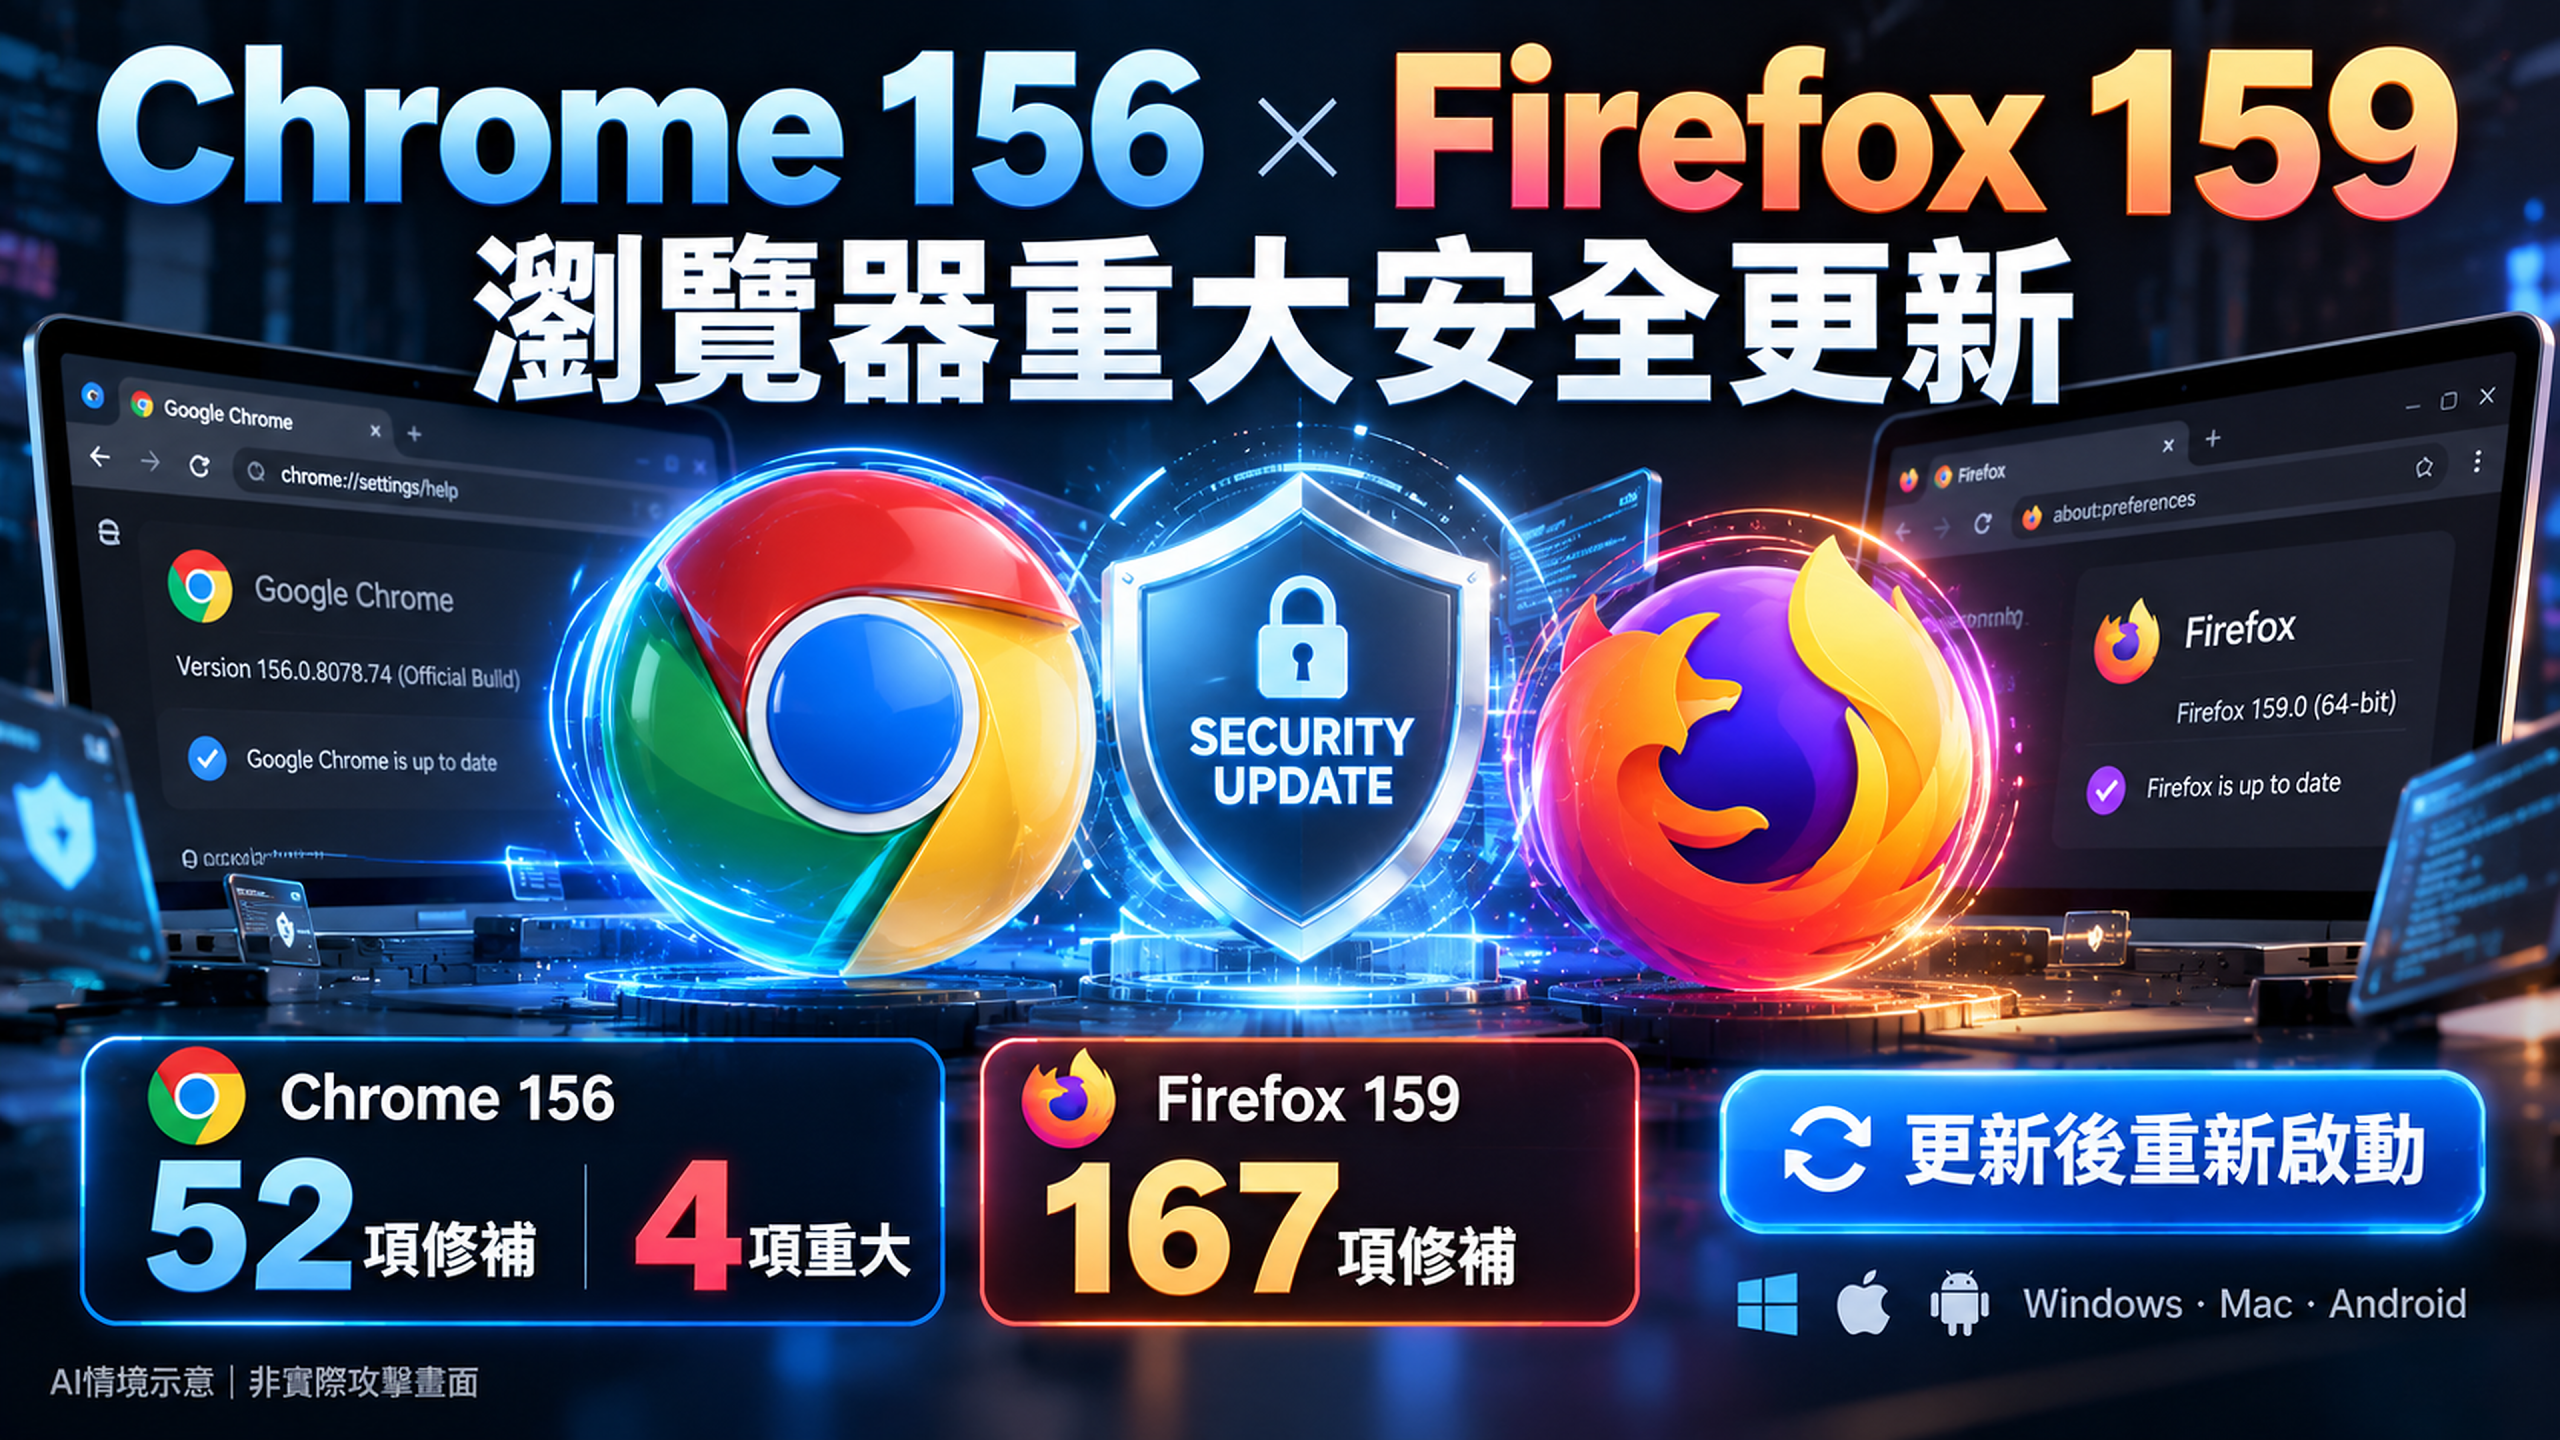
Chrome 156與Firefox 159同日推出大量安全修補。重要的不是被漏洞數字嚇到,而是確認版本、完成更新、讓新版本真正生效。
安全修正
安全修正
Chrome 156緊急修補52項漏洞!4項重大風險、Firefox 159修復167項安全缺陷,Windows、Mac、Android該更新哪一版?
再重新啟動。
Google與Mozilla於2026年10月27日分別公布Chrome 156及Firefox 159安全更新。Chrome此次修補52項問題,包含4項Critical、46項High與2項Medium,涉及FileSystem、FileAPI、Skia、Layout及其他元件;Firefox 159則修復167項安全缺陷,其中108項為高風險,涵蓋沙箱逃逸、權限提升、同源政策及記憶體安全問題。Chrome Windows與macOS的對應版本為156.0.8078.73或.74,Linux與Android為156.0.8078.73;Firefox一般桌面版為159,企業ESR須依分支更新。Chrome 157於10月28日已有部分早期穩定版發布,但不代表所有人必須手動安裝157。這些漏洞需要重視,但修補公告不等於帳戶已遭駭客入侵。
Chrome與Firefox同一天更新!為什麼這次資安修補特別受到關注?
2026年10月27日,Google透過Chrome Releases宣布Chrome 156穩定通道更新,單次修補52項安全問題,其中4項為Critical、46項為High、2項為Medium。同一天,Mozilla宣布Firefox 159,資安媒體整理此次修復167項安全缺陷,其中108項為高風險。
瀏覽器早已不只是搜尋資訊的工具。使用者透過它登入電子郵件、網路銀行、社群、WordPress後台與企業雲端系統,因此沙箱隔離、記憶體安全與權限控管的缺陷受到關注。
然而,「重大漏洞」描述的是技術影響與可能的攻擊條件,不表示所有Chrome、Firefox使用者已遭攻擊,更不代表所有問題都能從一般網頁直接取得整部電腦的控制權。
Chrome 156的52項漏洞,是10月27日才全部被發現嗎?
不是。Google的公告列出不同漏洞回報日期,有些於9月已被通報。10月27日是這批修補的發布日期,不代表52項缺陷同日才被發現。Google在10月20日推出Chrome 156主要穩定版時,也有另一次安全修正,不宜把不同公告的數字直接當成單日新增漏洞。
Firefox修補167項,是不是比Chrome危險三倍?
不能這樣比較。不同廠商的CVE指派、揭露方式與版本發布週期不相同。Mozilla在Firefox 159安全公告中指出,已改變內部記憶體安全漏洞的揭露方式,改為對個別問題分別發布CVE。因此單純以167對52比較安全品質並不可靠。
Chrome 156該更新哪一版?Windows、Mac、Linux與Android版本對照
判斷是否完成安全修補,不能只看到版本名稱「Chrome 156」,必須核對完整版本號及使用的作業系統。不同平台的修補版號可能不同,且發布到每位使用者裝置的時間不一定相同。
156.0.8078.73 / .74桌面穩定版156.0.8078.73 / .74桌面穩定版156.0.8078.73桌面穩定版156.0.8078.73Google Play發布156.0.8078.7710月28日ChromeOS公告依App Store發布不套用桌面版號Windows與macOS在10月27日公告的修補版號。若已取得後續正式版本,應以官方更新機制確認。
這是依公告建立的手動查詢工具,不會直接讀取你目前使用的瀏覽器版本。
Chrome 156.0.8078.47算完成更新嗎?
還沒有。這是10月20日發行的Chrome 156版本之一。如果要確認已包含10月27日的52項修補,應查看適用平台是否取得.73/.74或後續正式安全版本。
Chrome 157已推出,為什麼還建議使用156?
10月28日Google公布Chrome 157早期穩定版,僅向部分Windows使用者提供,Mac將於後續部署;Android同日也向部分使用者提供157早期穩定版。這不代表所有使用者當天都應手動下載157安裝包,透過官方更新通道取得適用修補更安全。
Android Chrome與電腦版修補一樣嗎?
Google說明,除非另有註明,Android相對應的Chrome版本包含與桌面版本相同的安全修正。但Chrome更新不等於Android作業系統或手機其他App已完成全部更新。
Chrome四項重大漏洞是哪些?FileSystem、FileAPI、Skia及Layout一次看
Google10月27日公告的4項Critical漏洞涉及不同元件,包含記憶體損毀、輸入驗證不當以及Use After Free(釋放後使用)。但公告在多數使用者完成更新前,可能暫時限制詳細技術資訊。
特定情境可能導致記憶體安全問題;SecurityWeek提及可能透過特製HTML頁面觸發更嚴重的程式碼執行風險。
檔案相關API未正確處理特定輸入;不代表每次上傳或下載文件都會造成資料外洩。
涉及圖形繪製元件的資料處理,不代表所有PNG或JPG圖片本身已變得不安全。
程式在記憶體釋放後仍使用舊參照,可能造成當機或更嚴重的安全後果,但實際利用需要特定條件。
FileSystem記憶體損毀為什麼需要注意?
FileSystem與瀏覽器檔案功能相關。記憶體損毀可能使程式在處理特製內容時執行非預期行為,但並不等於任意一般網頁都能無條件接管電腦。實際影響仍須依漏洞條件判讀。
FileAPI驗證不當會影響上傳PDF嗎?
FileAPI與網頁中的檔案處理功能相關,但不能只看漏洞名稱,就斷言所有使用者下載PDF、上傳履歷或開啟照片都已洩漏資料。應以公告和實際修補狀態為準。
Skia漏洞代表所有圖片都可能含病毒嗎?
不是。Skia是圖形繪製元件;這項漏洞涉及特定輸入的處理問題,不能將它理解成所有圖片格式被宣布全面不安全。
Layout的Use After Free是什麼?
Use After Free是程式釋放記憶體後仍使用舊參照的問題,可能造成當機、資料異常或被利用。但不同漏洞的利用難度及權限影響並不相同。
AI是否參與發現這批漏洞?
有部分案例。Google公告記載,Anthropic研究人員Xinyang Ge通報部分缺陷,部分研究使用Claude輔助;另有高風險缺陷來自OpenAI Codex Security研究。這反映AI開始參與安全研究,但不能說52項全部由AI發現。
Firefox 159修復167項安全問題:108項高風險主要有哪些?
Mozilla10月27日公布MFSA 2026-118,確認Firefox 159處理多種安全缺陷。常見類別包括沙箱逃逸、權限提升、同源政策繞過、資訊揭露及記憶體安全問題。
CVE-2026-117860DOM Navigation同源政策繞過CVE-2026-117861DOM Navigation沙箱逃逸CVE-2026-117862Networking權限提升CVE-2026-117863Audio/Video未初始化記憶體資訊揭露CVE-2026-117864Form Manager沙箱逃逸CVE-2026-117865JavaScript GC釋放後使用以上僅為Mozilla公告中的代表性缺陷,並非167項的完整清單。Mozilla本次調整CVE逐項揭露方式,跨瀏覽器修補數量不宜直接解讀為風險排名。
沙箱限制網站內容或程序接觸系統資源;同源政策限制不同網站來源直接存取彼此資料。相關漏洞可能削弱隔離,但不代表所有使用者資料已被取得。
Firefox的沙箱逃逸是什麼意思?
沙箱是一種安全隔離機制,限制網頁內容任意存取系統或其他程序資料。沙箱逃逸代表特定漏洞可能突破原有隔離,不等於目前所有Firefox裝置已經遭到遠端控制。
同源政策繞過和帳號遭駭一樣嗎?
不同。同源政策是網站間的重要安全邊界,繞過漏洞可能影響跨網站資料隔離,但是否真的讀取到特定銀行、電子郵件或社群帳戶資料,仍須另外取得證據。
Firefox ESR企業使用者也要升級159嗎?
不一定。ESR是延長支援分支,Mozilla同日提供Firefox ESR 153.6與115.44等安全更新。企業應依目前受支援的ESR分支與正式部署政策更新,不必所有裝置一律轉到一般版159。
Chrome與Firefox合計219項安全修正,代表219種攻擊正在發生嗎?
52加167等於219,但這只是兩款不同瀏覽器在兩份公告中列出的修補數合計。它不表示219個漏洞都正在遭利用,也不是單一官方統計的219件駭客攻擊事件。
不是已發生攻擊數
不是52起已確認的攻擊案件。
是嚴重程度,不代表4種攻擊已大規模流行。
分類方式不同,不能直接比較產品安全優劣。
不代表每位使用者同時遭遇219項攻擊。
Google與Mozilla有宣布這批漏洞已被大規模利用嗎?
截至10月29日的新聞查核,當次公告未指出這些缺陷已在野外遭大規模利用,SecurityWeek亦指出兩家公司沒有提到相關攻擊已在野外利用。但沒有公告證據不等於可以保證從未有人嘗試利用,仍應及早更新。
Chrome怎麼更新?Windows、Mac與Linux六步驟完成安全修補
Chrome通常透過內建功能檢查並下載更新。不需要從社群貼文、陌生彈出視窗或非官方網站下載所謂的「緊急安全工具」。
- 開啟Google Chrome
使用平常的正式瀏覽器,不執行陌生補丁工具。
- 點擊右上角三個點
進入Chrome主選單。
- 前往「說明」→「關於 Google Chrome」
Chrome會檢查目前版本及適用的更新。
- 核對版本資訊
10月27日Windows/Mac修補版本為156.0.8078.73或.74,Linux為.73;已取得更高正式版本者依官方通道確認。
- 下載完成後點擊「重新啟動」
真正讓更新後的瀏覽器程序取代原本的舊版本。
- 再次打開「關於 Chrome」
確認更新已完成,而不是只停留在背景下載狀態。
Chrome會自動更新,為什麼還要重新啟動?
背景下載更新並不等於當前正在執行的程式已套用新版本。Google官方說明指出,一般需要重新啟動瀏覽器才會完成更新。長時間不關閉瀏覽器的使用者應特別注意。
重新啟動會讓分頁消失嗎?
一般分頁與視窗通常會恢復,但無痕視窗不會自動恢復。在重新啟動前,應先儲存雲端文件、WordPress文章及重要表單內容,避免未儲存工作遺失。
Android與iPhone怎麼更新Chrome?
Android使用者可至Google Play檢查Chrome更新;iPhone、iPad則透過App Store更新。不同平台不應下載電腦版安裝程式,企業管理裝置可能另有部署限制。
Firefox 159怎麼更新?一般使用者與企業ESR版本要分開處理
一般桌面版Firefox可開啟右上角選單,前往「說明」→「關於 Firefox」,讓瀏覽器檢查更新、下載並依提示重新啟動。完成後再確認版本為159或已包含相關修補的後續正式版本。
透過一般版內建更新功能取得。
依企業分支支援狀態及管理政策更新。
Firefox更新後網頁變慢,是不是漏洞沒修好?
不一定。網站速度也可能受擴充套件、快取、網站程式、網路環境與裝置資源影響。建議先確認問題是否能重現、是否只發生在特定網站或外掛,不應只因變慢就長期降回已知存在漏洞的舊版本。
Chrome、Firefox、Edge和Safari要全部更新嗎?WordPress後台還要注意什麼?
應優先更新自己實際使用的瀏覽器。Chrome與Firefox是不同產品;Edge雖採用Chromium技術,但有自己的版本、發布時間與修補流程;Safari則依Apple的更新機制維護。因此不能把Chrome 156.0.8078.73直接當成Edge或Safari應安裝的版本號。
更新Chrome後,Edge就自動安全了嗎?
不能保證。即使兩者共用部分基礎技術,仍須確認Microsoft已提供、裝置已取得並套用相關更新。電腦如果同時安裝多套瀏覽器,應分別核對。
WordPress網站管理者還需要做什麼?
瀏覽器是登入WordPress後台、修改網站設定、上傳檔案和管理客戶資料的重要入口。即使WordPress核心與外掛已更新,管理員電腦若使用過期瀏覽器、來路不明的擴充套件或重複密碼,仍可能增加端點風險。
應同時管理瀏覽器、擴充套件、多因素驗證、作業系統以及網站本身的安全更新。但本次Chrome與Firefox公告並不是WordPress核心漏洞,也不表示WordPress網站因此已遭入侵。
企業IT與多網站管理者應建立什麼更新流程?六項端點檢查
管理多個WordPress網站、企業後台或雲端系統的團隊,除了主機與外掛,也應定期盤點工作電腦的瀏覽器版本,避免使用已公開存在重大漏洞的用戶端程式執行敏感操作。
安全更新會讓網站版面出錯嗎?
個別網站可能因JavaScript、CSS、瀏覽器API或擴充套件相容性而出現差異。企業可在更新後測試登入、導覽、表單、檔案上傳、下載及重要互動。若發生問題,應調查網站程式與擴充套件,而不是長期使用過期瀏覽器。
漏洞修補與帳號遭駭有何差別?三種最常見的錯誤判斷
不是。瀏覽器安全缺陷與已確認的資料外洩事故是不同事件,是否發生攻擊必須有額外證據。
不是。許多缺陷不會顯示明顯症狀,修補狀態須從正式版本確認。
不是。應使用瀏覽器官方更新、正式作業系統管道或App商店,不執行陌生來源程式。
真正需要完成的事情只有三個:核對目前版本、透過正式通道更新,最後重新啟動並確認。高風險漏洞值得立即處理,但不需要因新聞標題就認定所有帳戶已失守。
FAQ|Chrome 156與Firefox 159安全更新12大問題
01Chrome 156這次修補多少項漏洞?+
Google於2026年10月27日公告52項安全修正,包括4項Critical、46項High及2項Medium。
02Chrome 156的四項重大漏洞是什麼?+
分別是CVE-2026-118306、CVE-2026-118331、CVE-2026-118348與CVE-2026-118344,涉及FileSystem、FileAPI、Skia和Layout。
03Windows的Chrome應更新到哪一版?+
10月27日修補版本為156.0.8078.73或156.0.8078.74;後續正式版本應透過官方通道確認包含修補。
04Mac版Chrome的修補版本是多少?+
Google公布156.0.8078.73及156.0.8078.74兩種版本。
05Linux版Chrome應更新到哪一版?+
10月27日修補版本為156.0.8078.73。
06Android手機也需要更新Chrome嗎?+
需要。Google發布Android版Chrome 156.0.8078.73,使用者可經Google Play檢查是否已提供更新。
07Chrome 157已經推出,一定要裝157嗎?+
不一定。10月28日為部分使用者的早期穩定版發布,應依適用平台的正式更新通道處理,不必手動尋找非官方安裝檔。
08Firefox 159修補幾項漏洞?+
資安媒體整理為167項,其中108項屬高風險;Mozilla的MFSA 2026-118列出對應修補項目。
09Firefox ESR企業版需要更新嗎?+
需要依所使用且仍受支援的ESR分支更新,Mozilla提供153.6與115.44等相應安全版本。
10Chrome與Firefox漏洞代表密碼已外洩嗎?+
不是。漏洞公告不等於已確認使用者密碼遭竊,實際資料外洩需要另外的調查證據。
11Chrome更新後一定要重新啟動嗎?+
一般需重新啟動瀏覽器,才能正式套用已下載的更新;之後應再次核對版本。
12網站使用WordPress,需要額外修補Chrome漏洞嗎?+
Chrome漏洞位於瀏覽器端,不是WordPress核心缺陷。網站管理者應更新工作電腦的瀏覽器,並另行維護WordPress核心、外掛及主機。
結論:不用因219項漏洞恐慌,但現在應完成瀏覽器更新
2026年10月27日,Google與Mozilla分別發布Chrome 156及Firefox 159安全更新。前者修補52項缺陷,包含4項重大風險;後者修復167項安全問題,涵蓋沙箱隔離、權限與記憶體安全。
這些修正值得一般使用者及企業IT管理者優先處理,但目前沒有足夠公開證據將其寫成所有瀏覽器密碼外洩或大規模攻擊已發生。
對網站維運團隊而言,瀏覽器也是管理WordPress及雲端系統的工作入口,不應只維護伺服器而忽略日常使用的裝置。比起追逐漏洞數字,建立可驗證的更新與重啟流程,更能降低長期安全風險。
新聞來源與事實查核
52項安全修補、四項Critical CVE及Windows、macOS、Linux版本。
Firefox 159正式公告、代表性CVE、逐項揭露方式變更。
167項/108項高風險統計,以及是否有野外利用公告。
確認Chrome 157僅先向部分使用者推出。
確認Android版本及對應桌面安全修正。
確認ChromeOS瀏覽器版號156.0.8078.77。
更新檢查、關於Chrome及重新啟動套用流程。
Firefox ESR 153.6與115.44更新公告。
台灣專業資安新聞對漏洞嚴重程度與版本資訊的交叉核對。
52與167為不同廠商修補數量,不能當成已發生的219起攻擊或直接比較產品安全品質。Chrome 157早期穩定版、Android與ChromeOS後續部署可能持續變動;應以使用平台的官方更新介面為準。本篇手動版本工具與清單不讀取任何裝置資料,也不進行漏洞掃描。