
 admin
冰箱沒有壞。 是被駭了。
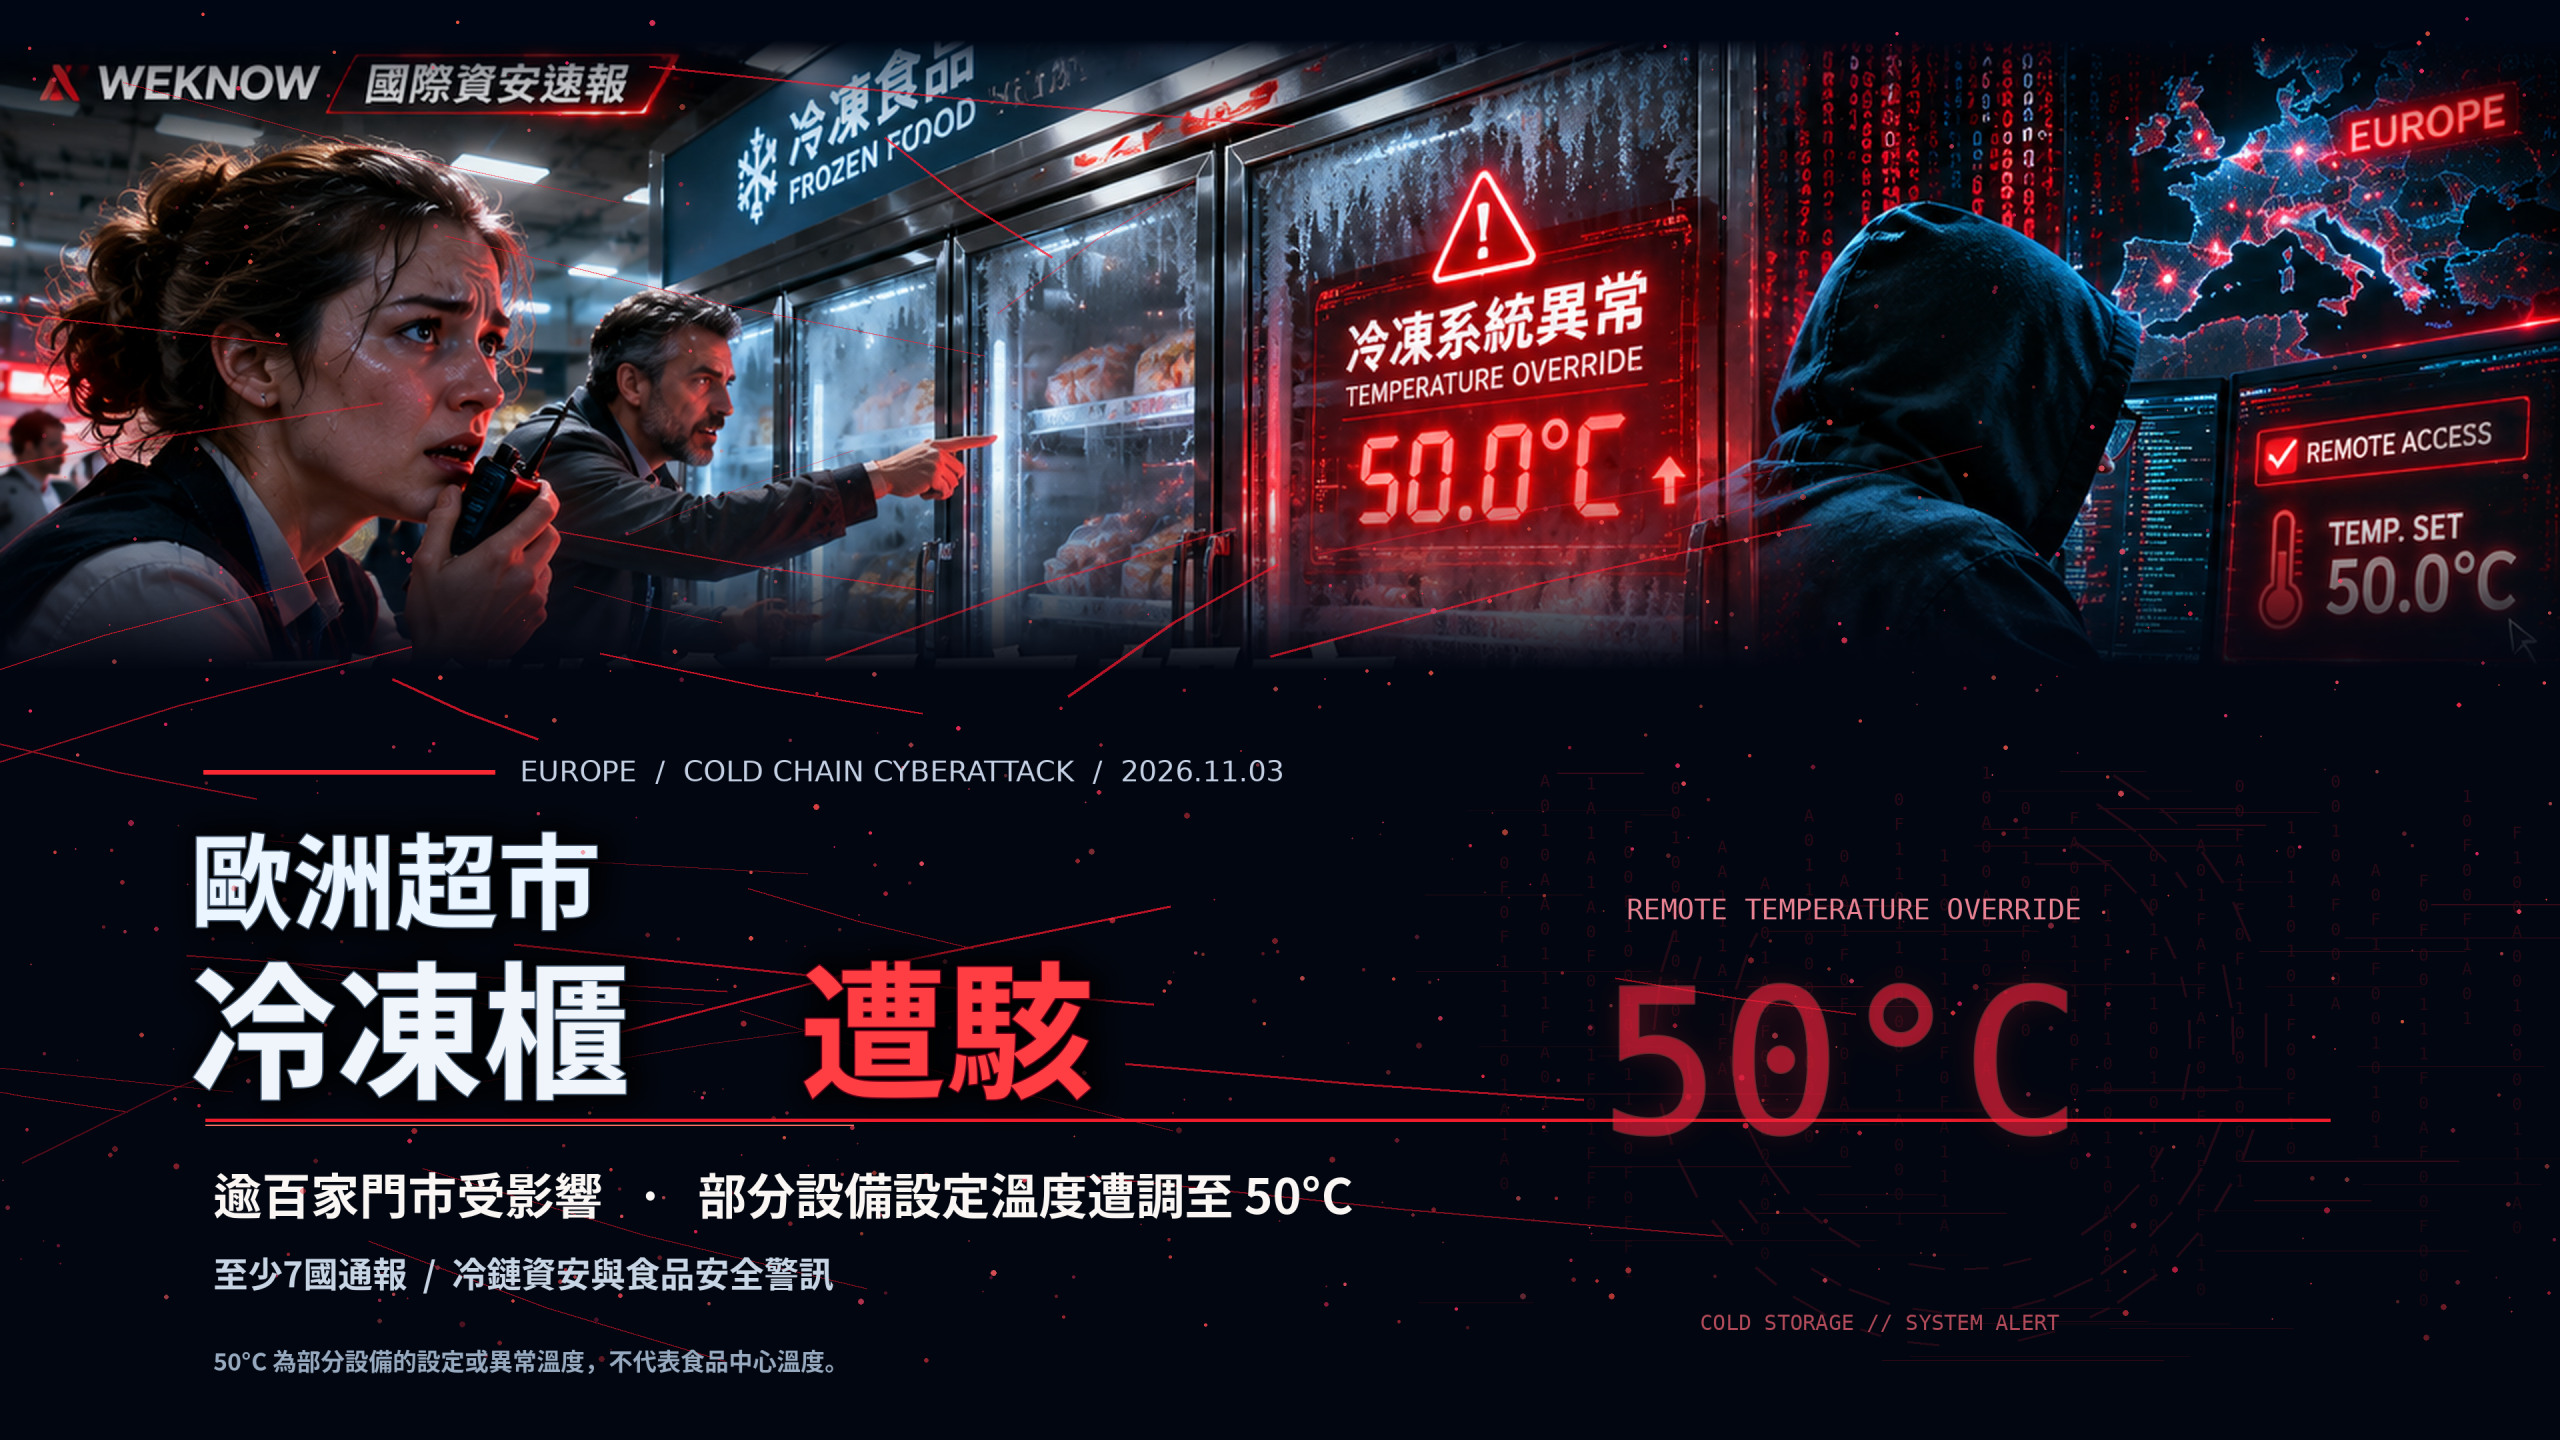
歐洲逾百家超市冷藏系統異常, 部分設備被遠端調至 攝氏50度。 當資安漏洞影響食品保存, 損失不再只發生在電腦裡。
歐洲超市冷凍櫃一夜失控: 有門市設定升到50°C,食品被迫下架
超市冷凍櫃本來應維持低溫, 讓肉品、冰品及其他易腐敗食品 能在適當條件下保存。 但2026年11月2日, 歐洲多國零售門市發現, 部分冷藏及冷凍管理系統 被異常調整,設備無法正常維持低溫。
路透社報導,瑞典ICA旗下 一家位於斯德哥爾摩的門市表示, 攻擊約在當地凌晨2時發生, 到上午5時30分左右才被察覺。 有受影響門市表示, 冷凍櫃的溫度設定被調到50°C, 商品因此受到嚴重影響。
比利時也有肉品零售商表示, 冷藏設備升至約18°C, 損失約1.5萬歐元的肉類商品。 不同案例的設備溫度、 損失程度及恢復時間並不相同, 不能以其中一間門市推算全部受害情況。
50°C是冷凍櫃實際溫度,還是被修改的設定值?
應區分控制器設定、櫃內空氣與食品中心溫度。 有些門市回報設備被設定為50°C, 有些則是設備溫度異常升高。 這不代表每一件冷凍食品 都已經實際加熱到50°C。 食品是否安全,仍須看溫度紀錄、 暴露時間及商品種類。
這次是普通的電腦病毒嗎?
這次新聞特別之處在於, 網路安全事故直接影響現實設備運作。 攻擊者可能不需要接觸食品, 就能透過遠端管理系統, 改變冷藏、除霜或溫度控制條件, 造成商品下架與營運損失。
哪些歐洲國家與超市受影響? Carrefour、Delhaize、ICA、Coop都傳出異常
路透社及美聯社11月2日報導, 比利時、瑞典、愛爾蘭、 盧森堡及愛沙尼亞等地, 都有零售業者回報冷藏系統問題。 法新社其後納入芬蘭、荷蘭、 葡萄牙與義大利通報, 將涉及國家更新為至少九個。
這些企業的確認程度不同: 有些明確確認遭遇網路攻擊, 有些僅確認IT事故、 異常溫度或仍在調查原因。 因此「九國出現相關通報」 不等於「九國已確認是同一駭客組織」。
| 國家 | 相關品牌或通報 | 已知情況與限制 |
|---|---|---|
| 比利時 | Carrefour、Delhaize、Colruyt、IKEA等 | Carrefour約15店、Colruyt約5店受影響;另有其他門市事故 |
| 盧森堡 | Delhaize | 約4家門市發生冷藏系統異常 |
| 瑞典 | ICA、Coop | Coop約6至7家門市;ICA部分門市回報異常設定 |
| 愛爾蘭 | SuperValu/Musgrave | 13家門市受影響,業者已啟動恢復措施 |
| 愛沙尼亞 | Selver及設備供應商通報 | 至少一家受影響,部分事故迅速獲得控制 |
| 芬蘭 | Kesko旗下部分門市 | 發現異常溫度,網路入侵原因仍待確認 |
| 荷蘭 | 部分零售與冷藏場所 | 零星通報,公開確認範圍有限 |
| 葡萄牙 | Intermarché | 業者向法新社確認約7家門市涉及事故 |
| 義大利 | Coop及其他業者 | 西西里至少4家Coop門市及托斯卡尼另1家業者通報 |
表格綜合Reuters、AP及AFP於11月2日至3日的資料。 各國數字來源、品牌調查狀態及計算時間不同, 不應直接加總為全歐洲精確受害總數。
家樂福比利時有多少間受到影響?
Carrefour表示, 比利時約700家門市中 有15家受到冷凍設備事件波及。 公司指出影響範圍相對有限, 並非全部門市或每座冷凍櫃 都同時遭受攻擊。
愛爾蘭SuperValu及瑞典Coop發生什麼事?
愛爾蘭Musgrave表示, 旗下13家SuperValu門市 冷藏系統受影響, 部分商品預防性下架, 並於11月2日持續恢復供應。 瑞典Coop也確認部分門市的 冷藏管理系統發生網路安全事故。
為什麼超市冰箱可以被駭客遠端控制? 關鍵在冷鏈設備管理系統
大型超市通常有數十座冷藏、 冷凍櫃與後場冷凍設備, 可能透過集中式監控系統 管理溫度、警報及除霜設定。 合法維護人員可以遠端查看設備, 降低巡檢時間並及早發現故障。
但若管理介面直接暴露網際網路、 驗證機制有問題、 設備韌體未更新, 或外部維護帳號權限過大, 就可能增加未授權存取的風險。
原本提供工程人員監控與維護。
可能涉及憑證、驗證或未修補漏洞。
溫度設定、除霜與系統可用性受到影響。
商品失溫、下架、報廢及供應延誤。
上圖為冷鏈系統的可能風險路徑, 並非已確認此次所有門市都遭遇相同入侵手法。 不包含任何實際入侵操作程序。
OT資安與一般IT資安有什麼不同?
OT是Operational Technology, 中文常稱營運技術, 主要涉及工業控制、 感測器及實際設備運作。 IT則通常著重資料、應用程式、 通訊與一般資訊系統。
當OT控制系統遭入侵, 影響可能不只在資料保密性, 還可能延伸至設備溫度、 馬達、閥門、食品保存 與實際營業。 因此只更新辦公室電腦防毒軟體, 並不足以完成冷鏈安全管理。
Danfoss舊版控制器為何成焦點? 三項已公開CVE與修補版本一次看
部分受影響門市使用Danfoss 冷凍控制設備。 Danfoss是丹麥工業設備製造商, 其AK-SM 8xxA系列 曾發布不同類型的安全公告。 研究與設備維護人員 可依型號及韌體版本評估風險。
| 漏洞編號 | 公開弱點 | CVSS | 原廠修補版本 |
|---|---|---|---|
| CVE-2025-41450 | 驗證機制不當,可能造成未授權取得敏感資訊 | 8.2 | 4.2 |
| CVE-2025-41451 | 完成驗證後的命令注入,可能導致遠端程式執行 | 8.7 | 4.3.1 |
| CVE-2025-41452 | 完成驗證後的管理設定弱點,可能造成服務中斷 | 6.8 | 4.3.1 |
截至11月3日, 沒有足夠公開鑑識資訊 可把所有受害門市 歸因於同一項CVE。 各企業應核對實際型號與版本, 而不是看到Danfoss品牌就假定受駭。
CVE-2025-41450會直接讓駭客控制溫度嗎?
原廠公告描述的是驗證弱點, 可能使攻擊者取得內部IP、 使用者名稱、商店名稱等敏感資訊。 不能將這項漏洞本身 直接等同於已取得全部設備控制權。 企業應依官方文件評估可利用條件與防護方式。
這三項漏洞要更新到哪個版本?
Danfoss公告: CVE-2025-41450對應4.2修補; CVE-2025-41451及41452 對應4.3.1修補。 實務上應由設備維護人員 核對原廠目前支援的最新適用版本, 並先評估備份、相容性及停機風險。
10月12日法國才出現同類攻擊, 為什麼不到一個月又波及多國?
11月2日不是歐洲首次面臨 冷藏系統遭未授權操控的問題。 2026年10月12日, 法國多家大型超市也發生 冷凍設備遭遠端觸發除霜、 商品報廢的資安事故。
BleepingComputer當時整理的報導指出, 法國約250至350家門市受波及, 涉及Intermarché、 Coopérative U及其他通路。 雖然兩次事件呈現相似現象, 仍不能直接證明由同一集團發動。
-
Danfoss公開驗證機制漏洞
DSA-2025-03-01公告 CVE-2025-41450與修補資訊。
-
後續控制器弱點公告
DSA-2025-08-01揭露 CVE-2025-41451、41452。
-
法國數百家超市冷鏈事件
冷藏及除霜系統遭異常操控, 食品下架與報廢。
-
多國超市再傳設備異常
比利時、瑞典、愛爾蘭等地 通報冷鏈IT及資安事故。
-
至少九國列入最新報導範圍
法新社納入義大利、葡萄牙等資料; 攻擊者身分與事件關聯仍待確認。
為什麼不能一下就更新所有超市冷凍設備?
冷凍控制器可能需要 專業維護、停機安排及相容性測試。 大型零售集團的設備安裝年代、 型號與維護商也可能不同。 即使總部已開始修補, 仍不代表每家門市能在同一天完成。
比利時設備企業Sabcobel 曾表示10月事件後已啟動防護工作, 但仍有部分安裝設備 未完成安全處理, 其中一些又受到11月事件影響。 這顯示設備盤點與更新追蹤 是跨門市營運的重要課題。
歐盟為何重視冷鏈網攻? 因為食品保存與供應信任都可能受到衝擊
傳統資安事故常用資料外洩筆數、 停機時間及勒索金額衡量。 但冷鏈控制系統遭到操控, 直接影響的是食品能否保持 適合販售的保存條件。
對超市而言, 冷凍設備重新運轉 不代表原先失溫的商品 可以立即放回貨架。 業者仍需查核溫度紀錄、 失溫時間及商品安全, 必要時下架或報廢。
法新社報導, 歐盟農業及食品事務執委 Christophe Hansen對連續冷鏈事故 表達高度關切, 指出針對食品供應鏈的破壞 可能削弱消費者信任。
失溫商品需分批評估及處置。
門市停售冷藏品並安排清理。
需重新調配保存設備與配送。
消費者需要可靠的食品安全資訊。
有證據證明這次是勒索集團或國家級攻擊嗎?
截至11月3日, 公開資訊尚未確認攻擊者身分, 也沒有足夠證據 能將不同國家的全部事件 歸因於同一組織。 不應把推測直接寫成既定的 國家背景、政治動機或勒索行為。
冷凍櫃被設成50°C,食品還能吃嗎? 台灣冷藏7°C以下、冷凍−18°C以下
根據台灣食藥署說明, 冷藏貯藏設備應維持 攝氏7度以下、凍結點以上; 冷凍貯藏設備應維持 攝氏−18度以下。 這是食品低溫保存的重要參考。
食藥署指出7至60°C屬食品保存的 危險溫度帶。 然而實際風險仍取決於食品種類、 實際溫度與暴露時間, 不能只看控制器設定數字。
冷凍櫃設成50°C,食品會立刻升到50°C嗎?
不會自動同步。 設備設定溫度、 櫃內空氣溫度與食品中心溫度 是不同概念, 商品升溫速度還受到包裝、 數量、初始溫度及暴露時間影響。 因此不能把50°C 直接當作所有受影響食品的溫度。
重新冷凍就能安全食用嗎?
不一定。 FoodSafety.gov指出, 食品因失溫而解凍時, 應依溫度、時間與食品種類個別評估。 部分仍有冰晶、 或維持在符合安全條件的食品, 可能可重新冷凍, 但不能以此推論所有受影響商品都安全。
特別是肉品、海鮮、蛋類與乳製品等 易腐敗食品, 不應只靠聞味道、 看顏色或試吃來判定安全。 當無法確認保存狀態時, 業者應優先採取保守的安全處置。
台灣超市、冷鏈物流也會受影響嗎? 目前沒有證據顯示同波攻擊已擴及台灣
台灣的超市、量販店、便利商店、 冷鏈物流、食品加工廠、 中央廚房及大型餐飲業者, 也可能採用具有遠端管理功能的 冷藏與冷凍設備。
從技術上看, 只要使用連網控制器、 遠端維護入口與共用管理平台, 就應評估存取權限及設備版本。 但不能因為設備可以連網, 就推定一定存在相同漏洞。
這不是宣稱台灣所有冷鏈設備絕對安全, 而是說目前不足以證實 已發生與歐洲相同的一波跨國事故。
台灣廠商若使用Danfoss設備,就代表有問題嗎?
不代表。 應檢查確切產品系列、 韌體版本、遠端管理方式及修補狀態。 即使使用相同品牌, 不同型號、版本及網路架構 的風險可能不同。
台灣企業最值得立即檢查什麼?
最重要的是查明 哪些冷凍及空調控制設備可以遠端存取, 誰具有管理權限、 是否存在已知未修補弱點, 以及當遠端監控平台失效時, 是否有獨立的溫度警報與人工應變程序。
台灣企業怎麼降低冷鏈設備遭駭風險? 六項優先檢查工作
冷鏈安全不只是IT部門的工作, 還需要冷凍空調維護人員、 設備供應商及食品安全主管共同參與。 下列六項工作可作為初步盤點與改善方向。
可以直接在營業時間更新所有控制器嗎?
不建議未經評估就執行。 工業控制器更新可能影響 冷藏設備通訊、監控及營運。 應先備份設定、 檢查相容性, 由有資格的維護人員 在適當維護時段完成。
為什麼需要獨立溫度警報?
若遠端控制系統及溫度警報 全部依賴同一平台, 當平台被入侵或失效時, 業者可能無法及時掌握實際溫度。 具獨立性且能交叉核對的監測, 有助於較早發現食品失溫問題。
不只是冰箱:連網設備被駭, 可能成為企業重大營運風險
歐洲冷鏈事件突顯, 當設備與網際網路連接, 資安事件可能直接影響 實際營運與安全條件。 這類風險不只存在於超市, 還涉及物流倉儲、工廠、 醫療設施及建築空調等領域。
工業設備通常使用年限較長, 更新時需要考慮相容性、 停機成本及現場安全。 這使OT資安不只是 軟體更新是否完成, 也包含長期維護、 廠商責任與緊急應變流程。
遠端監控本身不是問題, 它仍能協助企業降低巡檢負擔、 提升故障處理效率。 真正要避免的是在沒有適當驗證、 權限控管與監測機制的情況下, 將關鍵設備暴露於不必要的風險。
下一步該追蹤哪些正式調查資訊?
應關注受影響業者、 歐洲相關主管機關、 Danfoss及其他設備供應商 是否公布事故鑑識、 實際攻擊路徑、 更新處置及最終損失。 若沒有可靠調查資料, 不能將不同國家事件的相似性 當成同一集團犯案的證據。
哪些資訊已經證實? 十項證據與未解疑問分級整理
資安事件在調查初期, 容易把設備異常、品牌回應、 漏洞公告與攻擊者歸因混成同一件事。 下方依資訊來源與確認程度分級, 可切換查看不同證據狀態。
跨國零售企業通報冷凍及冷藏系統故障與失溫。
Reuters11月2日統計;不等於每家事故鑑識均已完成。
瑞典及愛沙尼亞有相關個案,不代表所有設備相同。
Carrefour、部分Coop門市等已公開回應網路安全事故。
法國數百家超市曾遭遇類似冷凍控制問題。
原廠公布CVE與修補版本,與本次利用手法仍須分開判斷。
AFP後續納入義大利及葡萄牙;各地確認程度不同。
尚無足夠公開證據將整起事件歸因於特定單一漏洞。
事件形式相似,不等於攻擊來源已經確認相同。
沒有足夠公開資訊證明特定國家或駭客集團負責。
顯示10項證據資訊
台灣是否也受到同一波攻擊?
目前沒有足夠公開證據可確認。 這是調查範圍與證據限制, 不是對台灣所有冷鏈系統 進行過安全驗證的結論。
歐洲冷凍櫃遭駭、Danfoss漏洞及台灣冷鏈12大問題
Q1:歐洲超市冷凍櫃遭駭事件發生在什麼時候?
最新一波大規模事件發生於2026年11月2日。2026年10月12日法國也曾發生類似攻擊。
Q2:這次有多少家歐洲超市受到影響?
根據Reuters於11月2日的報導,超過100家歐洲零售門市通報相關冷藏或冷凍設備問題。不同媒體的統計範圍可能不同。
Q3:哪些歐洲國家傳出冷鏈系統異常?
比利時、瑞典、愛爾蘭、盧森堡、愛沙尼亞、芬蘭、荷蘭、葡萄牙及義大利等至少九國有相關通報,部分國家的事故原因仍待確認。
Q4:冷凍櫃真的被駭客調到50°C嗎?
是,部分瑞典及愛沙尼亞受影響設備曾回報50°C的異常設定,但不能推論所有受害設備或食品實際都達50°C。
Q5:歐洲哪些超市品牌受到影響?
通報企業包括Carrefour、Delhaize、ICA、Coop、SuperValu及部分其他零售商,各品牌受影響門市數與確認程度不同。
Q6:駭客為什麼能控制超市冷凍設備?
商業冷凍設備可能使用連網控制器供遠端管理。如果設備存在存取控制弱點、漏洞或其他不安全的遠端設定,就可能被未授權者操控。
Q7:Danfoss是什麼?為什麼與這次事件有關?
Danfoss是丹麥工業設備製造商,提供包括冷凍控制器在內的產品。部分事件涉及其舊版設備,但尚不能確認全部受害門市都使用相同產品或漏洞。
Q8:CVE-2025-41450是什麼漏洞?
這是Danfoss AK-SM 8xxA系列的驗證機制弱點,CVSS分數8.2。原廠已提供修補資訊,但不能直接認定此次攻擊使用該漏洞。
Q9:CVE-2025-41451是否能讓駭客遠端執行程式?
在特定權限及條件下,該命令注入漏洞可能造成遠端程式執行,原廠公告的修補版本為4.3.1。
Q10:冷凍食品升溫後重新冰回去就能吃嗎?
不一定。應依實際食品溫度、失溫時間、種類及保存條件評估,不能只因重新冷凍就認定安全,也不能用試吃判斷。
Q11:台灣超市或冷鏈物流會受到這次攻擊嗎?
截至2026年11月3日,沒有足夠公開證據顯示台灣遭遇相同一波攻擊,但使用連網冷鏈控制器的業者仍應定期檢視設備資安。
Q12:企業如何避免冷凍設備被駭客遠端控制?
建議盤點設備、限制管理介面對外暴露、檢查原廠安全更新、強化維護帳號管理、設置溫度異常警報,並建立食品失溫及資安事故應變程序。
冷鏈資安不只保護資料, 更關係到食品能否安全保存
2026年11月2日, 歐洲多國超市冷凍系統遭遇 異常遠端控制或IT事故, 超過100家零售門市受影響, 部分設備設定更被調至50°C。 至11月3日, 最新報導範圍已包括至少九個國家。
這起事件也重新提醒企業, 連網冷凍控制器不只是機電設備, 同時也是需要管理帳號、 韌體、網路與操作紀錄的資安端點。
目前不能證實全部攻擊 都使用相同Danfoss漏洞, 也沒有證據顯示台灣遭遇同波攻擊。 但台灣超市、冷鏈物流及餐飲業者 仍值得檢查設備版本、 遠端維護權限、獨立溫度警報 與食品失溫應變程序。
新聞來源與原始資料查核
-
Reuters|2026年11月2日
歐洲超市冷藏系統遭攻擊與受害門市
交叉核對逾百門市、瑞典50°C個案及企業回應。
-
Associated Press|2026年11月2日
各國冷凍設備異常、門市食品下架
核對愛爾蘭SuperValu、比利時及愛沙尼亞事故。
-
AFP|11月2日至3日更新
至少九國通報與歐盟反應
最新報導納入義大利及葡萄牙,與早期七國口徑分開標示。
-
中央社|2026年11月2日
歐洲超市冰箱遭新一波網攻
核對多家業者說法及比利時、瑞典影響。
-
BleepingComputer|2026年11月2日
跨國冷凍設備資安事件技術背景
補充OT風險及受影響品牌通報。
-
BleepingComputer|2026年10月12日
法國超市冷凍設備遭駭前例
交叉核對10月法國數百家門市事故。
-
Danfoss|DSA-2025-03-01
CVE-2025-41450原廠安全公告
核對驗證機制弱點、CVSS 8.2及4.2修補。
-
Danfoss|DSA-2025-08-01
CVE-2025-41451、41452原廠公告
核對命令注入、服務中斷弱點及4.3.1修補。
-
衛福部食藥署|冷藏及冷凍溫度
台灣食品低溫保存要求
確認冷藏7°C以下、凍結點以上及冷凍−18°C以下。
-
FoodSafety.gov|食品失溫安全
失溫後是否保留或丟棄食品
核對溫度、時間、食品種類及不可試吃判斷。
查核時間:2026年11月3日台灣時間。 受影響國家與門市數可能持續更新。 50°C為部分設備異常設定或回報; 已公開漏洞不等於鑑識確認的攻擊路徑。 本文未確認攻擊者身分, 也未宣稱台灣已遭遇相同攻擊。