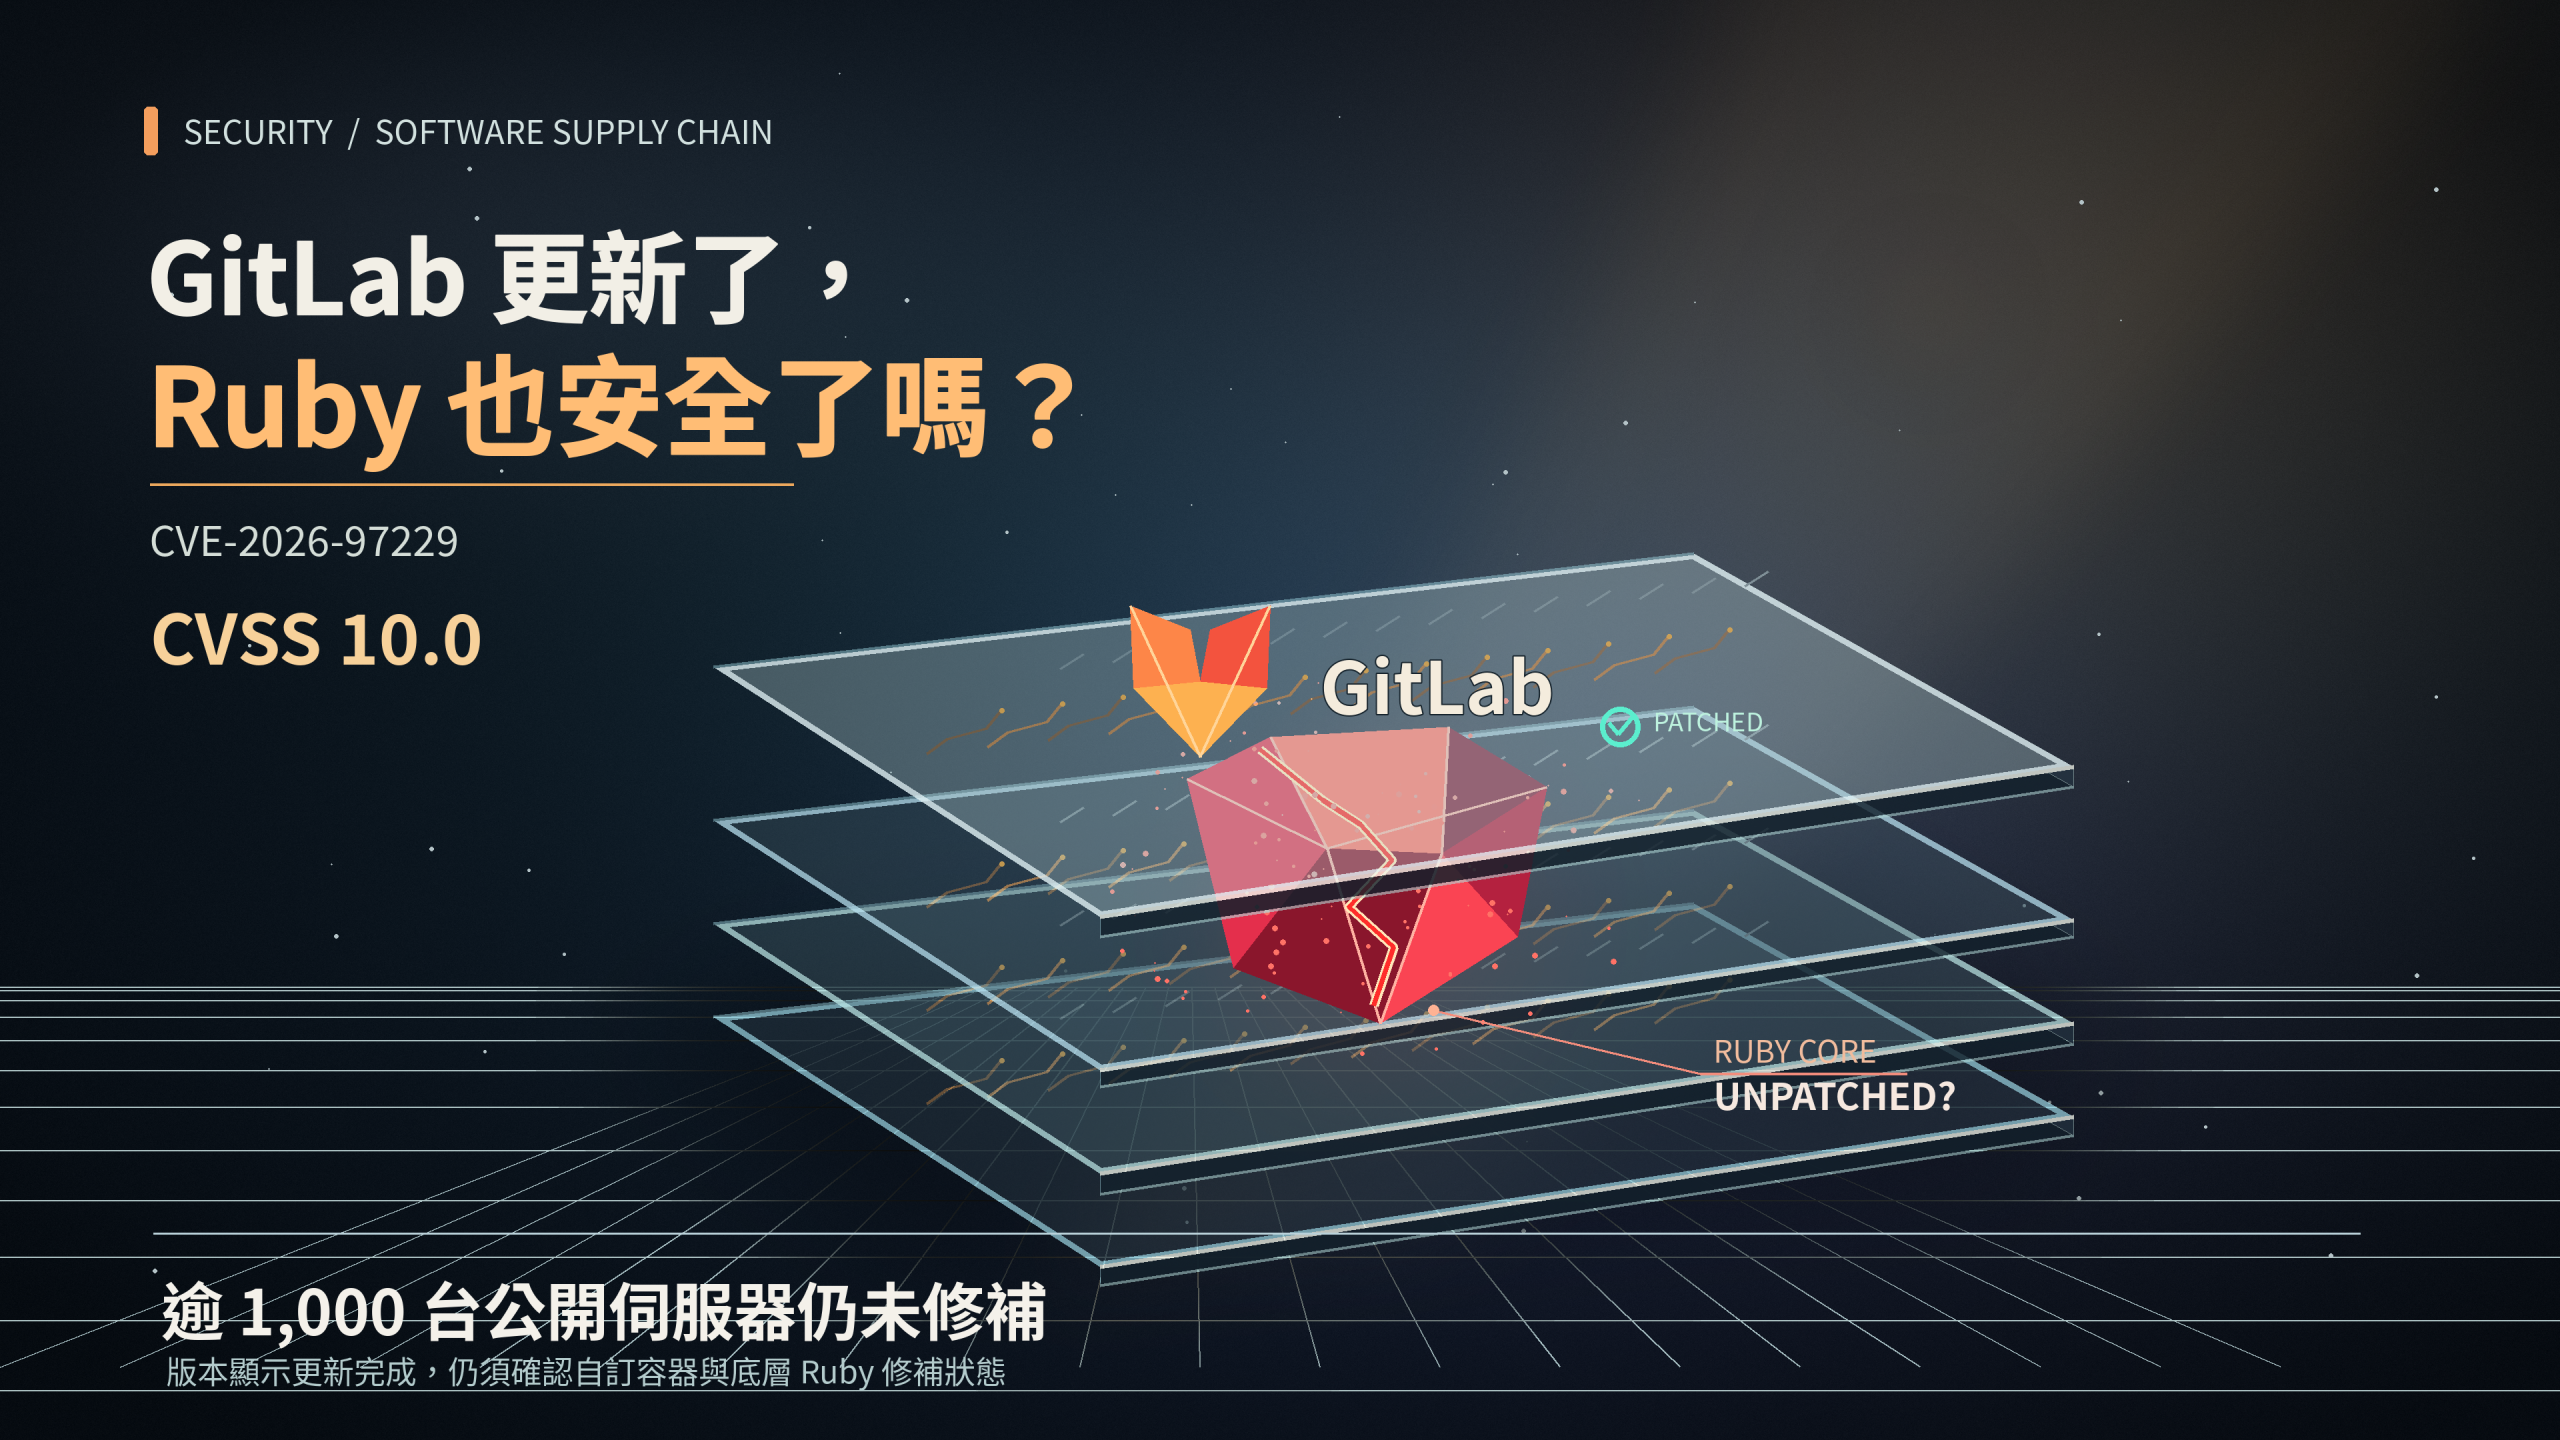
GitLab漏洞CVE-2026-97229已遭駭客實際利用!美國CISA於2026年10月29日列入已知遭利用漏洞清單,11月2日最新調查指出,仍有超過1,000台對外連網GitLab伺服器尚未修補,漏洞CVSS達滿分10分。更需注意,部分自行建置的GitLab即使升級應用程式,仍可能因Ruby底層元件未更新而存在風險。本文整理GitLab漏洞成因、Alpine Linux實際攻擊案例、CVE-2026-110264第二項漏洞、各分支安全版本、企業檢查流程與事件應變重點,協助IT及網站維運人員確認GitLab資安更新是否真正完成。
Address: New York, Avenue Street
Email: support@blazethemes.com
Tel: +944-5484451244
© 2023 BlazeThemes. Designed by BlazeThemes.

 admin