
 admin
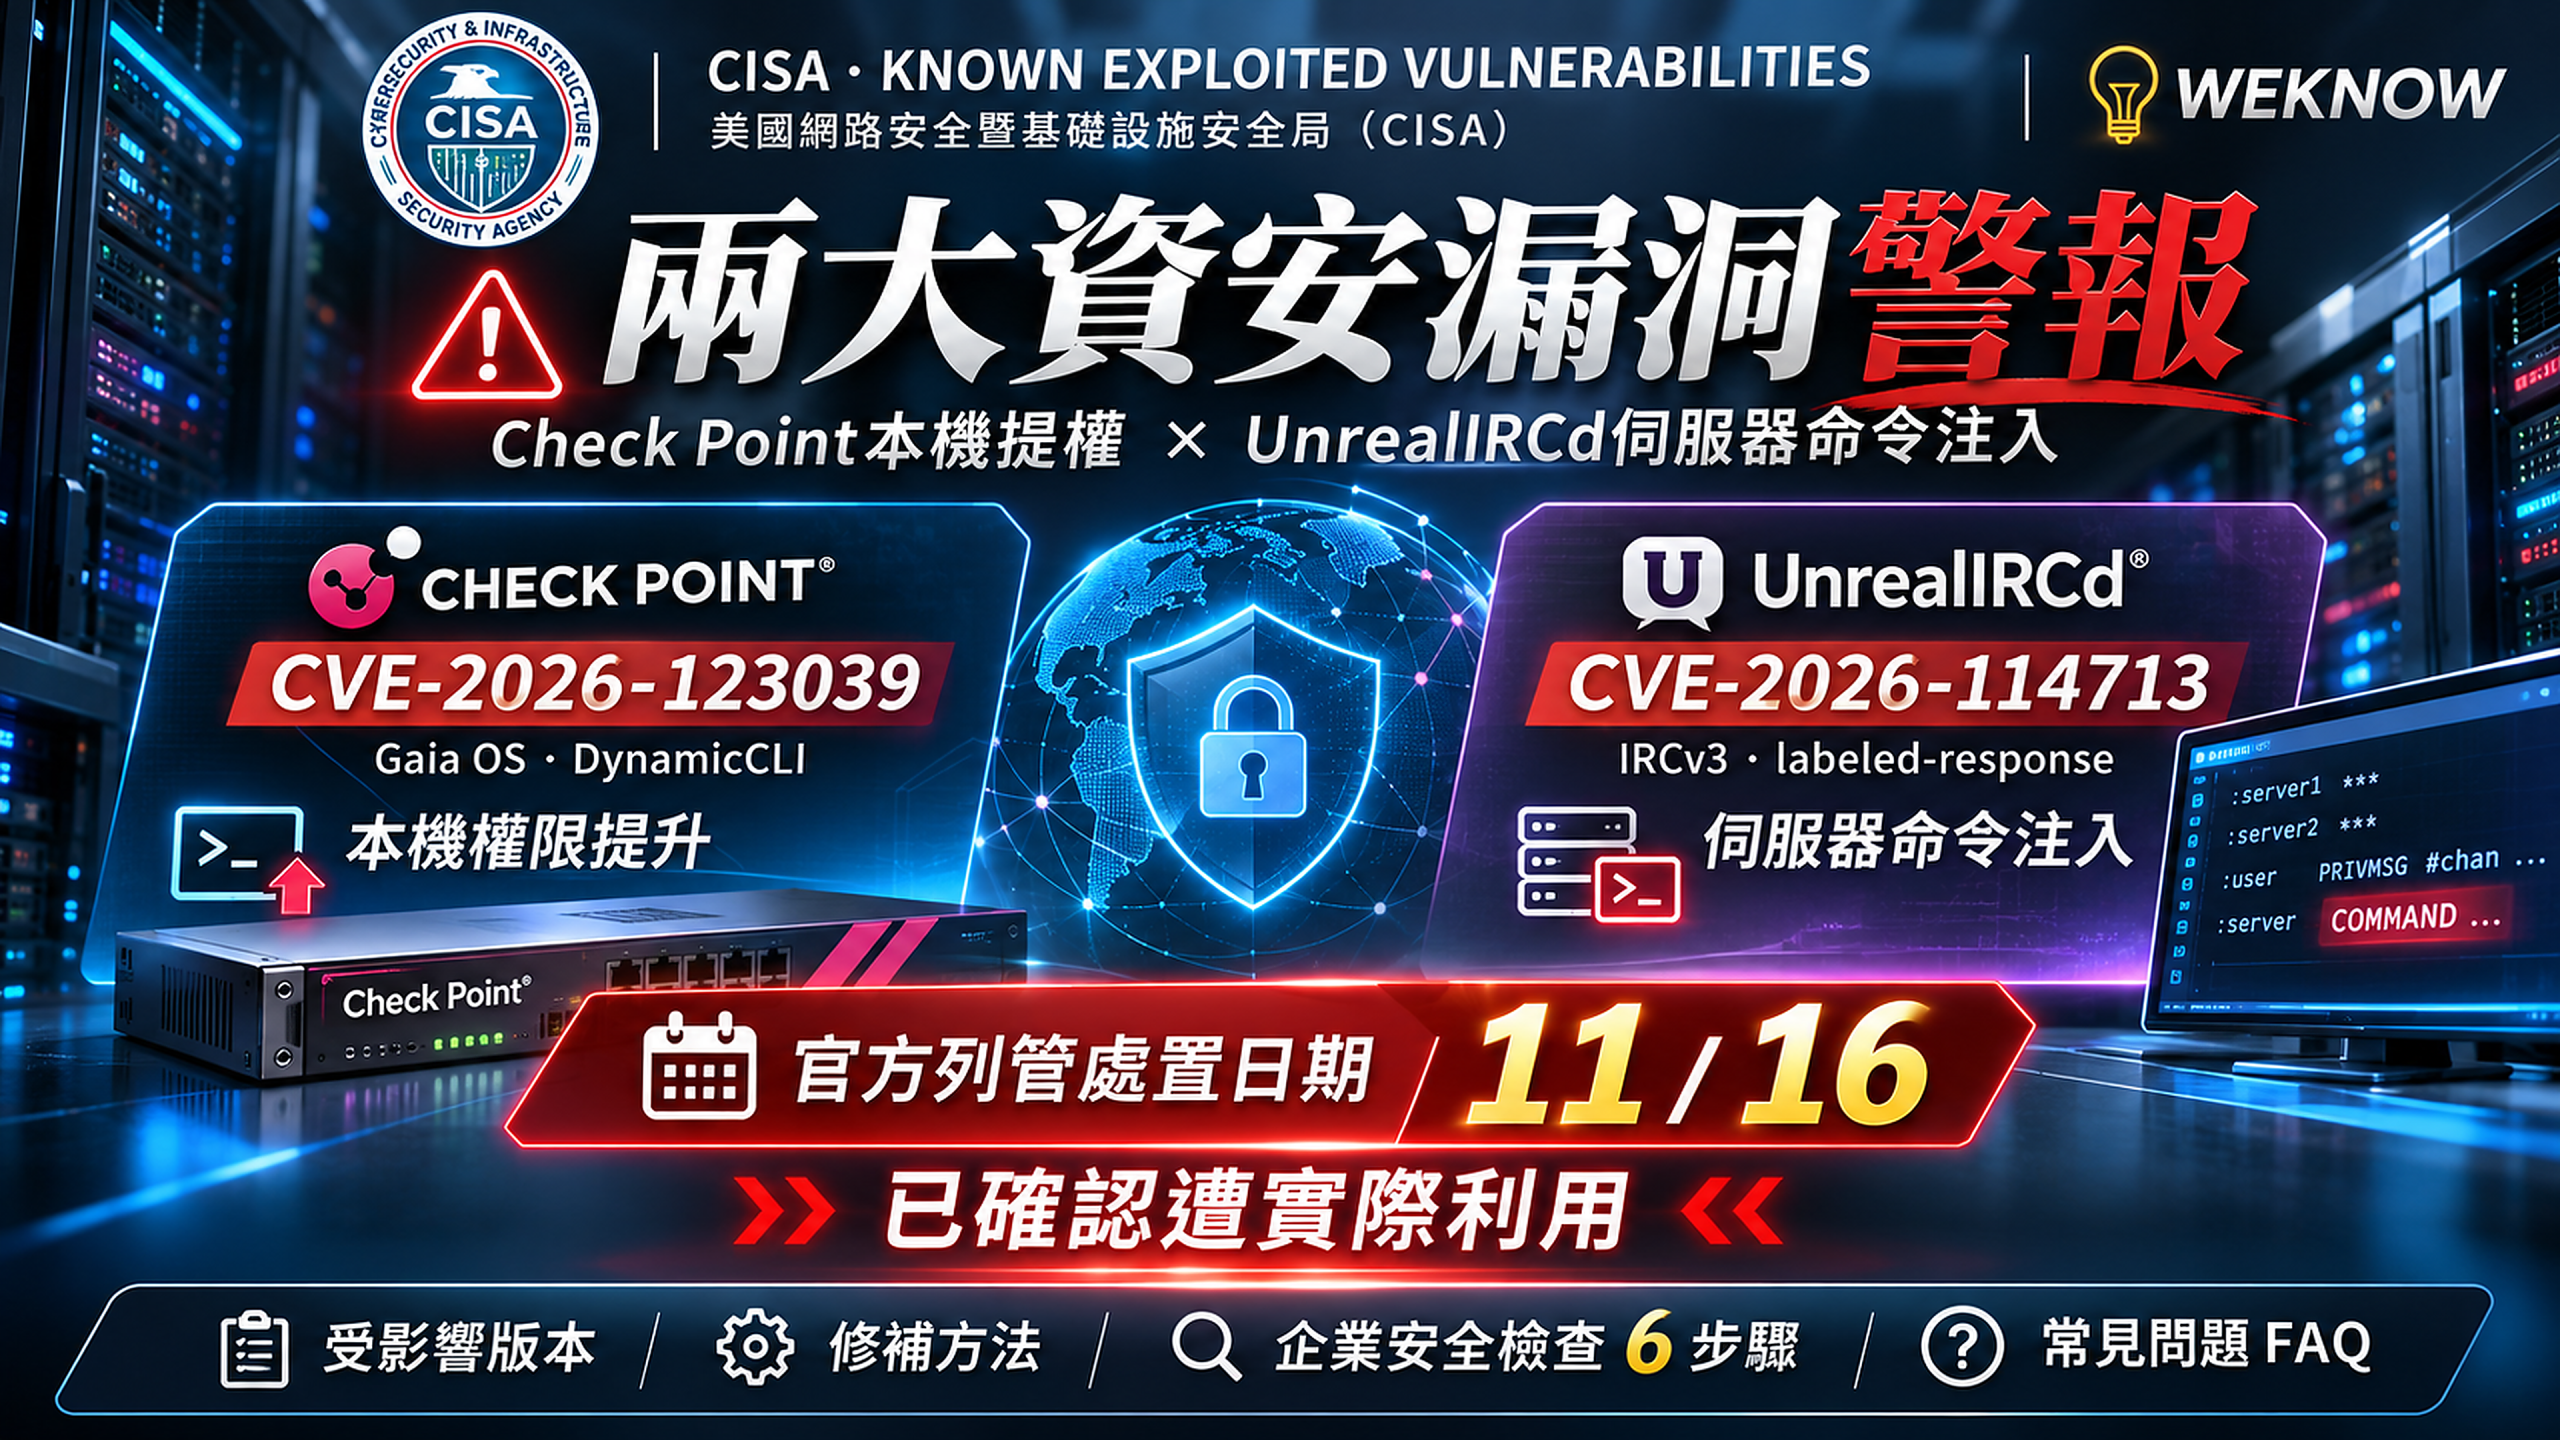
當安全設備本身,成為攻擊目標
兩大資安漏洞
正在被利用。
Check Point 本機提權
UnrealIRCd 命令注入
兩個不同產品、兩種不同權限邊界。CISA將漏洞納入KEV,企業必須核對實際部署與修補狀態。
BOUNDARY
抽象安全設備示意,非遭入侵設備照片。CVSS為漏洞嚴重度,不代表企業遭入侵比例。
美國CISA緊急示警!Check Point防火牆、UnrealIRCd兩大漏洞已遭攻擊,11/16修補期限到:企業如何確認中招?
兩項已遭實際利用的高風險漏洞,一個能提升本機權限,另一個可能跨越IRC伺服器信任邊界。哪些企業需要處理?修補後又該檢查什麼?
兩項漏洞的利用條件不同。「已遭利用」代表有實際攻擊證據,不代表每台設備已被成功入侵。
美國網路安全暨基礎設施安全局(CISA)11月13日將Check Point的CVE-2026-123039,以及UnrealIRCd的CVE-2026-114713納入已知遭利用漏洞清單(KEV),處置期限列為11月16日。
Check Point漏洞涉及Gaia OS的DynamicCLI服務;已取得相關本機存取權限者,可能進一步以root身分執行命令。UnrealIRCd則因IRC訊息標籤處理缺陷,使特定多伺服器網路中的一般使用者可能注入高權限命令。
兩家廠商均已提供修補方式。Check Point確認少數實際利用案例,UnrealIRCd開發者則警告已觀察到線上攻擊。但這不等於所有Check Point防火牆都能被外部匿名接管,也不表示所有IRC伺服器均已受害。
企業應先確認產品、版本、使用方式與修補狀態,再依系統紀錄進行鑑識初步檢查。若有入侵跡象,須依正式事件應變程序處理。
Check Point與UnrealIRCd,兩項漏洞究竟差在哪裡?
| 比較項目 | Check Point | UnrealIRCd |
|---|---|---|
| CVE | CVE-2026-123039 | CVE-2026-114713 |
| 主要類型 | 本機權限提升 | 跨伺服器命令注入 |
| 影響元件 | Gaia OS DynamicCLI | IRCv3 labeled-response |
| 利用前提 | 具備相關本機存取條件 | 一般用戶連線與特定多伺服器架構 |
| 可能後果 | 命令以root權限執行 | 以伺服器或IRCOp權限執行命令 |
| 官方修補 | 安裝對應版本Jumbo Hotfix | 升級6.2.7.1或套用官方hot-patch |
| CISA新增日 | 2026/11/13 | 2026/11/13 |
| 處置日期 | 2026/11/16 | 2026/11/16 |
| 勒索活動關聯 | 尚未確認 | 尚未確認 |
CISA為何突然要求修補?兩項漏洞已被加入KEV清單
CISA列入KEV,代表有足夠資訊支持該漏洞已遭真實攻擊者利用;KEV不同於只記錄漏洞存在、卻未必已有攻擊證據的一般CVE資料庫。
企業每天可能收到大量漏洞通報,有些只是研究人員證明存在利用可能,有些則有公開攻擊程式但尚無實際攻擊證據。KEV的關鍵意義,是主管機關已確認出現真實利用活動。
此次兩項漏洞分別涉及企業安全設備及IRC通訊伺服器,雖然產品用途不同,但都可能使原本的權限邊界被突破。企業若部署受影響版本,應提高修補優先順序,而不是由CVSS分數單獨決定是否處理。
11月16日是什麼期限?
兩項漏洞在CISA KEV清單中的新增日均為2026年11月13日,處置日期均為11月16日。這與CISA發布的BOD 26-04風險優先更新制度有關,特定高風險情境要求受規範聯邦機關快速完成緩解或修補,並進行鑑識初步檢查。
相關期限主要針對受美國聯邦行政規範約束的機關,並非要求台灣所有企業依法在11月16日更新。然而,已被實際利用的安全漏洞對其他組織同樣可能構成風險,仍應依設備曝露條件及業務重要性優先處置。
是否適用BOD 26-04,須依機關與資產條件判斷。一般企業仍建議參考KEV優先修補,並留意原廠公告與自身內部安全政策。
Check Point防火牆出現什麼漏洞?DynamicCLI可能讓本機使用者取得root權限
CVE-2026-123039是Gaia OS DynamicCLI元件的本機權限提升漏洞。在具備相關本機存取條件的情況下,攻擊者可能利用權限配置不當的控制通訊端,使原本低權限的命令以root身分執行。
依漏洞描述,DynamicCLI服務本身以root權限執行,但接受本機Socket連線的存取管控不足,使已進入系統環境的攻擊者可能跨越原本應存在的身分與權限限制。
這類弱點在防火牆與安全管理設備上特別敏感,因為設備可能保存網路政策、連線紀錄、管理設定與重要環境資訊。
什麼是root權限?為什麼風險較高?
在Linux及相關Unix系統中,root通常具有最高層級的系統管理權限。若低權限帳號能透過漏洞以root執行命令,便可能進行原本不應被允許的系統操作。
但必須強調:這一項CVE並非已證實外部匿名使用者能從網際網路直接觸發的遠端程式碼執行漏洞。相關本機存取前提不可省略。
企業較需關注的是攻擊者可能已透過遭竊帳號、其他漏洞或過度開放的管理權限進入設備,再藉由DynamicCLI進一步提升權限。
上圖為防禦性風險概念說明,不提供漏洞利用程式或實際攻擊步驟。
哪些Check Point版本受影響?官方已有修補措施及利用案例
Check Point官方公告指出,受影響範圍涵蓋部分R80.30至R82.20的Security Gateway及管理、紀錄伺服器;實際是否受影響仍須依版本、Hotfix Take及原廠文件核對。
| 產品或環境 | 本次漏洞判斷 |
|---|---|
| Security Gateway | 部分版本受影響,須核對JHF |
| Security Management Server | 部分版本受影響 |
| Multi-Domain Management | 部分版本受影響 |
| Log Server | 部分版本受影響 |
| Gaia OS相關環境 | 核對DynamicCLI及Hotfix狀態 |
| Spark Firewall | 原廠表示不受此CVE影響 |
原廠表示Spark Firewall不受CVE-2026-123039影響,但這不代表Spark系列不需要其他安全更新。不同漏洞的適用產品須個別確認。
已經有企業遭到攻擊嗎?
Check Point在技術公告中承認已有少數真實利用案例。加拿大網路安全中心11月12日通報也引用原廠資訊,指出該漏洞已在真實環境遭利用。
但目前沒有可靠的公開完整名單能確認受害企業數量、地理分布或具體資料外洩狀況,因此不應誇大成全球Check Point防火牆遭大規模入侵。
Check Point應如何修補?
原廠建議安裝對應版本的新版Jumbo Hotfix Accumulator(JHF),並依官方技術文件確認修補結果。無法立即升級時,原廠另提出在可接受功能影響的情況下,停止DynamicCLI相關dynamic_server服務作為暫時緩解方式。
由於停止服務可能影響正式環境的管理功能,應先由設備管理員評估相依性、變更風險與維護時間,不宜在未經確認的正式設備上直接停用。
UnrealIRCd漏洞更危險?一般IRC使用者可能取得伺服器級權限
CVE-2026-114713是IRC訊息標籤處理中的分隔字元缺陷。在特定互相連結的多伺服器網路中,一般使用者提供的內容可能被解讀為具有伺服器權限的命令。
UnrealIRCd是開源IRC伺服器軟體,可用來架設聊天社群或多節點通訊服務。多台IRC伺服器相互連結時,系統必須區分一般使用者訊息與高信任層級的伺服器通訊。
開發團隊指出,此次問題涉及IRCv3的label訊息標籤及labeled-response模組。特定分隔字元未被適當處理,可能影響伺服器之間的協定解析,破壞原有的信任界線。
開發者形容,這是該專案近15年最嚴重的安全問題之一,並明確警告已在網際網路觀察到漏洞利用活動。
成功利用後可能取得什麼權限?
官方說明指出,攻擊者可能執行原本應由IRC伺服器或管理員發出的指令,造成其他使用者被斷線、網路層級封鎖或服務運作受到干擾。
不過,IRC伺服器或IRCOp的管理權限,不等同於Linux主機的root權限。是否進一步影響作業系統,還需要其他安全條件,不能混為一談。
實際風險取決於UnrealIRCd版本、模組、伺服器連結架構及修補狀態;沒有部署此軟體的網站不能直接被列為此CVE受影響資產。
UnrealIRCd哪些版本需更新?官方已發布6.2.7.1及hot-patch
UnrealIRCd 6.0.0至6.2.7屬本次修補範圍,原廠11月7日發布6.2.7.1及hot-patch;已終止支援的UnrealIRCd 5亦涉及重大相關問題,應規劃遷移。
| 版本 | 安全處置建議 |
|---|---|
| 6.2.7.1 | 已包含本次修補,仍須確認實際執行版本 |
| 6.0.0–6.2.7 | 升級至修正版,或依官方文件使用hot-patch |
| UnrealIRCd 5 | 停止支援且受相關問題影響,安排遷移 |
| 更早的3.2、4版 | 停止支援,不可假定安全 |
更新一定需要讓IRC伺服器停機嗎?
不一定。UnrealIRCd提供名為bundle-20261107的hot-patch,讓部分UnrealIRCd 6環境在不中斷服務的情況下完成修補。
但能否使用hot-patch仍取決於作業系統、目前版本及實際設定。若不支援或修補失敗,應安排正式升級至6.2.7.1及必要的重新啟動。
官方也要求修補後驗證labeled-response模組版本,不能只因修補指令曾經執行就認定成功;多節點IRC網路還須逐台確認。
為什麼官方不只修補一個漏洞?
這次UnrealIRCd安全更新合計處理9項問題,除了CVE-2026-114713,還包括可能揭露使用者IP位址、伺服器當機、阻斷服務及其他管理缺陷。
因此,即使已針對主要命令注入風險採取暫時緩解,也應評估整批更新,避免遺漏其他問題。
11月16日企業資安檢查:如何確認公司是否使用受影響系統?
企業第一步應先確認是否部署受影響產品與版本,再檢查存取條件、修補結果及異常活動,不應只看見漏洞新聞就判定整個網站已經遭駭。
Check Point多部署於防火牆及集中管理環境;UnrealIRCd則用於特定IRC網路。一般使用Linux、Apache、Nginx、PHP或MySQL的網站,不會因此自動受到這兩項CVE影響。
企業應該優先檢查哪些系統紀錄?
應依產品特性檢查管理登入、權限異動、修補紀錄及服務管理事件;單一異常紀錄不等於已確認入侵,但可能是需要進一步分析的線索。
| 系統 | 優先檢查項目 | 主要目的 |
|---|---|---|
| Check Point | 管理帳號登入紀錄 | 尋找可疑身分存取 |
| Check Point | 權限與設定異動 | 確認非預期管理操作 |
| Check Point | DynamicCLI服務狀態 | 評估元件與緩解狀況 |
| Check Point | Hotfix安裝紀錄 | 確認修補成功 |
| UnrealIRCd | 伺服器及管理事件 | 尋找異常高權限操作 |
| UnrealIRCd | 模組與hot-patch狀態 | 核對實際修正結果 |
| UnrealIRCd | 異常封鎖與斷線事件 | 尋找可能濫用跡象 |
| UnrealIRCd | 多節點設定及變更 | 評估實際風險條件 |
如果懷疑設備已遭控制,應先保存相關紀錄及必要證據,避免未經評估就清空日誌或格式化系統,以免影響後續調查。
CISA為什麼要求鑑識初步檢查?更新漏洞不代表已清除入侵者
CISA在相關KEV項目標示鑑識初步檢查要求,因為成功安裝更新只代表已處理已知弱點,不能反證系統過去未遭利用。
假設一台設備使用受影響版本,今日才完成更新。更新通常可以防止同一漏洞再被相同方式利用,但無法單憑「修補成功」就確認攻擊者先前沒有建立異常帳號、留下持續存取機制,或改動關鍵設定。
因此,受相關美國聯邦規範約束的機關,除了按期處置漏洞,還需依要求對資產進行鑑識初步檢查。台灣企業即使不適用相同命令,也值得採取相近的風險管理思路。
| 資安工作 | 主要目的 | 能否單獨證明沒有入侵? |
|---|---|---|
| 修補 Patch | 消除已知漏洞 | 不能 |
| 暫時緩解 | 降低暴露或利用機會 | 不能 |
| 鑑識初步檢查 | 尋找已被利用的跡象 | 有助判斷,但未必完整 |
| 持續監控 | 偵測後續異常活動 | 無法保證絕對安全 |
| 事件應變 | 確認入侵後控制與處理影響 | 需依事件事實執行 |
Check Point與UnrealIRCd漏洞會影響WordPress網站嗎?
WordPress網站不會因為使用WordPress本身,就自動受到CVE-2026-123039或CVE-2026-114713影響。真正需要確認的是網站所在環境是否部署相關設備與服務。
若某企業網站由Check Point防火牆保護,網路管理員需要檢查防火牆版本與更新狀態;但這不代表WordPress的PHP程式碼本身存在DynamicCLI提權問題。
同樣地,若網站不提供IRC服務、也未使用UnrealIRCd,就不能直接宣稱該網站含有UnrealIRCd漏洞。
網站維運人員應分層檢查:網站應用程式、主機作業系統、網路安全設備及外部服務。不同漏洞應回到對應資產確認,而不是將所有系統混為一談。
| 安全層級 | 常見系統 | 與本次事件關聯 |
|---|---|---|
| 網站應用 | WordPress、客製化PHP | 不直接等同本次CVE |
| 主機作業系統 | Linux、Windows Server | 需確認是否承載相關產品 |
| 網路安全設備 | Check Point | 部分版本直接相關 |
| 即時通訊服務 | UnrealIRCd | 特定版本與架構直接相關 |
漏洞已經遭到利用,就代表與勒索軟體有關嗎?
不一定。CISA對這兩項漏洞的勒索軟體活動關聯仍標示未知,不能據此宣布特定勒索軟體集團已透過兩項漏洞大規模入侵企業。
「已知遭利用」表示有真實攻擊證據;「已確認用於勒索軟體活動」則必須有進一步威脅情報證明。兩者是不同的判斷。
因此,新聞可以清楚寫明兩項漏洞已被實際利用,但不應擴大成「勒索軟體全面攻陷防火牆與IRC」。未來若有新的攻擊者、產業、受害名單或樣本報告,才適合引用正式來源補充。
UnrealIRCd漏洞由AI協助找出?開發者透露內部稽核過程
UnrealIRCd開發者指出,此次9項安全問題是在內部程式碼稽核中,搭配AI工具協助發現;但漏洞確認、修補及驗證仍需要開發人員參與。
核心開發者Bram Matthys在11月7日公告中說明,專案多年來持續使用靜態分析與模糊測試等方法檢查安全缺陷,2026年也投入AI輔助程式碼審查。
此次發現的問題包含嚴重命令注入,以及其他可能造成IP揭露、服務中斷及管理功能異常的缺陷。修補後仍需依不同版本與平台驗證。
此案例反映AI可能協助開發團隊擴大程式碼檢查範圍,但不表示AI可以取代安全研究員、維運工程師及正式測試程序。
不是所有防火牆都遭駭,而是兩項已遭利用的漏洞需要立即處置
美國CISA11月13日新增Check Point的CVE-2026-123039及UnrealIRCd的CVE-2026-114713,兩項漏洞處置日期均為11月16日。
前者涉及DynamicCLI本機權限提升,後者可能在特定多伺服器IRC架構下,讓一般使用者注入具伺服器權限的命令。兩家廠商均已提出修補方式,也都已有真實利用活動的證據。
確認受影響資產 → 完成修補 → 檢查過去是否遭到利用。
這是企業最該優先採取的順序。修補完成並不能自動證明系統未曾被入侵;真正有效的資安應變,還包括保存證據、驗證更新及持續監控。
常見問題 FAQ|CISA兩大漏洞12問
Q1:CISA在11月13日新增哪兩項漏洞?
Q2:CISA KEV是什麼?
Q3:為什麼這次漏洞的期限是11月16日?
Q4:Check Point的CVE-2026-123039有什麼危險?
Q5:Check Point防火牆能直接被遠端匿名接管嗎?
Q6:Check Point哪些版本受影響?
Q7:Check Point Spark Firewall也受到這項漏洞影響嗎?
Q8:UnrealIRCd的CVE-2026-114713是什麼?
Q9:UnrealIRCd哪些版本需要更新?
Q10:UnrealIRCd修補一定要停機嗎?
Q11:企業完成修補就代表沒有遭到駭客入侵嗎?
Q12:一般WordPress網站需要擔心這兩項漏洞嗎?
主要資料來源與官方查核
- CISA|Known Exploited Vulnerabilities Catalog官方KEV清單、CVE編號、列管日期與處置期限
- CISA|BOD 26-04:Prioritizing Security Updates Based on Risk風險優先修補、聯邦機關處置及鑑識要求
- Check Point CheckMates|2026年11月安全公告DynamicCLI漏洞、受影響範圍、少數真實利用及JHF
- Check Point|sk1000362原廠修補文件CVE-2026-123039的緩解方式及更新資訊
- 加拿大網路安全中心|Check Point安全通報 AV26-115411月12日公告,引用原廠實際利用資訊
- UnrealIRCd|6.2.7.1與9項安全修補官方公告11月7日起,命令注入、版本、hot-patch與攻擊警告
- Openwall|UnrealIRCd開發者技術公告11月8日,漏洞成因、版本及AI輔助稽核背景
- NIST NVD|CVE-2026-114713漏洞分類及公開技術資料
本篇依2026年11月16日前的公開資訊撰寫。漏洞遭實際利用不代表任何特定企業都已被證實入侵;官方版本、CVSS、Hotfix及KEV處置要求若有更新,應以CISA與廠商最新公告為準。