
 admin
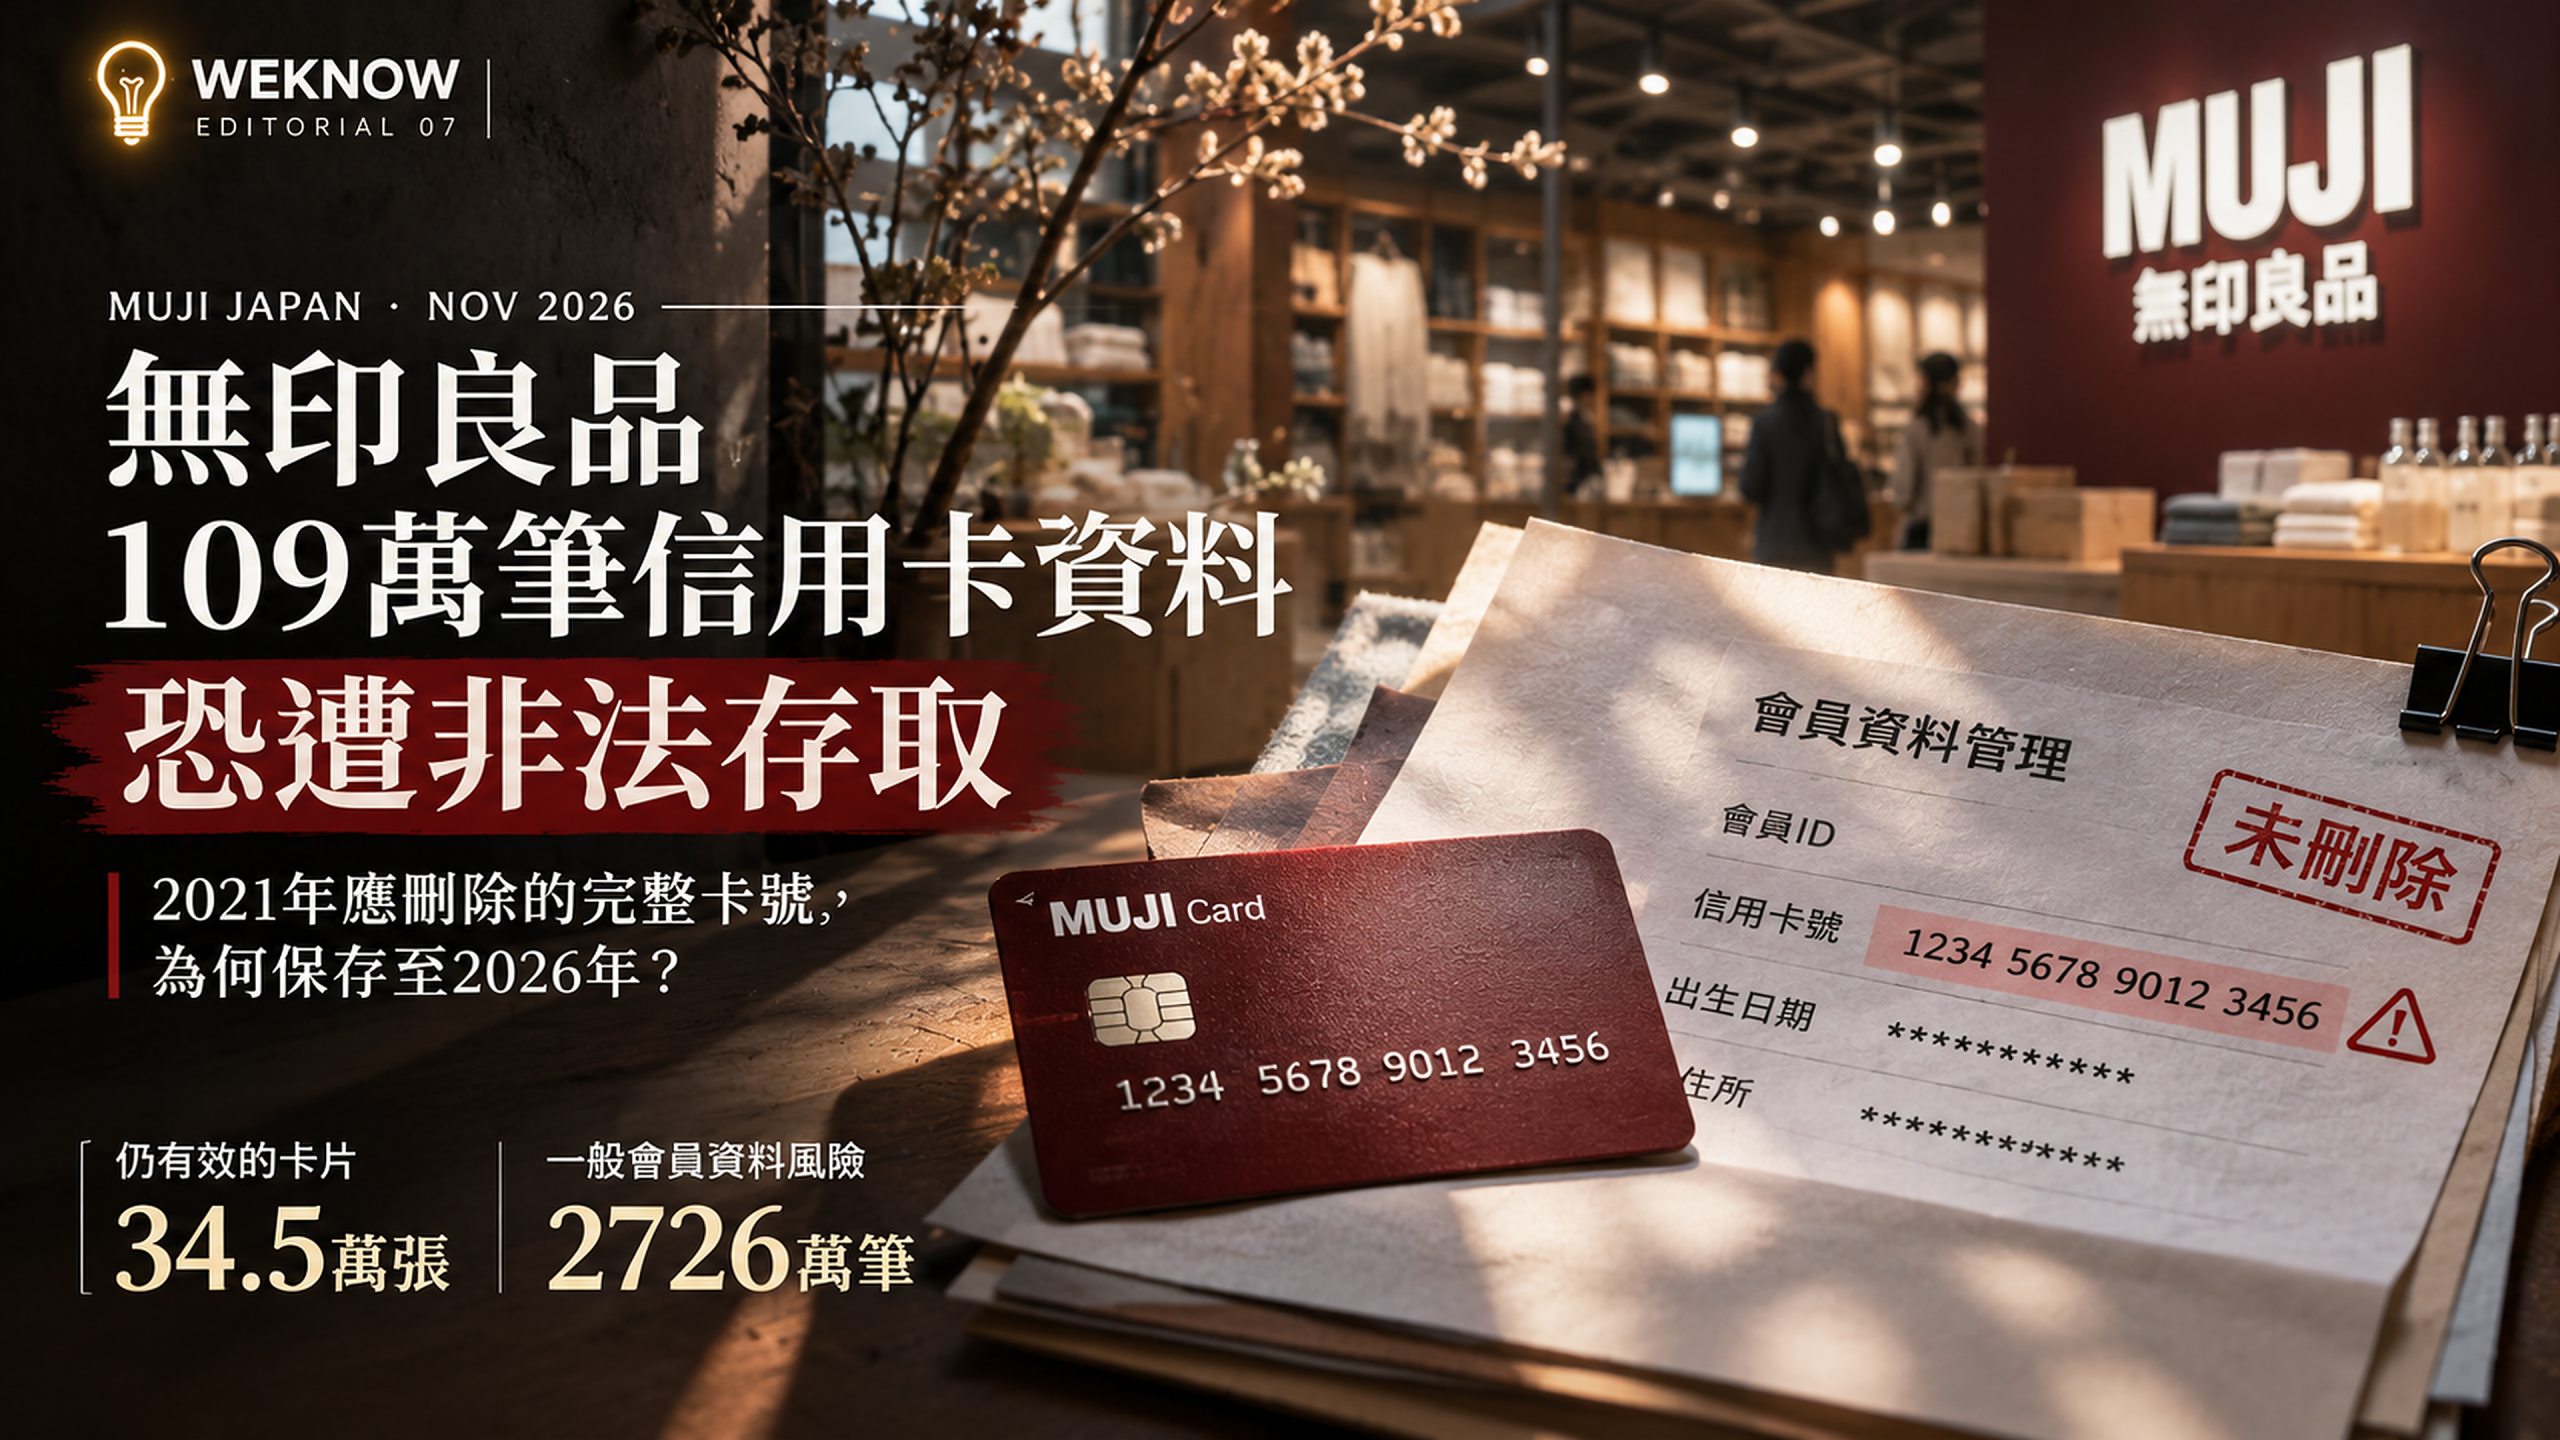
五年前 就該刪除的 16碼。
日本無印良品109萬筆信用卡資料恐遭存取, 其中34.5萬張仍有效。 資料保存缺失,為何直到2026年才浮現?
閱讀完整事件日本MUJI Card歷史資料
需要特別留意的有效卡片
另一統計範圍,不可直接相加
無印良品109萬筆信用卡資料恐外洩! 34.5萬張仍有效,完整16碼未刪除、社長鞠躬道歉
日本良品計畫承認過去沒有妥善刪除完整信用卡號; 同時最多約2726萬筆會員資料面臨非法存取風險。 但日本MUJI Card與台灣91APP訂單資料事件不同, 台灣消費者應如何判斷自己是否受到影響?
日本無印良品營運公司良品計畫承認, 約109萬筆MUJI Card信用卡會員資料可能遭未經授權存取, 其中約34.5萬張卡片目前仍有效。
2026年11月12日,良品計畫社長清水智在東京召開記者會並公開致歉。事件最值得注意的問題,是公司2021年7月修改會員辨識方式後,原本應刪除的完整16位卡號仍留存在系統中。
根據官方公告,這批歷史信用卡資料可能涉及卡號全碼、MUJI Card會員ID與出生日期,但不包含信用卡有效期限、CVV安全碼及該批卡片資料中的持卡人姓名。
日本MUJI App及網路商店會員資料另有最多約2726萬筆可能受到影響。這與109萬筆信用卡歷史紀錄屬不同統計範圍,不可直接相加成不同受害人數。
台灣無印良品則在10月30日另外公告91APP訂單資料事件,初步涉及部分官網訂單的聯絡及配送資訊,官方說明不包括信用卡資料與會員登入密碼。
本文整理日本良品計畫10月30日至11月12日公告、Credit Saison發卡機構說明,以及台灣MUJI官方通知,區分「可能遭存取」、「已確認資料留存缺失」與「是否發生實際盜刷」三種不同狀態。
約34.5萬張是當時仍有效的日本MUJI Card。資料欄位、可能存取規模與實際金錢損失應分開判斷。
無印良品真的遭駭了嗎?日本良品計畫承認信用卡資料管理重大疏失
日本良品計畫已確認系統遭未經授權存取,約109萬筆MUJI Card信用卡資料可能受影響,其中34.5萬張仍有效;公司也承認完整信用卡號的保存與刪除管理存在缺失。
事件最早在10月29日由日本系統異常存取引起,10月30日良品計畫首次公布MUJI App會員資訊可能遭外部取得。當時的已知範圍尚未包含此次最受關注的完整信用卡號。
隨著調查擴大,11月4日公司表示,日本MUJI Card會員的完整卡號、出生日期與會員識別資訊也可能被外部存取。
到了11月12日,社長清水智與高層在記者會承認,部分系統存在弱點,更重要的是過去理應刪除的敏感支付資料,並未依原定作業完成清除。
這讓事件從一般個資曝露延伸成一項更深層的企業治理問題:公司到底保存了多少已經不需要、卻仍足以產生風險的歷史資料?
清水智社長在記者會說明了什麼?
清水智11月12日公開向消費者致歉,承認公司未能阻止非法存取,也未依規劃刪除舊信用卡號。他表示公司將重新檢討資料管理,朝向不再保存不必要資料的方式改善。
良品計畫也表示,若消費者希望補發受到此次事件影響的MUJI Card,公司將負擔相關補發手續費,並與發卡公司合作處理風險。
至於所有疑似資料是否實際被帶走、是否已被濫用及是否造成盜刷,仍須等待後續調查與交易核實。
日本良品計畫已正式公布。
2021年系統更改後持續留存。
為什麼無印良品保存完整16碼信用卡號?2021年應刪除卻留到2026年
良品計畫過去使用MUJI Card完整卡號辨識會員並提供優惠,2021年7月改採其他會員識別方式後,原有完整卡號理應刪除,卻沒有完成刪除程序。
日本MUJI Card由Credit Saison發行,是與無印良品會員優惠及消費服務連結的聯名信用卡。
在2021年7月以前,良品計畫曾取得完整信用卡號,用於卡片優惠或會員特典的辨識。隨著系統調整,公司改用其他識別方式,不再需要像過去一樣保留完整卡號。
但良品計畫後續確認,應停止保存的資料仍在系統中。公司正調查未刪除究竟涉及人員作業、系統操作或其他管理問題。
從2021年7月系統改制至2026年11月事件發酵
完整16碼沒有遮蔽,為什麼風險更高?
信用卡號屬於支付資料的一部分。若企業在業務已不再需要後仍保存完整卡號,一旦系統遭未授權存取,潛在風險可能比僅保存會員識別碼更高。
但「未適當遮蔽」不應直接改寫成「已證實所有資料都以完全未加密方式保存」。資料遮蔽、加密、替代識別碼、權杖化及實際刪除,是不同的安全措施。
良品計畫本次已承認保存管理存在疏失;其餘技術細節仍須依正式調查揭露判斷。
歷史卡片已失效,資料就不會有風險嗎?
不是。此次109萬筆歷史資料包含已過期及解約紀錄,也包含約34.5萬張仍有效卡片。即使某張卡片已不能用來付款,歷史資料仍可能含有生日與會員識別資訊,需要妥善處理。
本案顯示,一個服務停用或識別方式變更,不代表過去存放的資料會自動消失。
109萬筆信用卡資料包含什麼?完整號碼可能遭存取,但不包含CVV及有效期限
日本良品計畫及Credit Saison確認,約109萬筆歷史MUJI Card資料可能遭未授權存取,涉及完整卡號、MUJI Card ID及出生日期;該批卡片資料不包含有效期限、CVV與卡片持有人姓名。
這是對持卡人判斷風險的重要區分。此次涉及的是過去提供給良品計畫的MUJI Card資料,不能直接假設駭客已取得所有付款驗證資訊。
但即使沒有CVV及有效期限,卡號資料仍可能被用於冒名聯繫、詐騙或其他不當用途,不能認為完全沒有風險。
| 資料欄位 | 109萬筆歷史資料範圍 |
|---|---|
| 完整信用卡號 | 可能遭未經授權存取 |
| MUJI Card ID | 可能遭未經授權存取 |
| 出生日期 | 可能遭未經授權存取 |
| 有效期限 | 官方指出不包含 |
| CVV安全碼 | 官方指出不包含 |
| 該批卡片資料持有人姓名 | 官方指出不包含;其他會員資料可能另有姓名資訊 |
來源:良品計畫2026年11月4日公告、Credit Saison正式說明。不同會員資料集仍可能包含其他個資,不應混為同一欄位清單。
34.5萬張有效信用卡,應該直接剪卡嗎?
不需要單憑新聞就自行認定每張卡片已遭盜刷。持卡人應先確認交易明細、查看良品計畫與Credit Saison的正式通知,再依發卡公司指示決定是否補發。
Credit Saison表示已加強不正當交易監控。若出現不認識的消費,應儘快透過正式聯絡方式向發卡機構反映,不必等待企業公布全部鑑識結論。
若申請換卡,也需要確認原本綁定的定期扣款、訂閱服務或其他支付資料是否需要更新。
Credit Saison指出,2021年8月起新發行的MUJI Card不在此次「歷史卡號資料」的受影響範圍內,仍應依個人實際通知確認。
除了109萬筆卡號,無印良品還有2726萬筆會員資料可能受到影響
日本良品計畫另公告,最多約2726萬筆MUJI App及日本網路商店會員資料可能遭未經授權存取;這與109萬筆歷史信用卡資料屬不同資料範圍。
10月30日第一次公告時,良品計畫表示可能涉及會員電子郵件、出生年月日、性別等資料。11月4日再確認,受影響範圍包含部分沒有使用App、但曾註冊日本網路商店的顧客。
當時公司公布,約52萬筆會員資料可能另外包含姓名、住址與電話號碼。11月9日第四報進一步更新部分資料範圍,因此52萬筆是11月4日當時的數字,不能視為11月13日所有個資欄位的最終人數。
公司也調查貨到付款收件資料及帳號遭非法登入的情況,顯示整體事件包含不同類型的會員資料與系統風險。
2726萬筆和109萬筆可以直接相加嗎?
不能。2726萬筆是日本App及網路商店會員資料的可能受影響規模;109萬筆是日本MUJI Card歷史信用卡會員紀錄;34.5萬張則是後者當中仍有效的卡片數量。
同一個人可能同時擁有日本App帳號、網路商店會員資格與MUJI Card,因此三個數字不是互不重疊的人口群。
更重要的是,「可能遭未經授權存取」不等於每筆資料都已確認被下載、公開或用於詐騙。
MUJI App及日本網路商店會員資料
資料範圍可能重疊,不能直接相加為獨立受害者總數。
| 資料範圍 | 規模 | 主要疑慮 |
|---|---|---|
| App及網路商店會員 | 最多約2726萬筆 | Email、生日、性別、會員ID等 |
| 部分詳細會員資料 | 11/4約52萬筆,11/9更新範圍 | 姓名、地址及電話等 |
| MUJI Card歷史紀錄 | 約109萬筆 | 完整卡號、會員ID及生日 |
| 仍有效的MUJI Card | 約34.5萬張 | 交易監測及卡片補發 |
| 部分網路商店其他已登錄卡片 | 11/4約120筆 | 部分卡號及姓名等有限資料 |
以上依11月4日與11月9日公告分別標明時點,不將不同資料集合併為單一受害人數。
無印良品個資事件時間線:10月29日異常存取,11月12日社長公開道歉
日本事件從10月底首次發現異常,到11月12日社長記者會,歷經多次調查擴大,涉及會員資料、歷史信用卡號與後續帳密填充攻擊。
-
UNAUTHORIZED ACCESS日本系統發現異常存取
良品計畫發現顧客資料可能遭第三方未經授權存取,開始調查。
-
FIRST PUBLIC NOTICE公布會員資料風險
最多約2726萬筆App會員資料可能受到影響;當時尚未將信用卡列入已知風險。
-
SECOND NOTICE109萬筆歷史MUJI Card資料列入調查
其中約34.5萬張仍有效,包含完整卡號、出生日期及會員ID。
-
STORE SUSPENSION日本網路商店暫停服務
為加強資安防護,網路商店停止服務,App部分功能受限制。
-
FOURTH NOTICE發現帳密填充攻擊、延期恢復
良品計畫表示出現大量使用外部帳密嘗試登入的情形,也更新部分受影響資料範圍。
-
INDIVIDUAL NOTIFICATION開始陸續通知受影響顧客
良品計畫及Credit Saison透過Email、郵寄等方式通知相關人士。
-
PUBLIC APOLOGY清水智社長公開致歉
承認舊卡號保存管理不當,並表示將負擔相關卡片補發手續費。
-
INVESTIGATION CONTINUES鑑識、交易風險與恢復時程待追蹤
仍不能把所有可能存取資料視為已遭盜刷,也不能宣布網路商店已全面恢復。
事件時間線依良品計畫10/30、11/4、11/9官方公告及11/12記者會報導彙整。
日本無印良品網路商店為何停用?另發現帳密填充攻擊
日本無印良品網路商店自11月6日起暫停,11月9日因發現大量使用外部取得帳號密碼進行登入的情況,宣布延後恢復營運。
這類攻擊稱為Credential Stuffing,中文常稱「帳密填充攻擊」或「撞庫攻擊」。攻擊者利用其他網站外洩或非法取得的帳密組合,批次嘗試登入不同服務。
若消費者在多個購物網站使用相同密碼,即使MUJI本身的密碼資料沒有因本案被直接破解,帳號仍可能遭到冒用。
日本媒體報導,約27萬個帳號涉及相關不正當登入風險;但不能把「遭登入嘗試」直接視為「全部成功登入」,也不應把27萬帳號與109萬筆信用卡資料混為同一個數字。
| 比較項目 | 信用卡資料未授權存取 | 帳密填充攻擊 |
|---|---|---|
| 主要目標 | 支付與會員資料 | 購物網站登入帳號 |
| 常見方式 | 對資料系統進行非法存取 | 反覆測試外部取得的帳密 |
| 主要風險 | 卡號或個人資料遭濫用 | 帳號冒用與交易紀錄外洩 |
| 防護重點 | 資料刪除、存取權限與監控 | 獨立密碼、多因素驗證 |
| 本案狀況 | 官方確認可能存取歷史卡號 | 11/9另確認大量登入嘗試 |
日本無印良品網路商店何時恢復?
截至本稿11月13日上午所查得的官方公告,良品計畫尚未提供明確的全面恢復日期。公司表示,將在完成安全強化與必要驗證後另行通知。
良品計畫也預告,網路商店重新開放時,可能要求使用者重新設定密碼。實體門市不因網路商店停用而全面關閉。
消費者不應依不明網站宣稱的「恢復登入連結」操作,應透過日本良品計畫官方頁面確認最新情況。
台灣無印良品也受影響嗎?日本MUJI Card與台灣91APP事件必須分開
目前沒有證據顯示日本109萬筆MUJI Card資料風險等於台灣消費者信用卡全面外洩。台灣無印良品另於10月30日公告91APP訂單資料事件,官方表示該批資料不包含信用卡及會員登入密碼。
這是台灣讀者最需要先確認的區別。日本良品計畫調查的是日本MUJI App、網路商店及MUJI Card相關資料;台灣無印良品則是10月29日接獲第三方雲端服務商91APP通知,得知部分官網購物訂單儲存在受入侵的訂單資料庫。
台灣公告指出,可能受影響的交易期間為2025年4月4日至2026年10月14日,資料可能包含姓名、電話、配送地址、Email與訂單紀錄。
台灣MUJI特別說明,該批資料不包含信用卡資訊與會員登入密碼,全台實體門市消費資料也不在此次範圍內。
MUJI Card歷史卡號、App及網路商店會員資料
完整卡號可能遭未授權存取部分官網訂單的姓名、聯絡與配送資訊
官方表示不含信用卡及登入密碼| 比較項目 | 日本良品計畫 | 台灣MUJI/91APP |
|---|---|---|
| 發現及公告 | 10月底至11月持續更新 | 10/29通知、10/30公告 |
| 主要系統 | 日本App、網路商店、MUJI Card | 台灣官網訂單資料庫 |
| 資料來源 | 日本良品計畫系統 | 第三方服務商91APP |
| 信用卡資料 | 109萬筆歷史卡號可能遭存取 | 官方表示不包含 |
| 帳號密碼 | 另有帳密填充攻擊 | 受影響訂單資料不包含密碼 |
| 其他個資 | 最多約2726萬筆會員資料可能受影響 | 部分官網訂單的聯絡及配送資料 |
| 實體門市 | 日本門市未因此全面關閉 | 門市消費資料不在本次範圍 |
| 查詢窗口 | 日本良品計畫、Credit Saison | 台灣MUJI、91APP |
這份比較說明目前官方公告的事故來源與資訊範圍不同,不能據此宣稱兩案在所有技術層面絕對不相關,但也沒有足夠依據把它們寫成同一起日本信用卡外洩事件。
台灣消費者收到資料外洩通知,可以怎麼處理?
如果曾在相關期間使用台灣MUJI官網購物,先核對台灣無印良品10月30日公告。91APP自11月2日起陸續透過簡訊或Email通知可能受影響顧客。
收到通知不等於個資已確認遭到不法取得;沒有收到通知,也不能據此推定所有風險都已排除。
切勿依陌生簡訊連結提供信用卡資料、銀行帳號或OTP驗證碼。台灣MUJI明確表示,不會要求顧客以電話、簡訊、Email或LINE操作ATM、網銀轉帳或提供OTP。
週一至週五 09:00–12:00、13:00–18:00,例假日除外
servicetw@91app.com
日本MUJI Card信用卡補發與盜刷補償怎麼處理?持卡人先做六項檢查
日本良品計畫已承諾負擔此次可能受影響MUJI Card的補發手續費,並與Credit Saison加強交易監控;是否需要補發,應由持卡人依官方通知、交易狀態及自身風險決定。
截至11月12日記者會所查得資訊,公司尚未確認這起事件造成的具體信用卡盜刷損失。若未來發現損害,將依個案及發卡機構程序處理。
持卡人可以先查詢最近的信用卡交易,若發現陌生扣款,立即透過發卡公司正式網站或卡片背面電話聯繫。若打算換卡,須同時確認原本的定期扣款與其他支付綁定是否需要更新。
補發後就能立即恢復所有交易與補償嗎?
是否能補發、換卡後何時收到新卡、有哪些交易需要更新,以及發生爭議款後如何處理,都必須依發卡公司與適用規則確認。
良品計畫承擔此次相關補發費用,不代表已承諾對所有消費者無條件給付相同金額的賠償。實際財務損害仍需經過調查。
為什麼確實刪除個資如此重要?無印良品事件暴露歷史資料保存風險
企業即使有資安防護,如果長期保存已失去業務用途的敏感資料,一旦系統遭到未經授權存取,可能受影響的資料範圍也會隨之擴大。
企業資安通常會從防火牆、帳號權限、系統更新與異常監控開始,但資料生命週期管理同樣重要。
對每一項蒐集的資料,企業應知道為何蒐集、何時使用、保存多久、由誰存取,以及何時應刪除或轉換為較不敏感的識別方式。
此次問題不是信用卡號曾用來辨識會員,而是2021年已改制後,舊號碼仍然留在系統中。這批資料即使多年不再使用,仍有可能在事故發生時受到存取。
2021年改制後應刪除的完整信用卡號仍保留至2026年。
會員優惠不再需要完整卡號後,仍需真正執行資料清理。
最初會員資料事件逐步擴至信用卡與網路商店登入風險。
無論企業是否使用雲端、是否提供購物服務,若多年前曾更換會員制度,就應確認過去蒐集的敏感資料是否真的按照政策清除,包括需要檢查的備份與歷史系統。
只修改資料的使用方式,並不等於過去保存的資料已經自動消失。
日本無印良品事件接下來觀察什麼?四項結果關係消費者權益
後續最值得關注的是實際資料流出範圍、是否出現信用卡盜刷、日本網路商店恢復時間,以及良品計畫對歷史個資保存制度的改善。
目前尚未能把所有可能遭存取資料都當成已確認外流內容。尤其109萬筆MUJI Card與最多2726萬筆會員資料,仍須由鑑識與官方通知進一步確認影響程度。
信用卡與會員資料當中,哪些確實被帶走或被非法使用?
需透過Credit Saison交易監控及個別案件確認。
需確認新的安全措施、登入風險及重新設定密碼安排。
應檢視資料刪除、歷史紀錄與未來保存制度的執行情況。
對日本持卡人而言,當務之急是查看明細與官方通知。對台灣消費者而言,應先確定自己使用的是哪一個服務、哪一個地區的會員或信用卡,不必因為同樣掛著「無印良品」品牌,就把日本信用卡事件與台灣官網訂單事件視為相同。
無印良品事件真正的警訊,是五年前應刪除的卡號仍然被保留
日本無印良品109萬筆MUJI Card歷史信用卡資料可能遭存取事件,在11月12日社長公開道歉後,焦點已不只是系統為何受到未經授權存取,更包括企業為何長期保存不再需要的敏感資料。
公司原本在2021年7月系統改制後,就應停止保存完整16位卡號,卻未妥善執行,讓已過期、解約以及仍有效的卡片紀錄共同承擔後續資安風險。
對約34.5萬張仍有效的日本MUJI Card持卡人而言,應優先確認交易安全、官方通知及Credit Saison的補發安排;對台灣消費者而言,則要區分日本事件與91APP訂單資料事件的不同範圍。
這起事件提醒企業:防止入侵只是資料保護的一部分,確實清除已失去用途的敏感資料,才能從源頭減少未來事故可能造成的損害。
資料已經不再使用,
不代表它已經消失。
無印良品個資外洩常見問題 FAQ(12題)
Q1:2026年無印良品真的發生信用卡資料外洩嗎?
Q2:無印良品109萬筆信用卡資料是哪個國家?
Q3:為什麼有34.5萬張信用卡仍有效?
Q4:外洩資料包含完整16碼信用卡號嗎?
Q5:為什麼無印良品沒有刪除信用卡號?
Q6:無印良品2726萬筆會員資料也外洩了嗎?
Q7:台灣無印良品信用卡也外洩了嗎?
Q8:台灣MUJI官網哪些訂單可能受影響?
Q9:無印良品信用卡需要重新申請嗎?
Q10:無印良品已經有人被盜刷了嗎?
Q11:日本無印良品網路商店為什麼不能用?
Q12:怎麼確認自己是否受到無印良品資料事件影響?
無印良品資料事件官方公告及查核來源
- 日本良品計畫|11月4日第二報109萬筆MUJI Card、2726萬筆會員資料及相關欄位。
- 日本良品計畫|11月9日第四報網路商店延後恢復、帳密填充攻擊與調查範圍更新。
- Credit Saison|MUJI Card會員資料風險公告109萬筆卡號、34.5萬張有效卡及卡號資料欄位。
- ITmedia|2021年完整卡號未刪除2026/11/12:系統更改與歷史資料保存管理問題。
- 朝日電視台|清水智社長記者會2026/11/12:公司道歉、資料清除缺失與改善承諾。
- 台灣MUJI|10月30日91APP事件公告訂單範圍、不含信用卡及密碼、客服與防詐提醒。
- 91APP|2026年10月資安事件說明台灣第三方訂單資料事件及相關聯絡管道。
本文依2026年11月13日上午已公布資料整理。109萬筆信用卡資料與2726萬筆會員資料是不同且可能重疊的集合;34.5萬張有效卡包含於109萬筆歷史資料中。所有「可能遭存取」的數字,均不代表實際盜刷人數。
網站首屏是使用HTML與CSS製作的原創紙張、會員檔案及信用卡概念視覺。虛構卡號已完整遮蔽,畫面不是MUJI官方信用卡照片、遭外洩的資料樣本或事故現場。