
 admin
SOUTH KOREA · FINANCIAL SECURITY ALERT
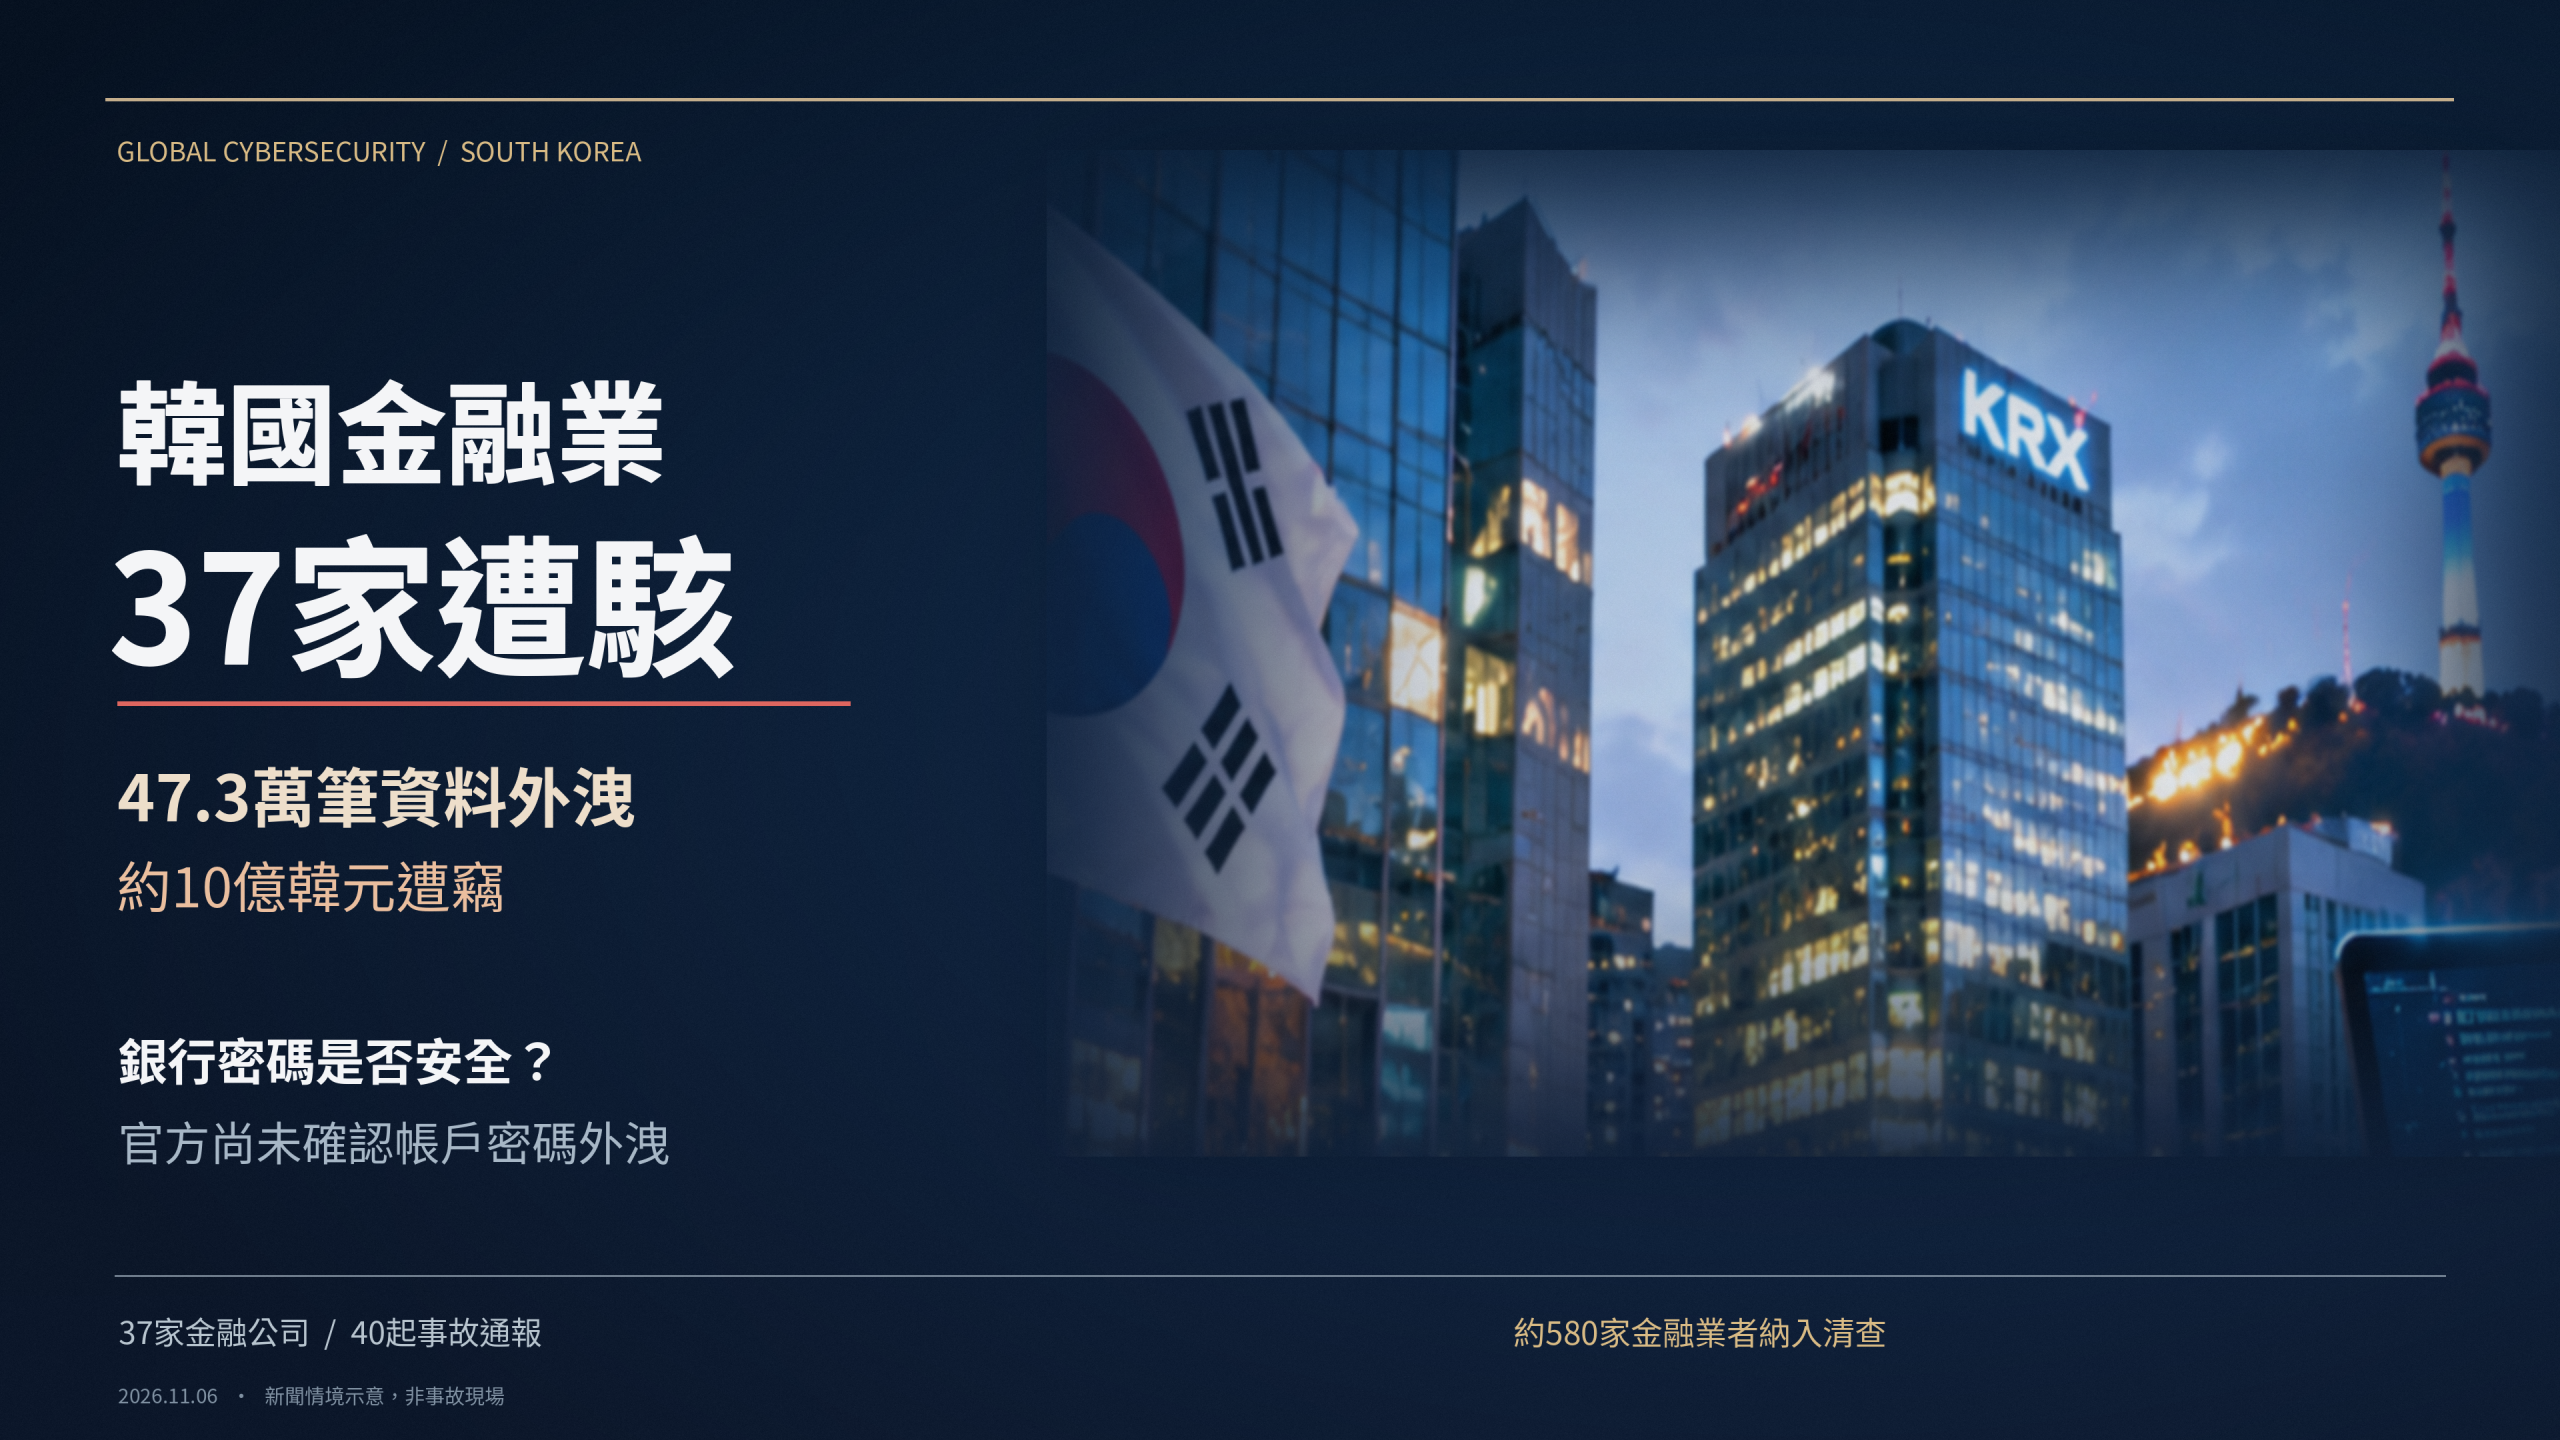
37家金融公司
40起資安事故。
韓國金融業遭駭! 47.3萬筆資料外洩、10億韓元遭竊, 政府擴大清查580家金融業者
從銀行、證券、電子支付到虛擬資產, 這不是單一金融機構的事故。 韓國金融委員會公開跨業別通報數字, 並將檢查範圍擴大至金融業外部系統與內部控制。
通報事故公司與政府預定檢查對象不同
韓國主管機關尚未確認帳戶密碼外洩, 也尚未確認個別用戶實際承擔資金損失。 本篇不推定37家公司屬同一駭客集團所為。
摘要 FSC / NOVEMBER 05
韓國金融委員會2026年11月5日公布, 自9月30日首次確認本輪金融業入侵事故起, 至11月3日共有37家金融公司通報40起事件, 約47.3萬筆資訊外洩, 另有約10億韓元公司管理資金遭竊。
受影響業別涵蓋銀行、證券、保險、儲蓄銀行、 電子金融、線上投資連結金融及虛擬資產平台。 外洩資訊包括部分員工資料、 客戶姓名、韓國居民登錄號碼與銀行帳號。 官方尚未確認帳戶密碼等可直接用於非法支付的資訊外洩。
金融當局將對約580家業者進行安全清查, 檢查範圍從網站延伸至API、外部合作系統、 開發測試環境、身分驗證與內部管理。 消費者則須留意後續冒名客服、 假退款與OTP驗證詐騙。
韓國金融業為何一個月內接連遭駭?官方調查揭露跨產業資安事故
2026年11月5日上午,韓國金融委員會在首爾汝矣島 金融保安院召開「AI時代金融業資安體系革新座談會」。 這次會議邀集金融監督院、金融保安院、 銀行、證券、保險、電子金融、 線上投資連結金融及虛擬資產等業別代表。
官方公布,自9月30日首次確認本輪金融業入侵事故, 至11月3日止,共有37家金融公司通報40起資安事故。 外洩資料約47.3萬筆,另有部分業者通報資金遭竊。
即使10月14日已完成一輪金融業安全檢查清單作業, 之後仍陸續有中小型證券、保險、電子金融、 線上投資及虛擬資產業者通報事故, 促使金融當局擴大檢查。
但這些通報不能自行合併成同一駭客集團的行動。 主管機關並未在該份彙整公告中認定 全部40起事件由同一攻擊者或同一漏洞引發。 個別事故的入侵時間、手法與責任歸屬, 仍需進一步鑑識。
韓國哪些金融機構受影響?電子金融業10家最多,銀行有4家
韓國金融委員會公布的37家公司, 分布在九種金融業別, 並不是37家傳統銀行全部遭駭。 電子金融業以10家最多, 其次是金融投資及儲蓄銀行各5家。
電子金融業包含支付與相關數位金融服務; 在本次官方統計中通報公司數量最多。 這不代表全韓國電子支付平台都遭入侵。
數據來源:FSC 11月5日公告。長條表示各類通報公司數, 不代表全產業被攻擊機率。
| 金融業別 | 受影響公司 |
|---|---|
| 電子金融業 | 10家 |
| 金融投資業 | 5家 |
| 儲蓄銀行 | 5家 |
| 一般銀行 | 4家 |
| 線上投資連結金融業 | 4家 |
| 保險業 | 3家 |
| 虛擬資產業 | 3家 |
| 授信金融業 | 2家 |
| 互助金融業 | 1家 |
| 合計 | 37家 |
官方彙總公告並未完整公開37家公司的個別名稱, 各家公司實際受影響筆數也尚無完整名單。 不能未經證實就任意列出特定銀行或支付品牌。
47.3萬筆外洩資料有哪些?姓名、證件號碼、銀行帳號受到關注
韓國金融委員會指出, 外洩內容主要是金融業者在營運過程中保存的資訊, 包括公司員工資料、部分客戶姓名、 韓國居民登錄號碼及銀行帳號等。
這些資料不一定足以直接登入金融帳戶, 但可能提高冒名客服、個人化詐騙及身分冒用風險。 例如詐騙者掌握姓名與服務機構後, 可能假稱有異常交易,要求使用者提供一次性驗證碼。
47.3萬筆是資訊紀錄數, 不一定對應47.3萬名不同使用者。 同一人可能留下多筆資料, 部分紀錄也可能屬於員工。 因此不得直接寫成47.3萬人都遭到金融盜領。
此處的詐騙風險是一般資訊安全情境評估, 不表示官方已證實每種詐騙都由這次資料外洩引發。
韓國銀行帳戶密碼安全嗎?官方尚未確認密碼遭竊
截至11月3日統計,韓國金融委員會表示, 尚未確認有帳戶密碼等可直接用於非法支付的資訊外洩。 這與姓名、銀行帳號或身分資料已在部分案件外洩的情況不同。
「尚未確認」不等於已證明所有帳戶永久安全。 若業者後續調查發現新的受影響欄位, 應以正式通知與鑑識結果更新。
消費者不能因新聞提到「帳號外洩」, 就直接認定所有登入密碼與OTP一起遭到竊取。 但也不能忽略冒名簡訊、釣魚網站及假驗證電話。
若收到自稱銀行人員要求輸入密碼、 提供驗證碼或轉帳至安全帳戶的通知, 應先停止操作,改用官方App或自行輸入銀行網址確認。
約10億韓元資金遭竊,為何官方仍稱尚未確認個人實際損失?
韓國金融委員會表示,部分小型虛擬資產交易所、 電子金融業者及線上投資連結金融平台, 發生公司管理資金被非法轉移的事故。
遭竊資金約10億韓元, 依中央社11月5日估算約新台幣2,200萬元。 這是當時參考換算值, 不代表固定匯率或所有資金均為銀行活期存款。
受影響資產包括虛擬資產熱錢包、 消費性點數及線上投資連結金融平台 集中管理的存放資金。 公司管理資金被轉移, 與每一名客戶的個人存款發生淨損失, 是不同的統計口徑。
目前不能推定資金已全數追回, 也不能寫成所有受影響使用者均已收到賠償。 實際追回、補足與賠付仍須後續公告。
什麼是虛擬資產熱錢包?為何會成為資金安全風險?
熱錢包(Hot Wallet)是維持網路連線能力、 方便數位資產轉帳或交易的資產管理方式。 相較較少直接連網的冷錢包, 熱錢包方便處理高頻率交易, 但也需要嚴格管理私鑰、權限及提領流程。
有利交易與轉帳效率,須加強金鑰保護、授權及異常監測。
降低部分遠端攻擊曝險,但仍須管理保管及操作程序。
如果攻擊者取得足以操作錢包的關鍵權限, 就可能產生資產轉移風險。 但這不表示所有熱錢包都不安全, 或全部虛擬資產交易所具有相同漏洞。
業者仍需同時管理多重授權、 資產保管、交易監控、金鑰儲存及提領限制。 韓國這次擴大檢查虛擬資產業, 反映相關業者與整體金融系統存在重要連結。
不是只有銀行網站:API、員工後台和測試環境也可能形成破口
現代金融機構不只有客戶看得到的官網與手機App, 還有員工後台、客服管理、第三方金流串接、 API、開發系統及測試伺服器。
即使主要網路銀行使用HTTPS及多因素驗證, 如果其他外部入口存在權限檢查不足、 未更新的軟體或暴露的管理介面, 仍可能形成安全弱點。
以上為官方宣布的檢查面向,不代表所有40起事故都源自API漏洞。
韓國金融委員會將全面檢查外部接點、 業務管理API、認證與存取控制及周邊系統, 並確認資訊資產登錄與內部治理機制。
對企業而言, 資安驗收不能只停留在網站首頁能否正常開啟。 系統真正重要的是資料存取權限、 交易授權、日誌紀錄與異常活動監測。
10月14日已完成檢查,為何11月仍接連收到事故通報?
韓國金融當局指出, 10月14日已完成一輪全金融業檢查清單作業, 但之後仍有中小型證券、保險、 電子金融與虛擬資產業者陸續通報事故。
這提醒企業, 完成自我檢查表不等於所有漏洞均已被發現。 例如員工已啟用多因素驗證, 但外部API仍可能缺少適當權限控管; 網站雖已更新版本, 卻可能忽略較少使用的測試系統。
另一種情況是攻擊早已發生, 業者只是之後才偵測到異常並通報。 通報日不一定等於真正被入侵的日期。
目前沒有完整資料顯示40起事故 都是在10月14日之後才發生。 因此不能推論同一批駭客在完成檢查後 才同步攻破全部機構。
韓國政府全面清查580家金融機構,究竟要檢查什麼?
韓國金融委員會宣布, 約580家傳統及非傳統金融相關業者 將納入全面安全檢查。 範圍包含對外接點、網站、 內部業務管理系統、合作夥伴介面、 API及資訊資產控管。
580並非新增遭駭公司數,也不是政府確認580家公司資料均已外洩。
| 數字 | 正確意義 | 不能推論 |
|---|---|---|
| 37家 | 通報資安事故的金融公司 | 37家全是銀行 |
| 40起 | 累計入侵事故通報 | 40個不同駭客組織 |
| 580家 | 全面檢查對象 | 580家公司均遭入侵 |
依FSC規劃,已登錄資訊資產的外部接點檢查 將朝11月底完成, 內部控制檢查則以年底完成為目標。 這些是預定時程,仍須追蹤實際執行進度。
若發現重大弱點或管理問題, 金融當局可能要求進一步現場檢查, 並督促業者即時修補或限制有風險的外部連線。
金融機構漏洞檢查將更頻繁,CEO、CIO與CISO責任成為焦點
韓國金融委員會提出從大型金融公司開始, 將第三方資訊系統弱點分析與評估 由每年至少一次逐步強化至兩次。 同時擴大檢查與電子金融交易直接或間接連結的外部接點。
FSC希望金融業者建立更明確的董事會、 經營階層及資訊安全責任分工, 包含資產清冊、風險決策與修補追蹤。
主管機關也表示, 未來若因重大管理疏失造成事故, 將依相關法律追究責任。 但這不等於已公布的37家公司均被認定違法, 或全部高階主管已遭裁罰。
AI資安防護為何成為韓國政策重點?不能把40起事故全說成AI攻擊
11月5日會議以「AI時代資安體系革新」為主題, 討論如何透過AI與跨金融業情資分享, 加強異常活動監控、網路攻擊偵測及金融詐騙防治。
政府提出強化暗網資訊監測、 共同金融資安通報、 AI協助辨識語音詐騙, 並討論在適當保護措施下調整金融業網路隔離制度。
已列為政府討論及推動的監管方向。
尚未有完整鑑識證據支持此說法。
依FSC安排, 金融共同反駭客監控系統預計12月試行, 2027年第1季逐步擴大; 若干資安治理與數位金融安全法制構想, 也預定在後續季度推進。
這些屬政策與制度規劃, 不代表相關AI監控系統目前已全部正式上線。 攻擊者是否實際使用生成式AI, 仍須看各事故的鑑識資料。
資料外洩後能要求賠償嗎?須區分個資風險與實際金融損失
韓國金融委員會表示, 將依電子金融交易及虛擬資產使用者保護相關法律, 督促金融業者做好事故通知、 損害處理及後續消費者保護。
對電子金融及虛擬資產業者, 可能涉及不同的責任、保險、 準備金及資產保管制度。 受影響使用者是否符合賠償條件, 還需要釐清個別事故、實際損失及法律關係。
公布外洩紀錄不代表每位當事人 都能直接領取相同金額賠償; 主管機關目前也未確認所有個別使用者均已產生資金損失。
此外,韓國金融法規不能直接套用為台灣銀行的賠償標準。 跨境金融服務的爭議仍應依所涉機構、 交易與適用法律判斷。
收到銀行資料外洩通知怎麼辦?六步驟降低第二次受害風險
本次事件最值得注意的後續風險, 是外洩姓名、帳號或身分資料可能被用於冒名聯絡。 曾使用韓國銀行、證券、電子支付、 線上投資及虛擬資產服務的人, 可依以下順序確認。
-
先確認自己是否曾使用相關金融服務
盤點銀行、證券、支付與投資帳戶,不因看到37家公司就認定自己一定受影響。
-
透過官方網站或App查詢事故通知
不要直接點擊陌生簡訊附上的登入頁,應使用已安裝的正式App或自行輸入網址。
-
檢查近期登入及交易紀錄
查看異常裝置、轉帳、提領與支付通知;發現不明交易立即聯絡金融機構。
-
保護密碼、OTP與多因素驗證
不要交出一次性驗證碼;如有重複使用密碼或可疑登入,應從官方途徑調整設定。
-
警覺「安全帳戶」及假退款通知
任何要求轉帳、提供OTP或安裝遠端控制軟體的陌生聯絡,都應先停止操作。
-
保存證據並聯絡正式機構
遇未授權交易時,保留交易編號、截圖及聯絡紀錄,向業者及所在地主管機關或警方求助。
有韓國銀行帳戶的台灣人,需要直接關閉帳戶嗎?
目前沒有證據顯示所有持有韓國銀行帳戶的台灣人, 都必須立即關閉帳戶或停用全部韓國金融服務。 更適合的做法是確認所使用的金融機構 是否發布正式事故通知, 並檢查近期登入及交易紀錄。
如果只是赴韓國旅遊, 使用台灣發行的信用卡在當地商店消費, 也不能直接推論完整卡號已因本次事件外洩。 不同收單系統與支付業者資料保存方式, 需要個別查核。
跨國假退款訊息可能利用真實姓名、 旅行日期或過去交易資訊增加可信度。 即使對方知道部分個資, 也不能當成身分已獲證實的依據。
台灣金融業可以從韓國37家金融公司遭駭事件學到什麼?
台灣與韓國都具有成熟的銀行、 證券、電子支付及行動金融服務。 隨著第三方API、雲端平台及合作夥伴系統增加, 金融資安管理不能只關注主要銀行官網。
帳戶、交易授權、登入憑證及資金管理。
API、合作平台、客服後台及開發測試環境。
異常交易監測、清楚通知及可信的客服管道。
本次事件也凸顯資料治理、 權限清查及跨業情資分享的重要性。 但韓國金融公司發生資安事故, 不等於台灣銀行已遭相同攻擊。 這裡討論的是產業管理經驗, 不是對台灣特定機構的資安指控。
韓國金融業遭駭事件時間軸:從9月30日到580家全面清查
- 首次確認本輪相關事故
為官方累計通報統計的起點。
- 金融當局提出消費者警示
提醒防範資料外洩造成的二次傷害。
- 完成一輪檢查清單
後續仍陸續收到金融業事故通報。
- 加強檢查虛擬資產相關風險
金融當局持續追蹤資產遭竊情況。
- 本輪官方數字統計截止
37家公司、40起事故、約47.3萬筆資料。
- 金融委員會正式公布調查
宣布擴大檢查約580家金融業者。
- WEKNOW新聞整理
未將11月3日累計數字寫成11月6日新增事故。
- 預定完成外部接點檢查
實際完成情況需看後續公告。
- 跨金融業共同監測試行
為政策預定進程,並非已全面上線。
- 預定擴大資安系統及治理措施
實施內容仍需追蹤正式政策。
韓國金融業遭駭重要事實查核:哪些說法已確認?
| 新聞說法 | 查核結果 |
|---|---|
| 37家金融公司通報事故 | 官方公布 |
| 37家全部都是銀行 | 錯誤,銀行4家 |
| 共通報40起資安事故 | 官方公布 |
| 約47.3萬筆資料外洩 | 官方公布 |
| 47.3萬名用戶均遭盜領 | 未獲證實 |
| 部分姓名、身分資料及帳號外洩 | 官方確認 |
| 所有帳戶密碼都被偷走 | 尚無證據 |
| 約10億韓元資金遭竊 | 官方確認 |
| 每位受影響用戶已有存款損失 | 尚未確認 |
| 部分資金涉及熱錢包等資產 | 官方確認 |
| 37家公司遭同一駭客組織入侵 | 未獲證實 |
| 40起事件均由AI攻擊造成 | 未獲證實 |
| 約580家業者納入全面清查 | 官方公布 |
| 580家公司已全數遭駭 | 錯誤 |
| 政府將加強API與外部接點檢查 | 政策方向 |
| 台灣銀行也被同一攻擊波及 | 沒有證據 |
韓國金融業遭駭、個資外洩及銀行密碼常見問題FAQ
Q1:韓國金融業發生什麼資安事件?
韓國金融委員會2026年11月5日公布,自9月30日至11月3日,共有37家金融公司通報40起資安入侵事故,涉及約47.3萬筆外洩資料與約10億韓元資金遭竊。
Q2:韓國有37家銀行被駭嗎?
不是。37家是所有受影響金融公司的總數,其中一般銀行有4家,其他還包括證券、保險、儲蓄銀行、電子金融及虛擬資產業者。
Q3:韓國金融業外洩多少個資?
截至11月3日官方統計約47.3萬筆。這是資料紀錄數,不一定等於47.3萬名獨立個人。
Q4:外洩的資料包含銀行帳號和身分證件嗎?
部分外洩紀錄包含客戶姓名、韓國居民登錄號碼與銀行帳號等,另有員工相關資料,實際欄位依不同機構與事故而異。
Q5:韓國銀行帳戶密碼也被駭客取得了嗎?
韓國金融委員會表示,截至11月3日尚未確認有帳戶密碼等可直接導致非法支付的資訊外洩,但仍須防範後續冒名與釣魚詐騙。
Q6:10億韓元遭竊,相當於多少新台幣?
依中央社11月5日報導的當時估算,約相當於新台幣2,200萬元。這是參考換算值,實際匯率會變動。
Q7:遭竊的10億韓元是民眾個人存款嗎?
主要涉及部分業者管理的虛擬資產熱錢包、消費性點數及線上投資連結金融資金。官方表示,目前尚未確認個別使用者實際發生資金損失。
Q8:哪些韓國金融公司受到影響?
官方公布九類金融業別及各類家數,但此次彙整公告未完整列出37家公司的個別名稱。消費者應透過自己使用的金融業者正式公告查詢。
Q9:韓國政府為什麼要全面檢查580家金融公司?
因近期資安事件橫跨多種金融服務,政府希望檢查外部API、網站、開發測試系統、身分驗證及內部管理制度,降低未來事故風險。
Q10:曾經使用韓國銀行或電子支付服務,應該怎麼辦?
先確認是否收到業者正式通知,透過官方App查詢帳戶及交易紀錄,並避免在不明網站輸入密碼、OTP或金融個資。
Q11:韓國金融資安事件會影響台灣銀行嗎?
目前沒有證據顯示台灣銀行已因同一事件受到入侵。這次新聞主要提醒跨國金融服務的供應鏈、API與個資保護風險。
Q12:37家金融公司遭駭,是同一個駭客集團做的嗎?
目前韓國金融委員會公布的是不同金融業者的累計事故通報,尚未證實40起事故全部出自同一攻擊者或同一種漏洞。
韓國金融業資安事故:正式來源與官方查核資料
本篇以韓國金融委員會2026年11月5日正式公告 作為主要統計依據,並參考中央社、 韓聯社及韓國媒體交叉核實。 不以未公布的個別金融公司名單推定受害品牌。
37家公司、40起事故、47.3萬筆資料與10億韓元, 屬韓國FSC截至11月3日的累計資料。 後續若公布新通報、個別公司名單、 帳戶密碼鑑識或資金補償結果, 應同步更新正文、摘要、FAQ及NewsArticle。