/ Nov 09, 2026

RECENT NEWS

刺青男故意拿整包檳榔放轉盤 壽司郎:商譽受損將提告

莊文仁/核稿編輯

〔即時新聞/綜合報導〕知名迴轉壽司店「壽司郎」近日又遭奧客故意惡搞,一名手紋刺青的男子不僅故意把整包檳榔放上壽司轉盤,甚至還讓同行者拍下整個過程的影片後,並上傳至短影音平台,脫序行徑引發網友撻伐。對此,台灣壽司郎今(8)日中午發出最新聲明稿,強調所有店鋪已完成全面清潔消毒,同時發布律師聲明稿,如果發現不正當消費行為屬實,將追究法律責任。

近日一段影片源自中國北京科技公司「字節跳動」(ByteDance)旗下的短影音平台「TikTok」(抖音國際版)在網上被瘋傳,只見一名身穿黑色T恤、手紋刺青的男子,與友人在壽司郎一同用餐時,刺青男疑似臨時起意想惡作劇,於是把整包檳榔放上迴轉台上的盤子,讓看著它隨著輸送帶逐漸遠去。影片曝光後,沒品行徑立即掀起大批網友齊聲撻伐,原PO眼見影片被炎上,已緊急刪除影片。

針對這起風波,台灣壽司郎8日中午發布聲明稿,指出所有店鋪收到這起消息後,已完成全面清潔消毒,並會全面加強人員巡視,確保用餐環境安全及衛生,請消費者安心。同時,台灣壽司也嚴正聲明,「未經允許之不正當消費行為若經發現屬實,本公司將採取法律行動追究相關責任,絕不輕忽不當之用餐行為,敬請各位消費者理解及配合,望此次事件能圓滿落幕。」

引用來源:https://news.ltn.com.tw/news/life/breakingnews/4823984

Related Posts

Ruby on Rails爆9.8分重大漏洞!上傳圖片恐遭任意讀寫伺服器檔案,8.0.5.2、8.1.4.1修補重點一次看

Ruby on Rails於2026年11月4日發布重大資安更新,一次修補21項安全問題!其中Active Storage圖片處理漏洞CVSS高達9.8分,符合特定ImageMagick與檔案上傳條件的網站,可能遭未經驗證者任意寫入伺服器檔案;使用Disk儲存時更可能洩漏密鑰、資料庫密碼及第三方憑證。哪些Rails版本受影響?升級8.0.5.2或8.1.4.1就安全了嗎?本文整理CVE-2026-122006、漏洞成因、5項風險檢查、MiniMagick版本要求、憑證輪替及網站修補流程。

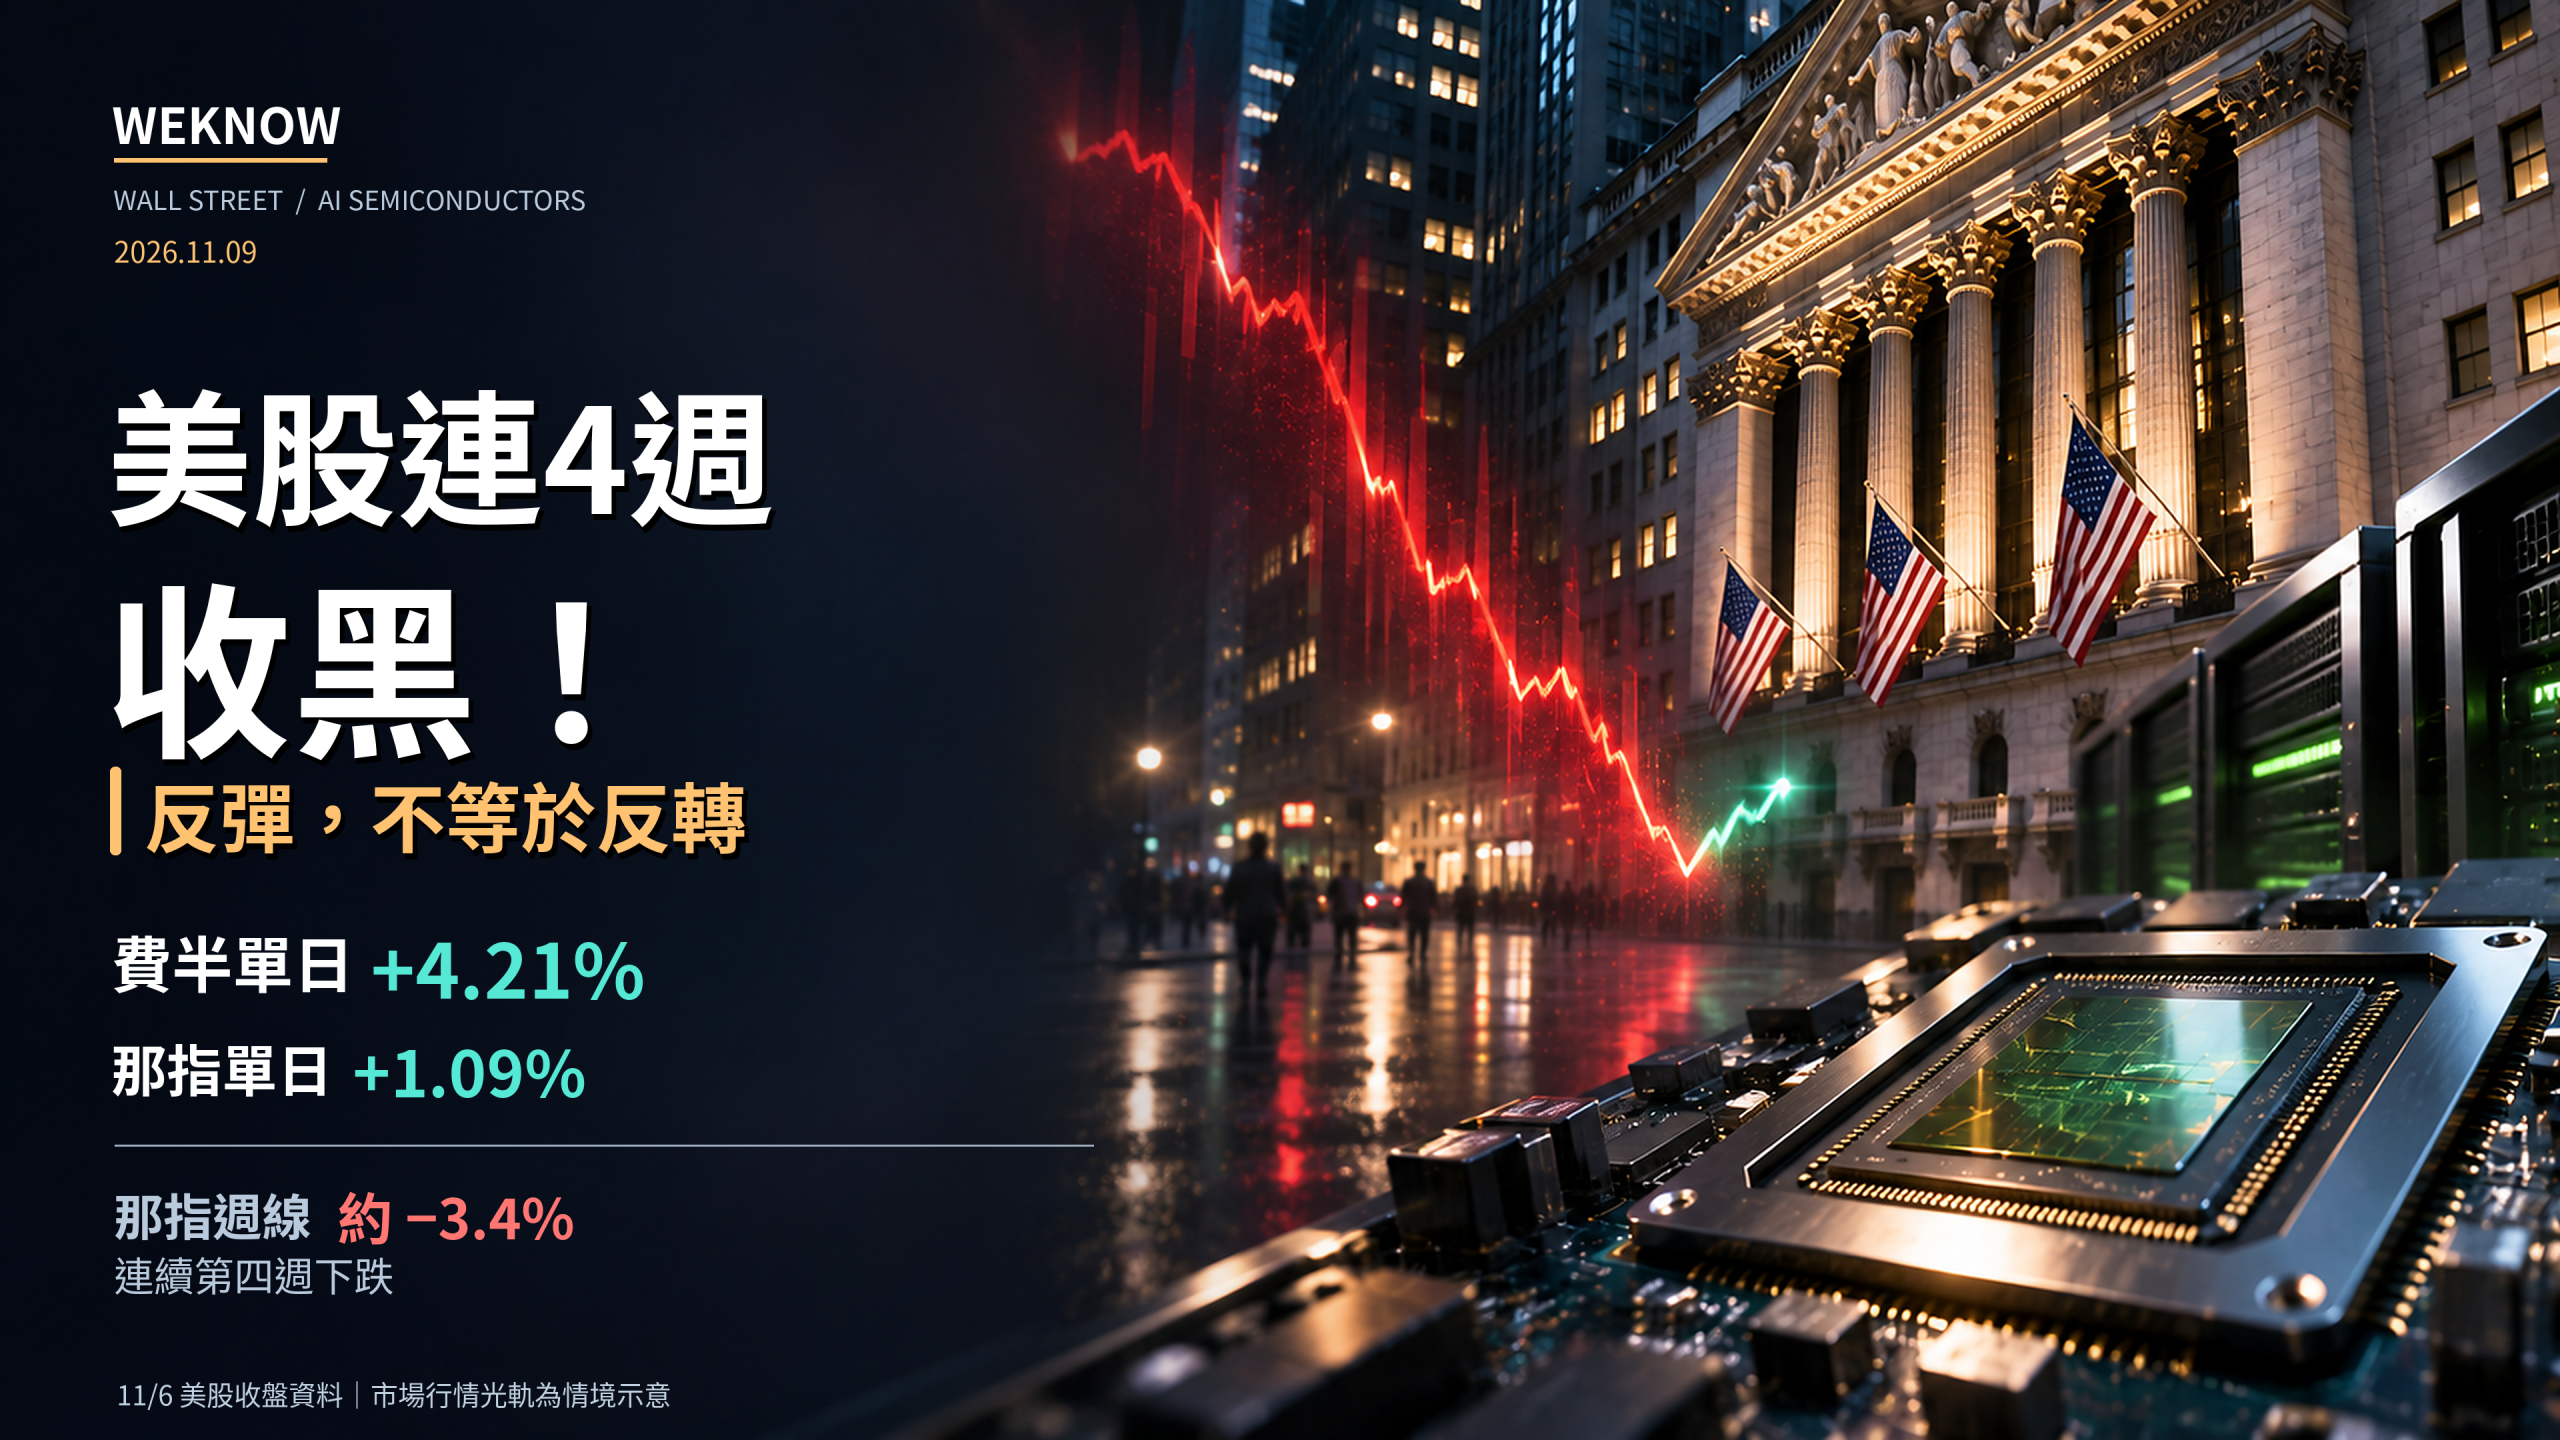
美股連4週收黑!那指反彈1.09%、費半暴漲4.21%,輝達與AMD回神,AI科技股真的止跌了嗎?

美股連續4週下跌後,AI科技股終於反彈!2026年11月6日那斯達克上漲1.09%、費城半導體指數大漲4.21%,AMD飆升11.04%、輝達回升2.78%,但費半前一天才暴跌12.25%,那指週線仍重挫3.4%,落入技術性修正區。美股為何暴跌?AI泡沫真的破裂了嗎?美國10月非農就業增加16.5萬人,為何反而提高升息疑慮?本文整理四大指數、半導體股漲跌、AI資料中心投資風險、聯準會政策,以及本週美股與台股的重要觀察指標。

Contact

Address: New York, Avenue Street
Email: support@blazethemes.com
Tel: +944-5484451244

Recent News

© 2023 BlazeThemes. Designed by BlazeThemes.