/ Oct 29, 2026

RECENT NEWS

高雄外遇風波:曖昧訊息曝光,男子遭判賠15萬元

高雄一名黃姓男子在妻子的手機上發現多條曖昧的LINE訊息,其中包括「親愛的」、「很久沒射進去了」等露骨對話,來自一位姜姓男子。黃男氣憤之下截圖並向法院提告,要求姜男賠償40萬元。案件經過審理波折,最終法官認定姜男對黃男配偶權造成損害,判賠15萬元。

根據判決書,黃男與妻子於2015年結婚,婚後妻子在一家泡沫紅茶店工作,期間認識了姜男,兩人逐漸走近。黃男發現妻子手機中的曖昧訊息後,質問妻子,妻子承認外遇,希望挽回婚姻,但最終仍以離婚收場。

黃男以這些訊息為證據,向橋頭簡易庭提告姜男侵害配偶權,求償40萬元。然而,審理期間姜男否認對話屬實,並辯稱黃男未經妻子同意竊錄對話,應無證據能力。妻子拒絕出庭作證,法官因此認為證據不足,判黃男敗訴。

黃男不服上訴,並提出更多證據,包括姜男的LINE頭像和臉書封面照片為同一張,證明姜男即是曖昧訊息的發送者。最終,法官認定姜男的行為超越正常社交範疇,破壞夫妻信賴,判姜男賠償15萬元,不得上訴。

出處 https://www.ettoday.net/news/20240715/2777757.htm

Related Posts

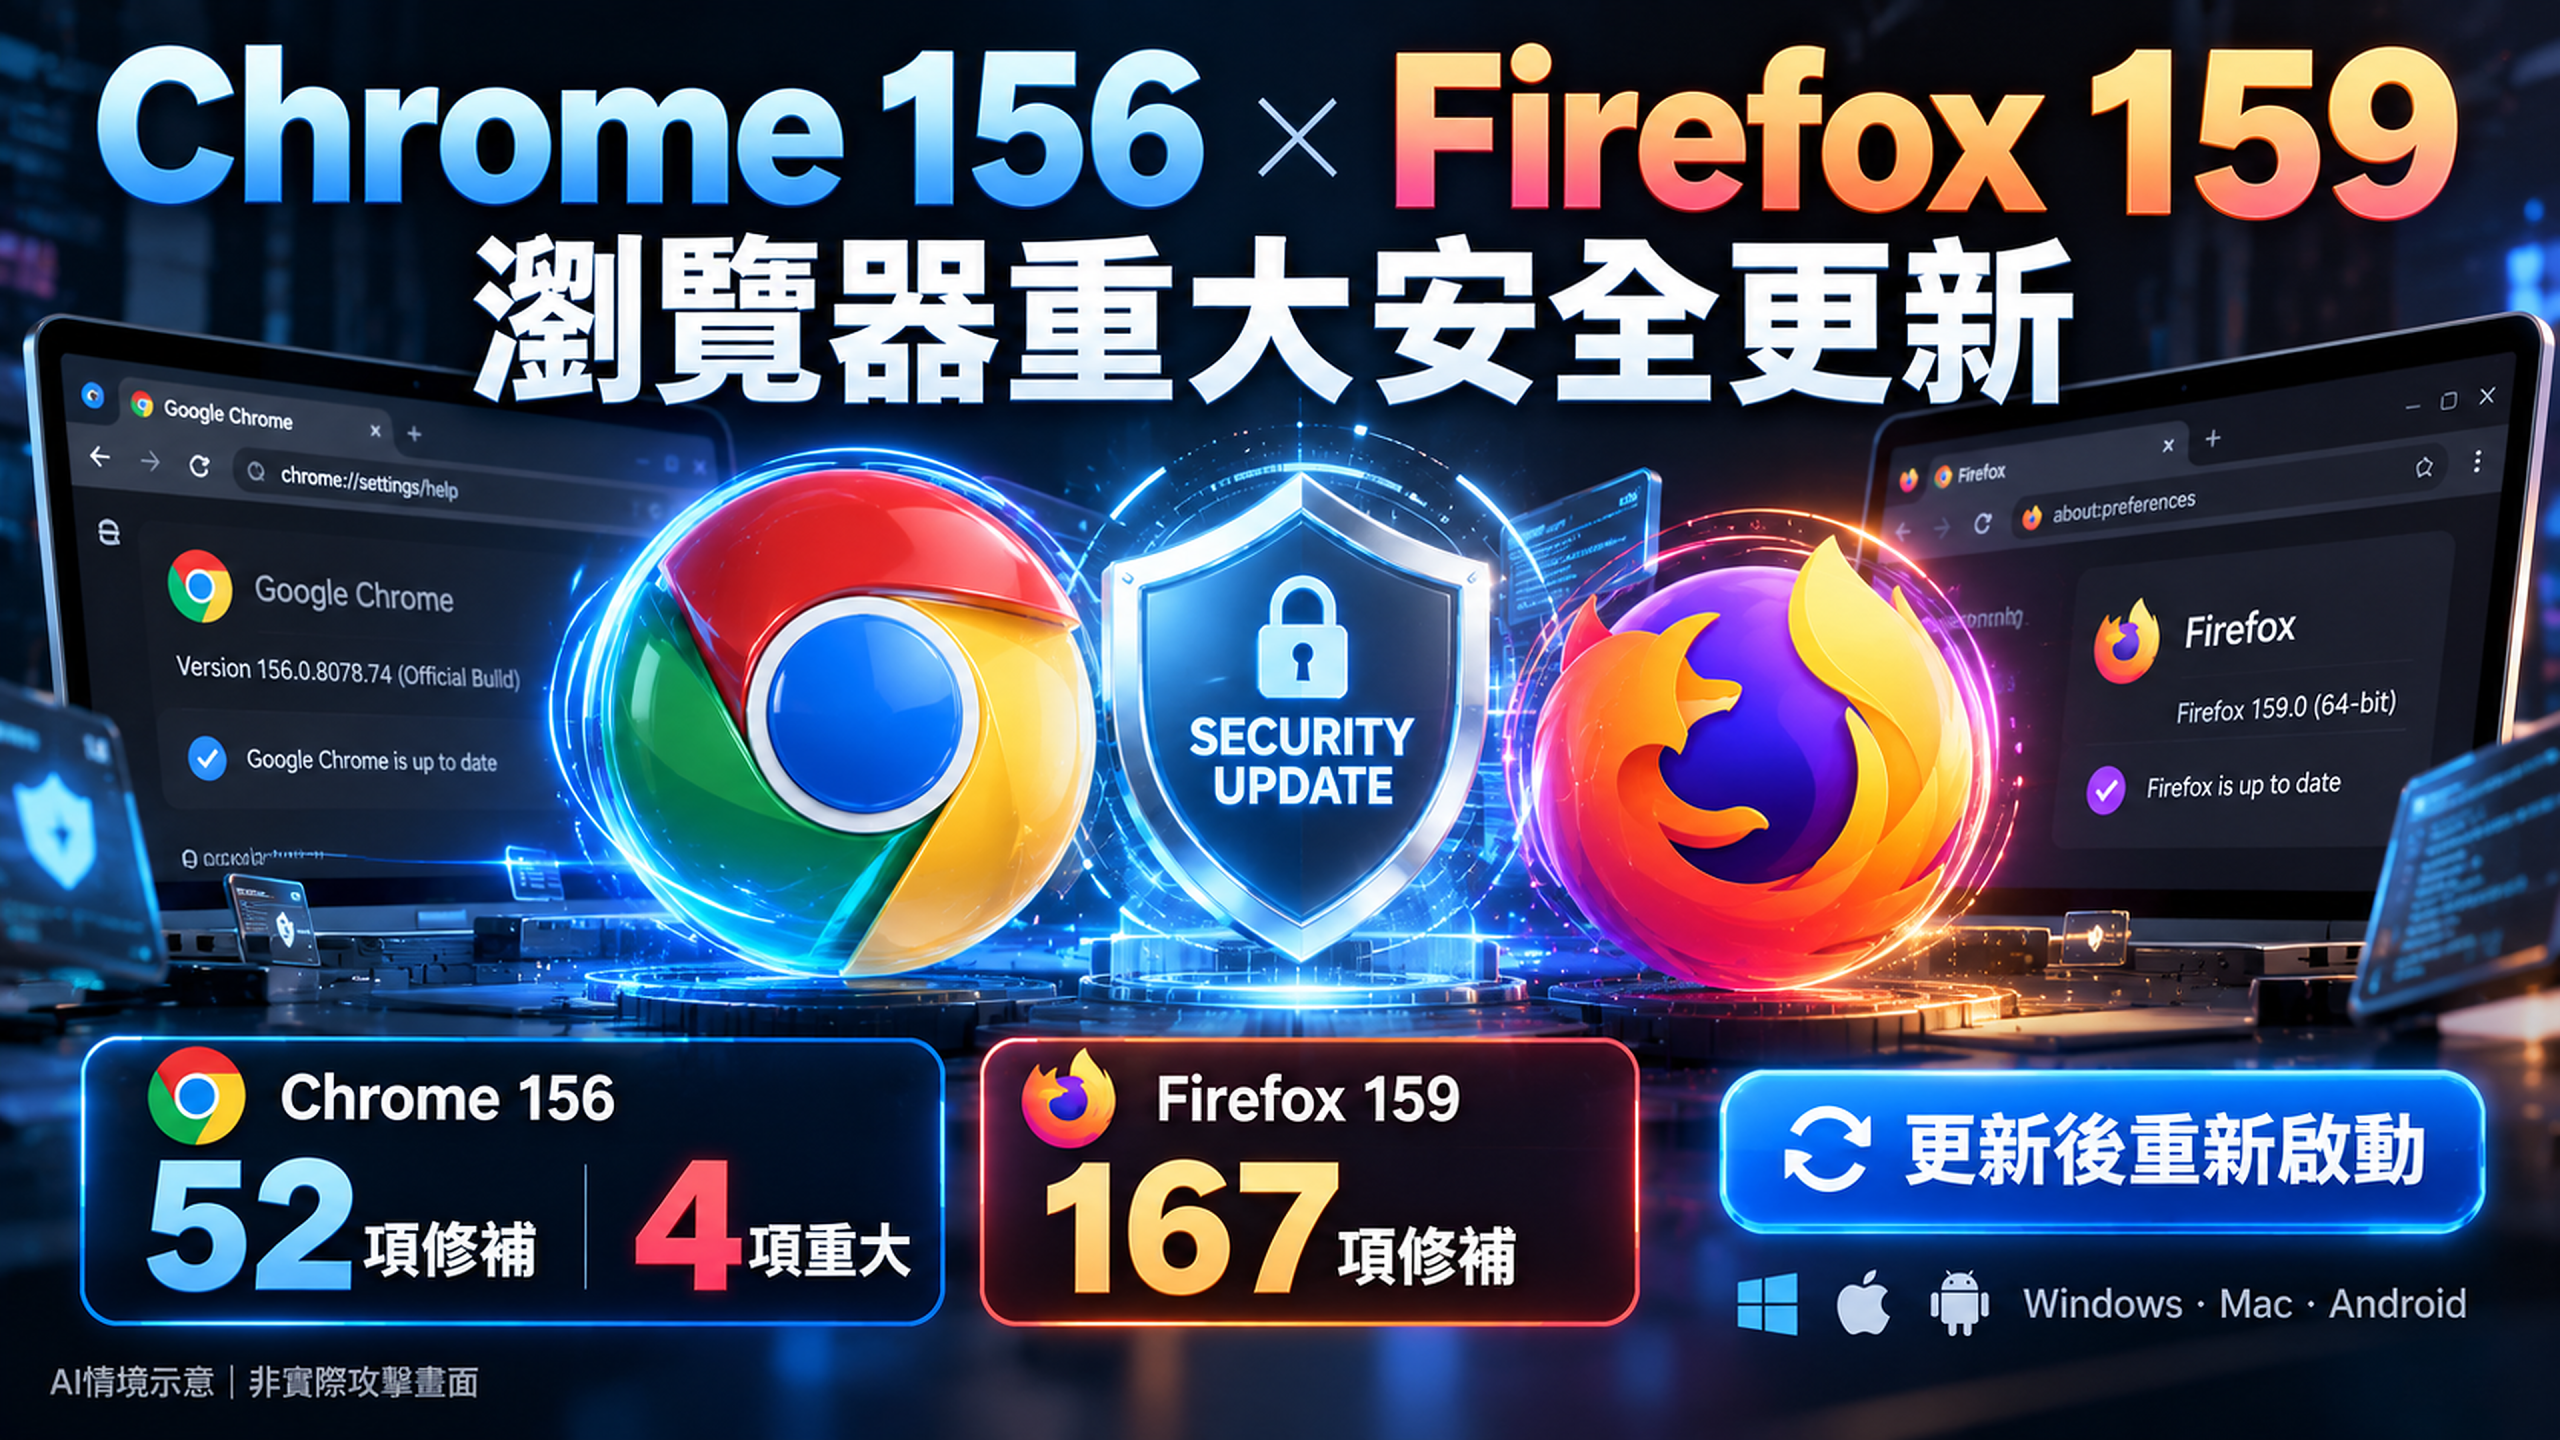
Chrome 156緊急修補52項漏洞!4項重大風險、Firefox 159修復167項安全缺陷,Windows、Mac、Android該更新哪一版?

Chrome 156更新正式釋出!Google於2026年10月27日修補52項瀏覽器安全漏洞,其中4項為重大等級;Firefox 159也同步修復167項安全缺陷。Chrome 156更新該安裝哪個版本?Windows、Mac、Linux與Android有何差異?本文整理Chrome資安漏洞CVE編號、FileSystem與Skia等風險、Firefox 159安全修正、Chrome 157早期穩定版差別,以及瀏覽器更新、重新啟動和網站管理者的實用安全檢查。

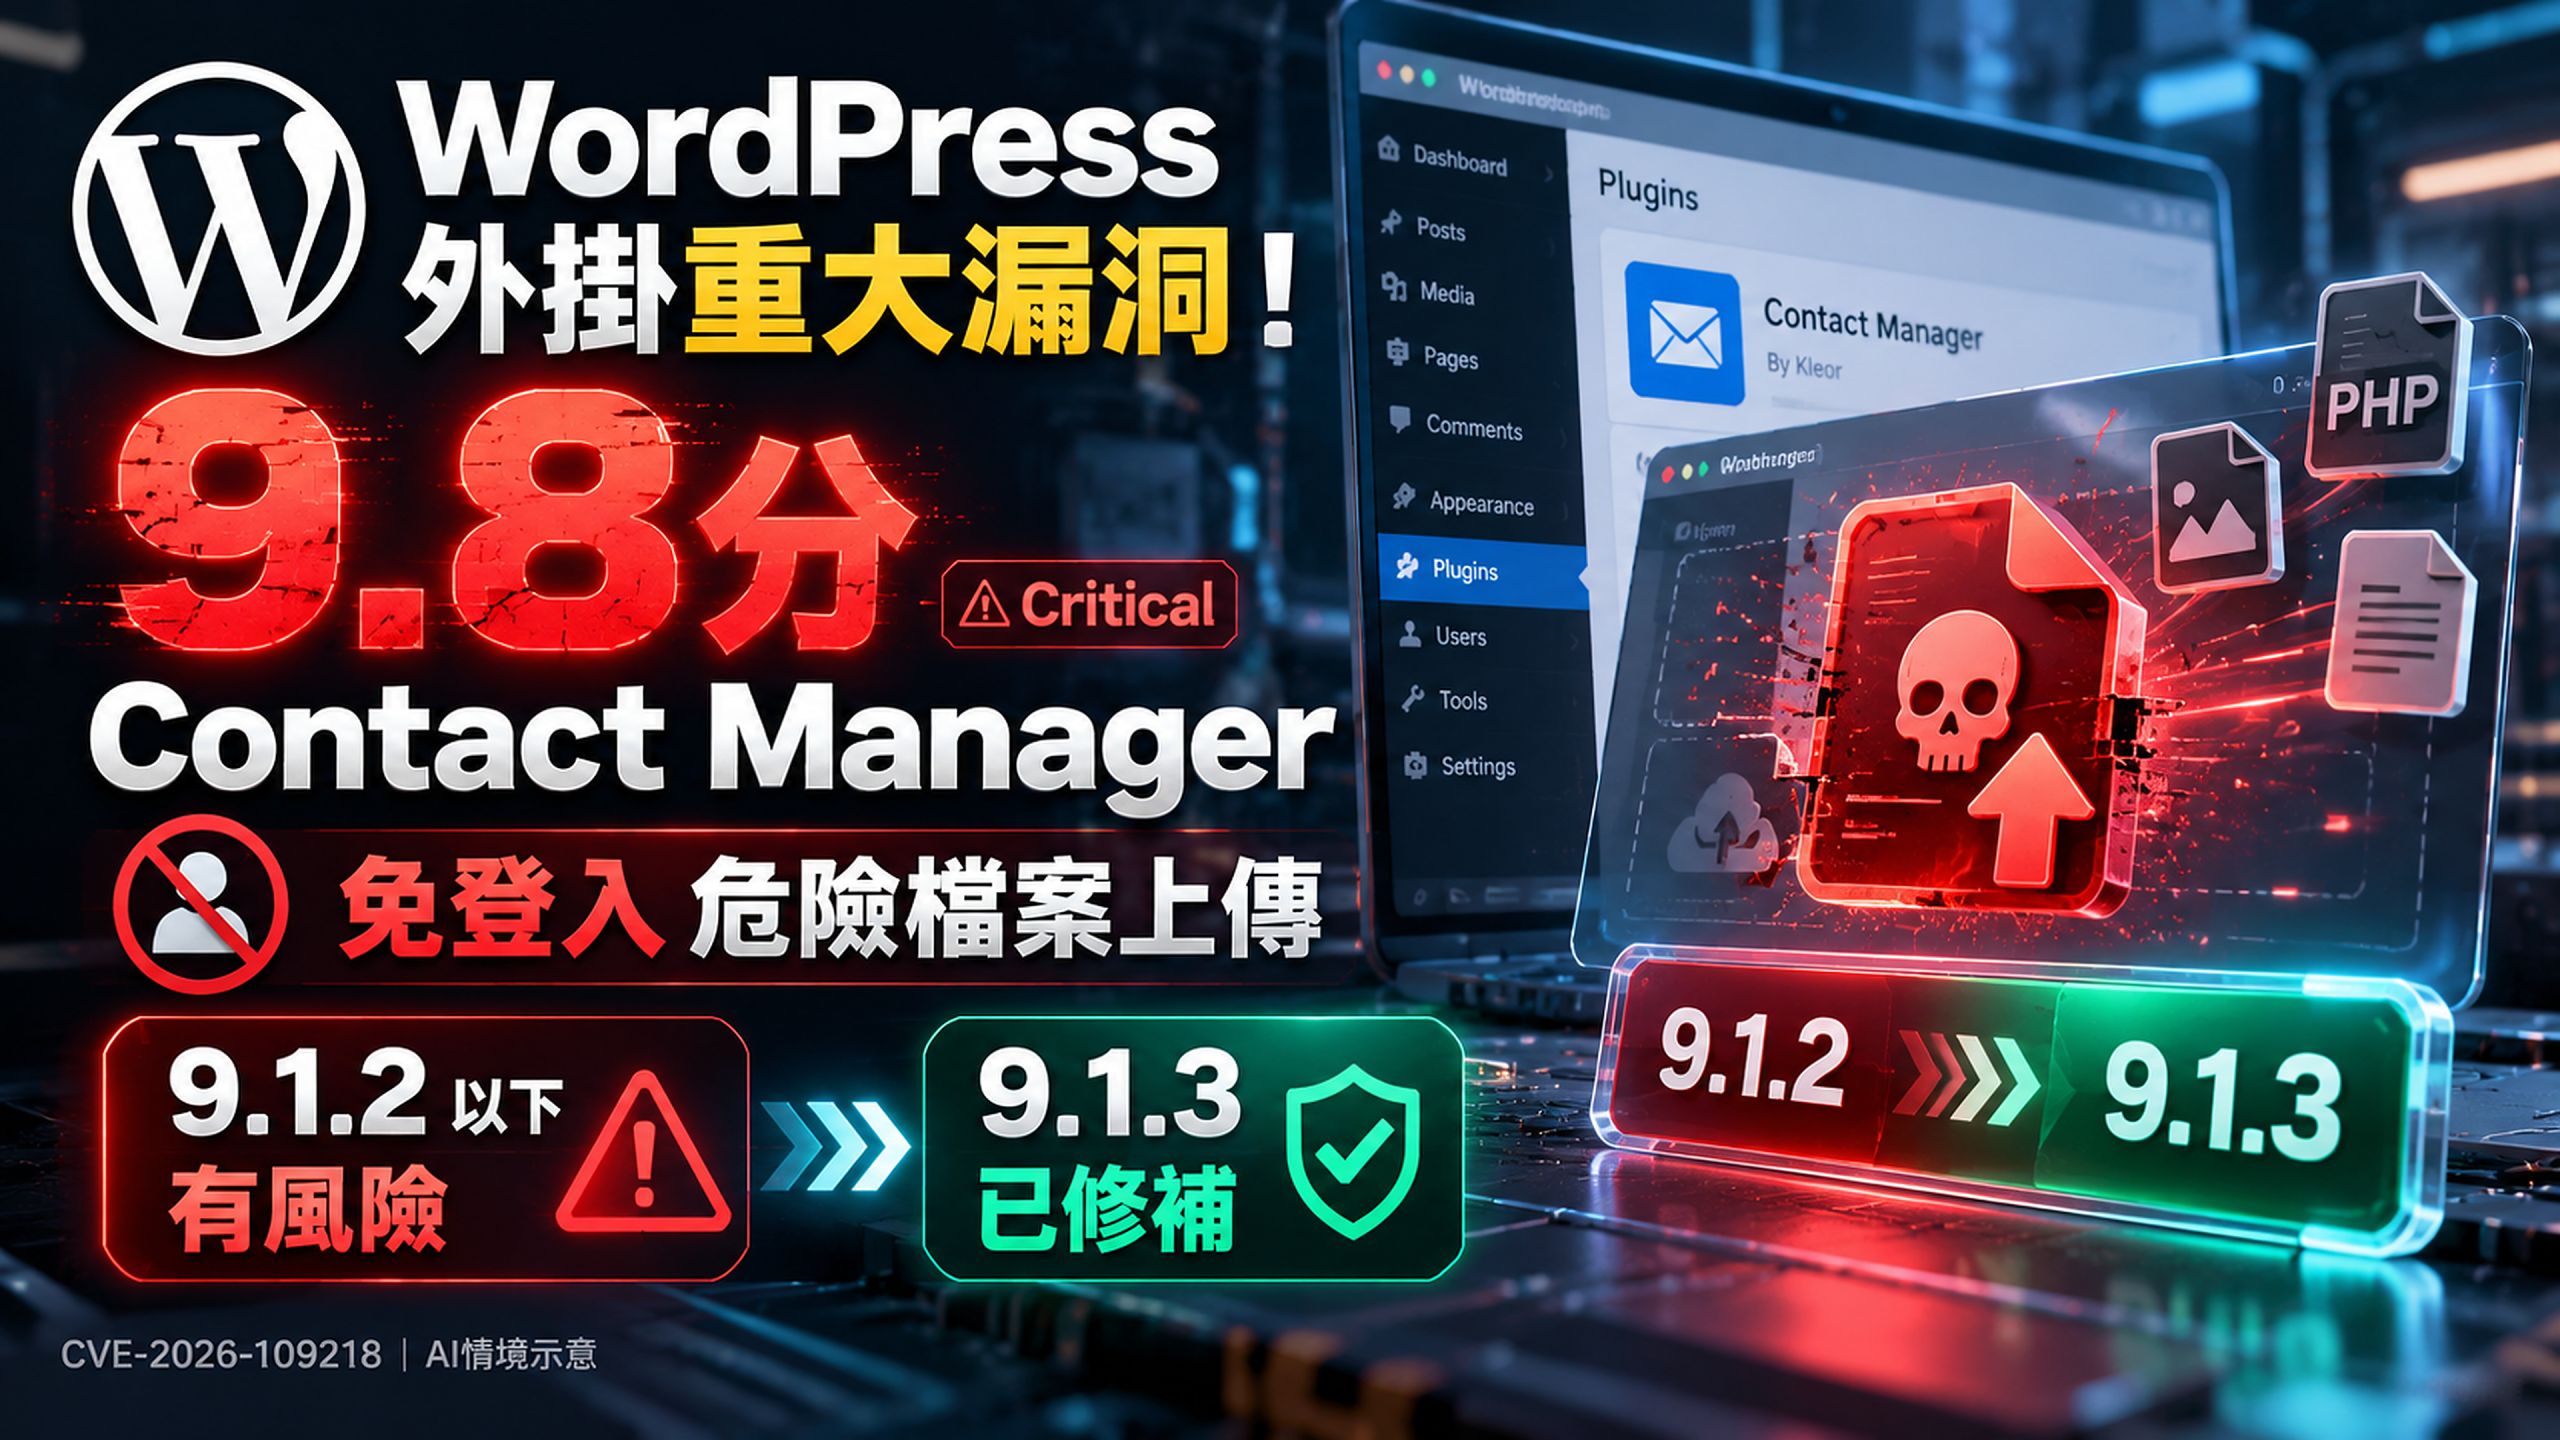
WordPress外掛爆9.8分重大漏洞!Contact Manager 9.1.2以下免登入可上傳危險檔案,9.1.3已修補:站長如何檢查、更新與排查入侵?

WordPress漏洞警報!Contact Manager聯絡表單外掛爆出CVE-2026-109218重大資安漏洞,CVSS評分9.8分,影響9.1.2及更早版本,攻擊者可能無須登入就能上傳危險檔案,在特定Apache主機環境甚至可能執行程式碼。Contact Manager 9.1.3已提供安全修補。本文整理WordPress漏洞影響條件、外掛版本檢查、更新流程、網站停用處置、PHP環境風險、可疑檔案與主機日誌排查,以及網站管理者應注意的防護措施。

Contact

Address: New York, Avenue Street
Email: support@blazethemes.com
Tel: +944-5484451244

Recent News

© 2023 BlazeThemes. Designed by BlazeThemes.