/ Nov 09, 2026

RECENT NEWS

熱議!台中知名無人拉麵店涉隱私公開客人「無碼」照片,引爆網路正反兩極評論

近日,一名台中女網友造訪了一家知名的無人拉麵店,對食物品質和環境給予了高度評價,然而,這家店的網路評價卻出現了極大的分歧。引發爭議的焦點在於,店家竟將客人的「無碼」照片發佈在Instagram上,公開批評食物浪費的行為,這一舉動在網上引起了廣泛討論和激烈反應。

根據原PO在Dcard上的發文,她在6月29日到該店用餐時,雖然享受了美味的拉麵和整潔的自助吧環境,但在上網後發現店家的網路回應相當激烈,不僅對負評作出反擊,還以監視器觀察客人用餐情況,並公開在店家的社群媒體平台上。原PO指出,雖然減少食物浪費的提倡是正確的,但店家的做法未經當事人同意直接公開客人的用餐照片,顯然引發了公眾的擔憂和爭議。

這起事件不僅讓人質疑店家的隱私保護措施和網路行為,也引發了對於消費者權益和商家行為規範的討論。面對網上的熱議,有部分網友表達支持店家的做法,認為這是一種有效的食物浪費防範措施;然而,也有不少人批評店家的公開做法過於霸道和不當。

目前,涉事的無人拉麵店尚未對此發表官方聲明,但事件仍在網路上持續發酵,引起社會各界對於消費者隱私和網路公開行為的關注。

出處 https://www.ettoday.net/news/20240701/2768075.htm

Related Posts

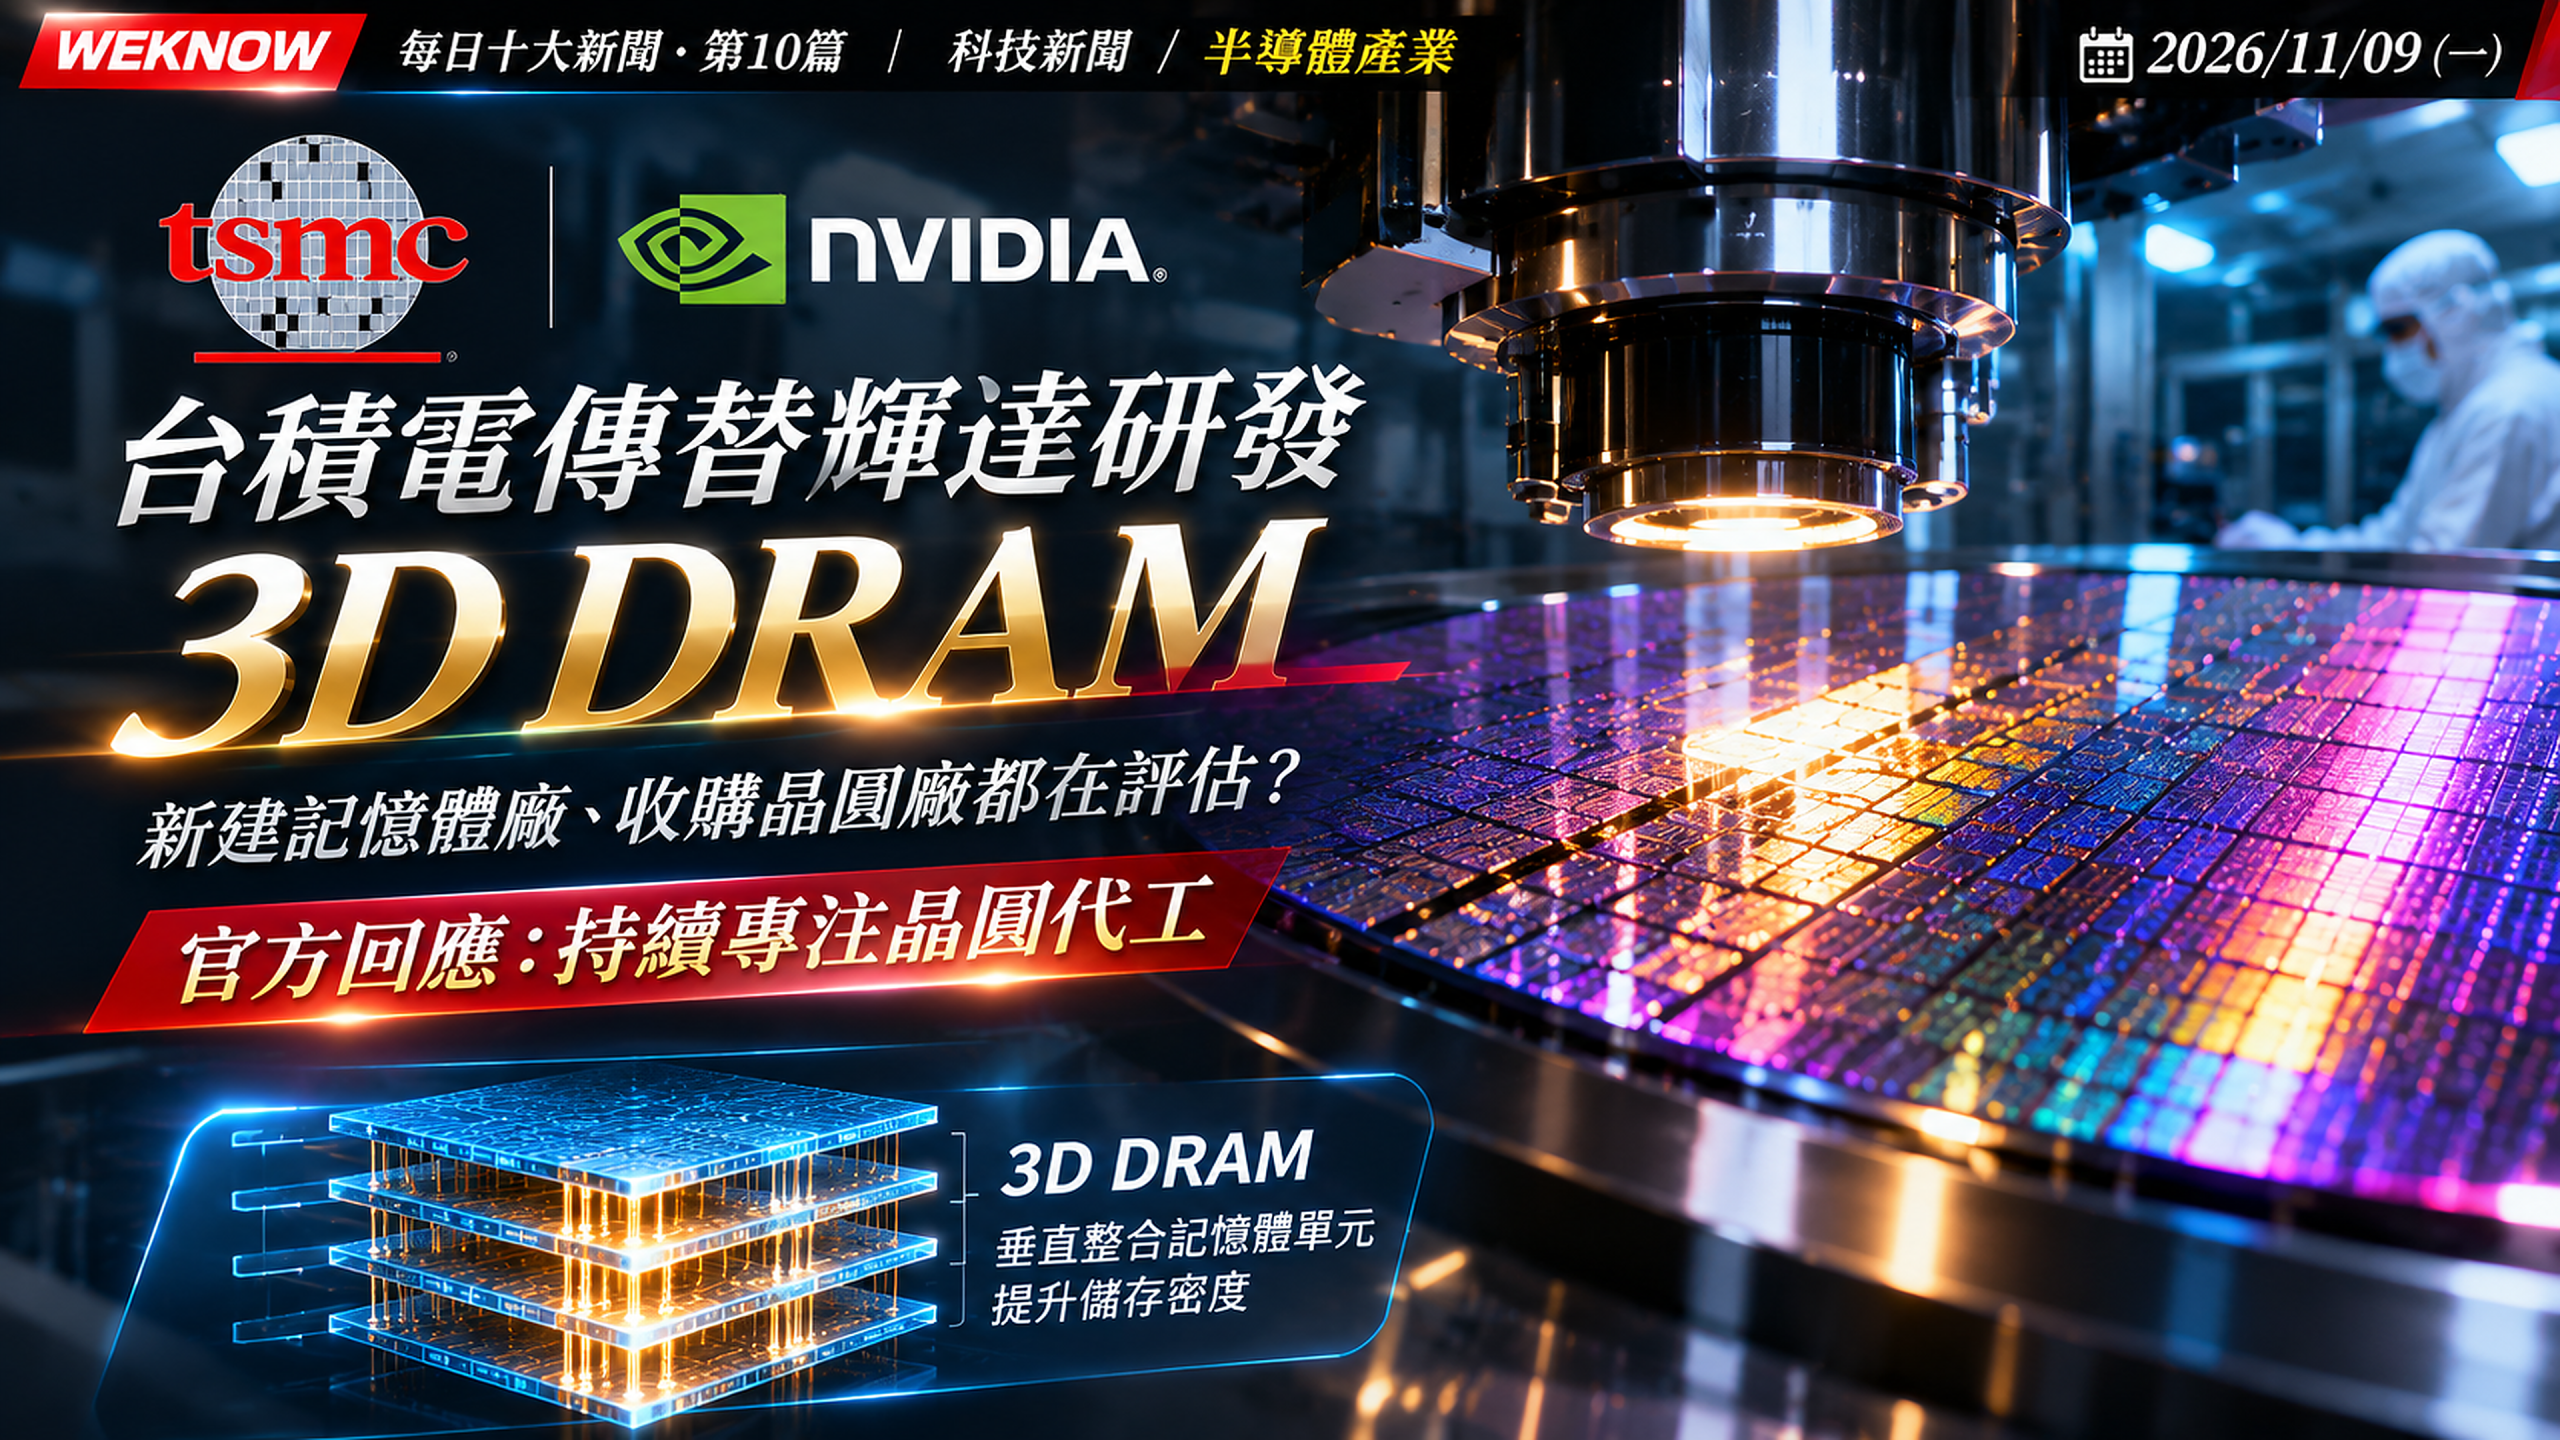
台積電傳替輝達研發3D DRAM!新建記憶體廠、收購晶圓廠都在評估?官方最新回應曝光

台積電真的要幫輝達生產3D DRAM記憶體嗎?《The Information》2026年11月6日報導,輝達據稱要求台積電研究下一代3D DRAM製造,可能選擇興建新晶圓廠,或收購既有工廠改造。台積電最新回應強調仍專注晶圓代工與邏輯晶片,未證實建廠及量產計畫。3D DRAM是什麼?與HBM、傳統DRAM有何不同?為什麼AI資料中心需要更多記憶體?本文整理原始報導、台積電聲明、技術比較、SK海力士合作、臺灣供應鏈影響與未來觀察重點。

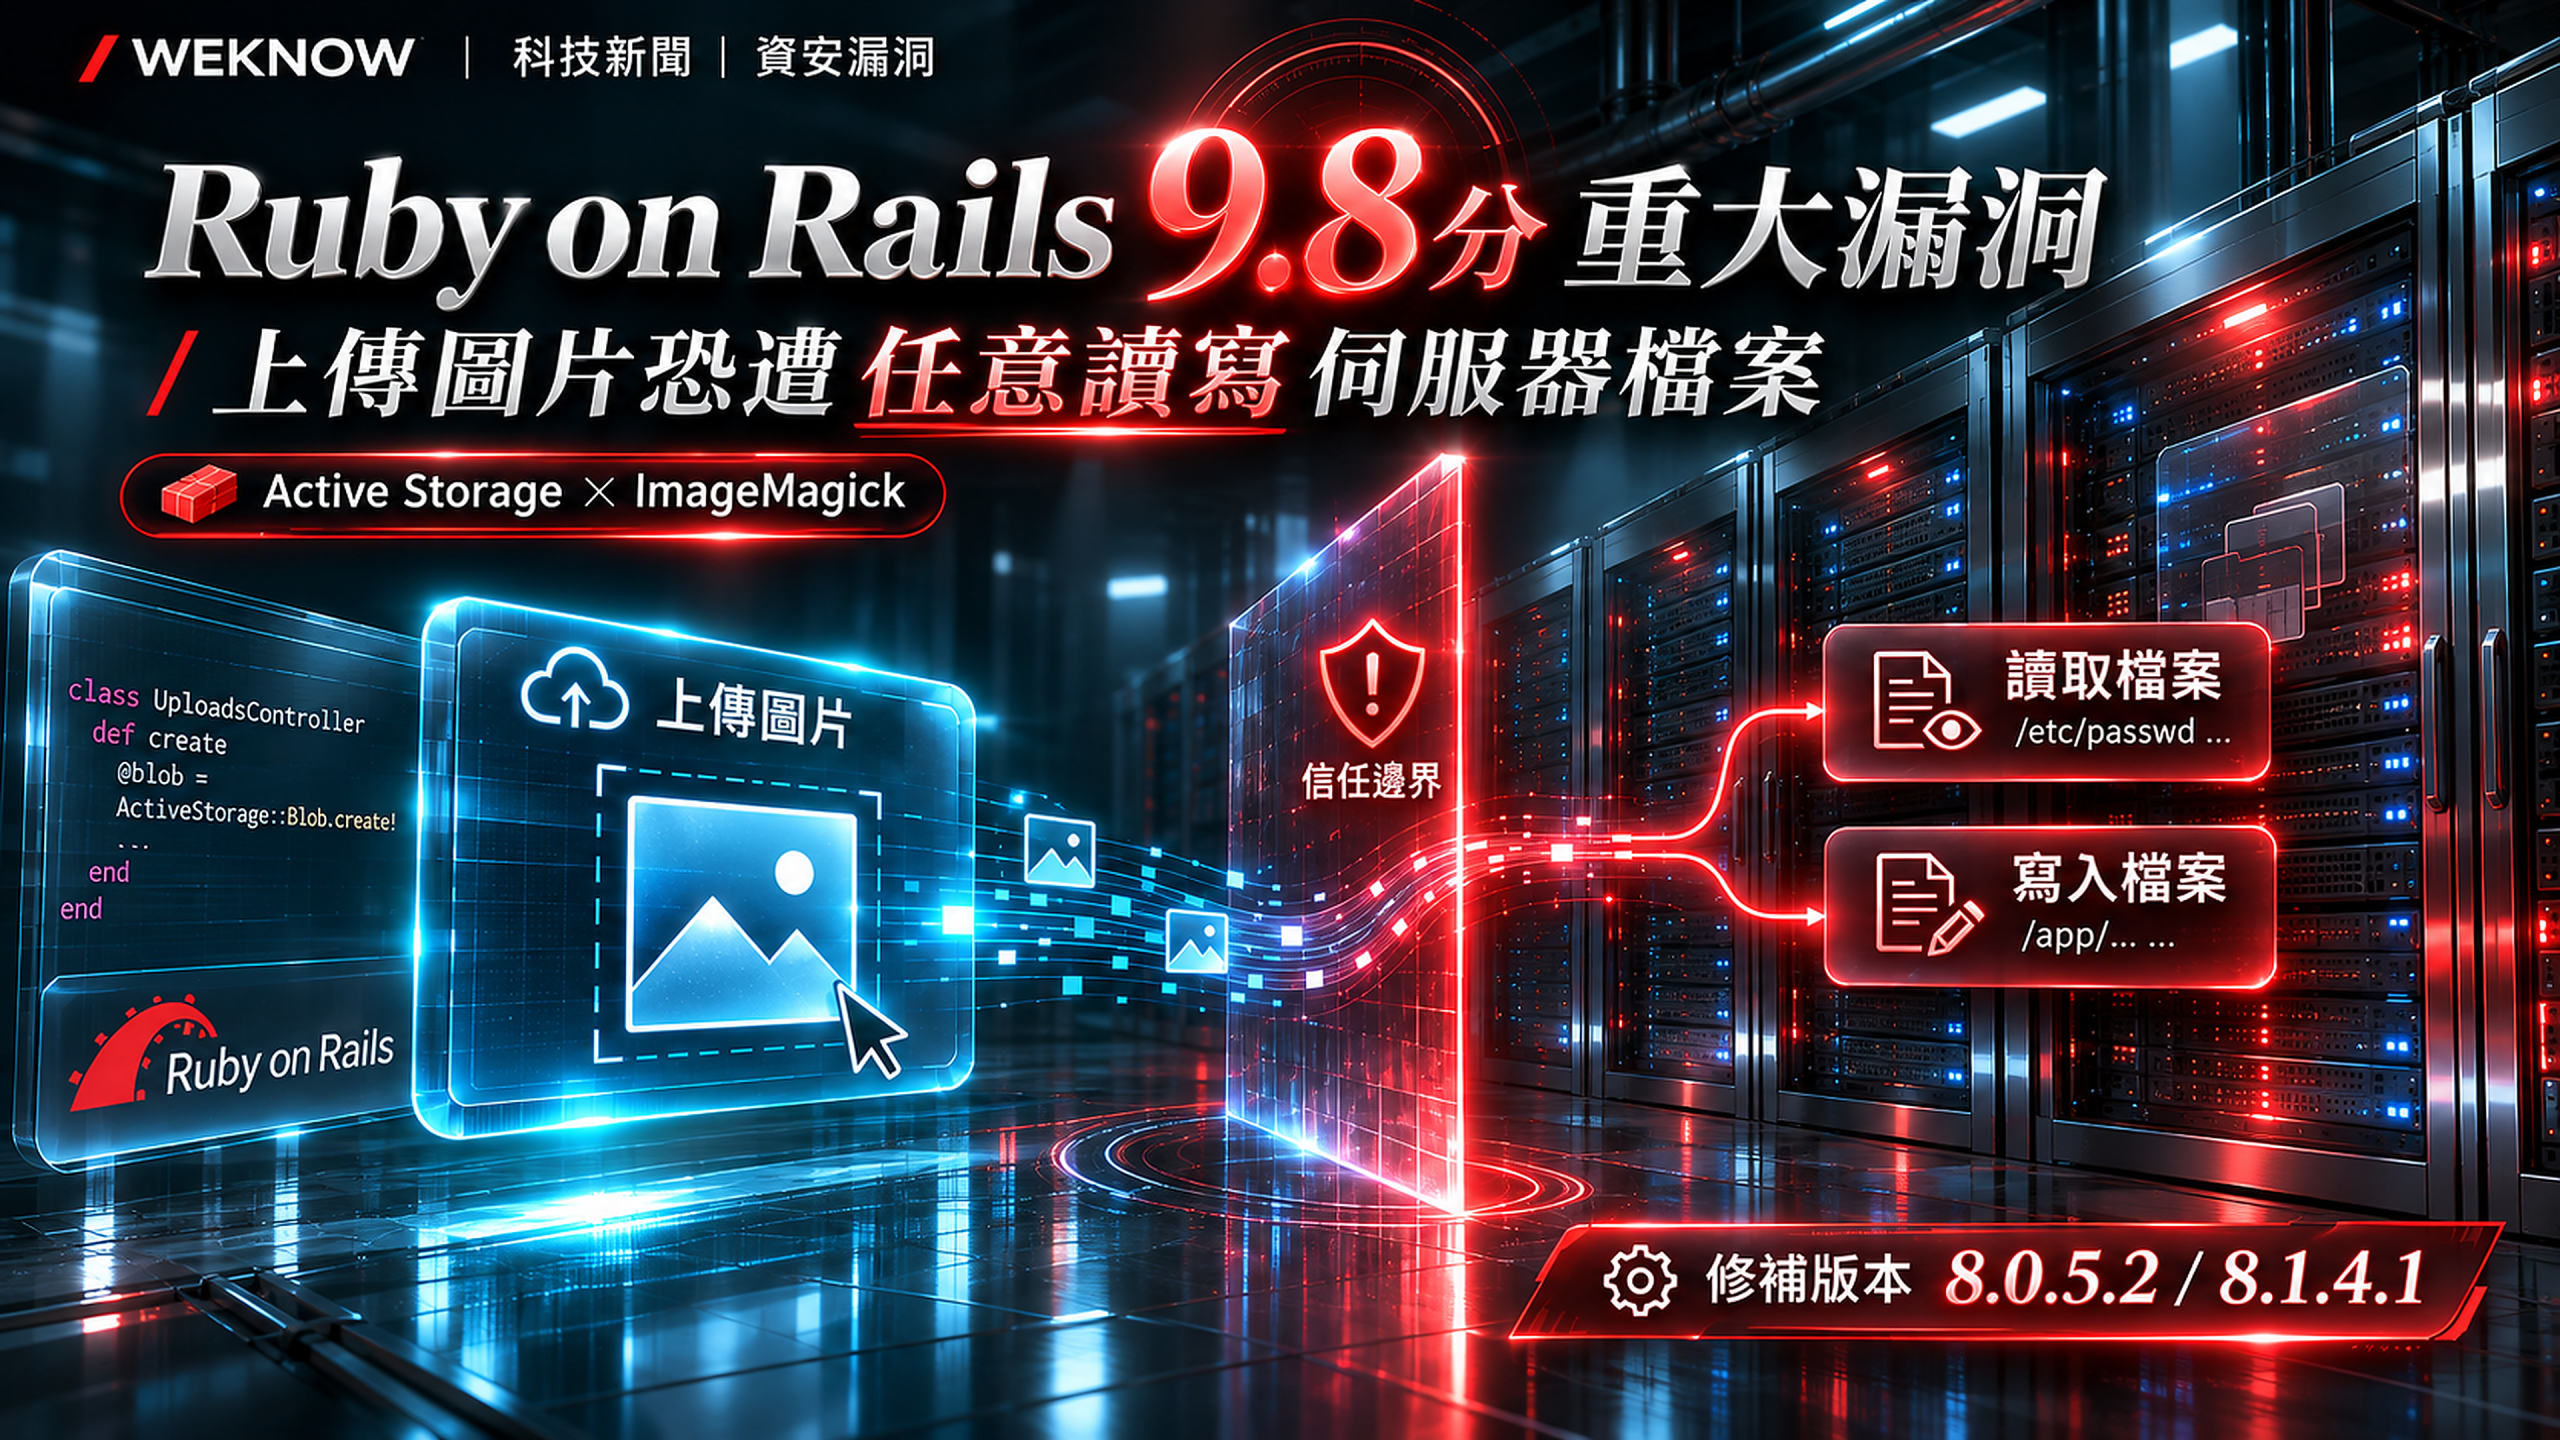
Ruby on Rails爆9.8分重大漏洞!上傳圖片恐遭任意讀寫伺服器檔案,8.0.5.2、8.1.4.1修補重點一次看

Ruby on Rails於2026年11月4日發布重大資安更新,一次修補21項安全問題!其中Active Storage圖片處理漏洞CVSS高達9.8分,符合特定ImageMagick與檔案上傳條件的網站,可能遭未經驗證者任意寫入伺服器檔案;使用Disk儲存時更可能洩漏密鑰、資料庫密碼及第三方憑證。哪些Rails版本受影響?升級8.0.5.2或8.1.4.1就安全了嗎?本文整理CVE-2026-122006、漏洞成因、5項風險檢查、MiniMagick版本要求、憑證輪替及網站修補流程。

Contact

Address: New York, Avenue Street
Email: support@blazethemes.com
Tel: +944-5484451244

Recent News

© 2023 BlazeThemes. Designed by BlazeThemes.