/ Nov 10, 2026

RECENT NEWS

台南白嫖爭議!朱姓男子疑遭痛毆後逼拍道歉影片,警方查獲毒咖啡包

台南市發生一起涉及白嫖及暴力糾紛的案件,40多歲的朱姓男子疑似因涉及白嫖及搶劫應召女財物,遭到多名嫌疑人毆打致頭部重傷。警方接獲報案後迅速展開調查,並將涉案的黃姓主嫌等5人拘提到案,同時在黃男的住處發現了14包毒咖啡包。

根據警方調查,朱男6月間涉嫌發生爭議,其後被嫌犯圍毆並強迫錄製道歉影片,並將影片上傳至網路。警方成立專案小組迅速掌握嫌犯身分,包括40歲的黃男、蘇男,以及其他三名年輕嫌疑人。檢警依據相關罪嫌,包括妨害秩序、妨害隱私、妨害自由、恐嚇取財、傷害等,將案件移送法辦,並對黃嫌、蘇嫌提出羈押禁見的申請,獲得台南地院裁定支持。

出處 https://www.ettoday.net/news/20240709/2774169.htm

Related Posts

台積電傳替輝達研發3D DRAM!新建記憶體廠、收購晶圓廠都在評估?官方最新回應曝光

台積電真的要幫輝達生產3D DRAM記憶體嗎?《The Information》2026年11月6日報導,輝達據稱要求台積電研究下一代3D DRAM製造,可能選擇興建新晶圓廠,或收購既有工廠改造。台積電最新回應強調仍專注晶圓代工與邏輯晶片,未證實建廠及量產計畫。3D DRAM是什麼?與HBM、傳統DRAM有何不同?為什麼AI資料中心需要更多記憶體?本文整理原始報導、台積電聲明、技術比較、SK海力士合作、臺灣供應鏈影響與未來觀察重點。

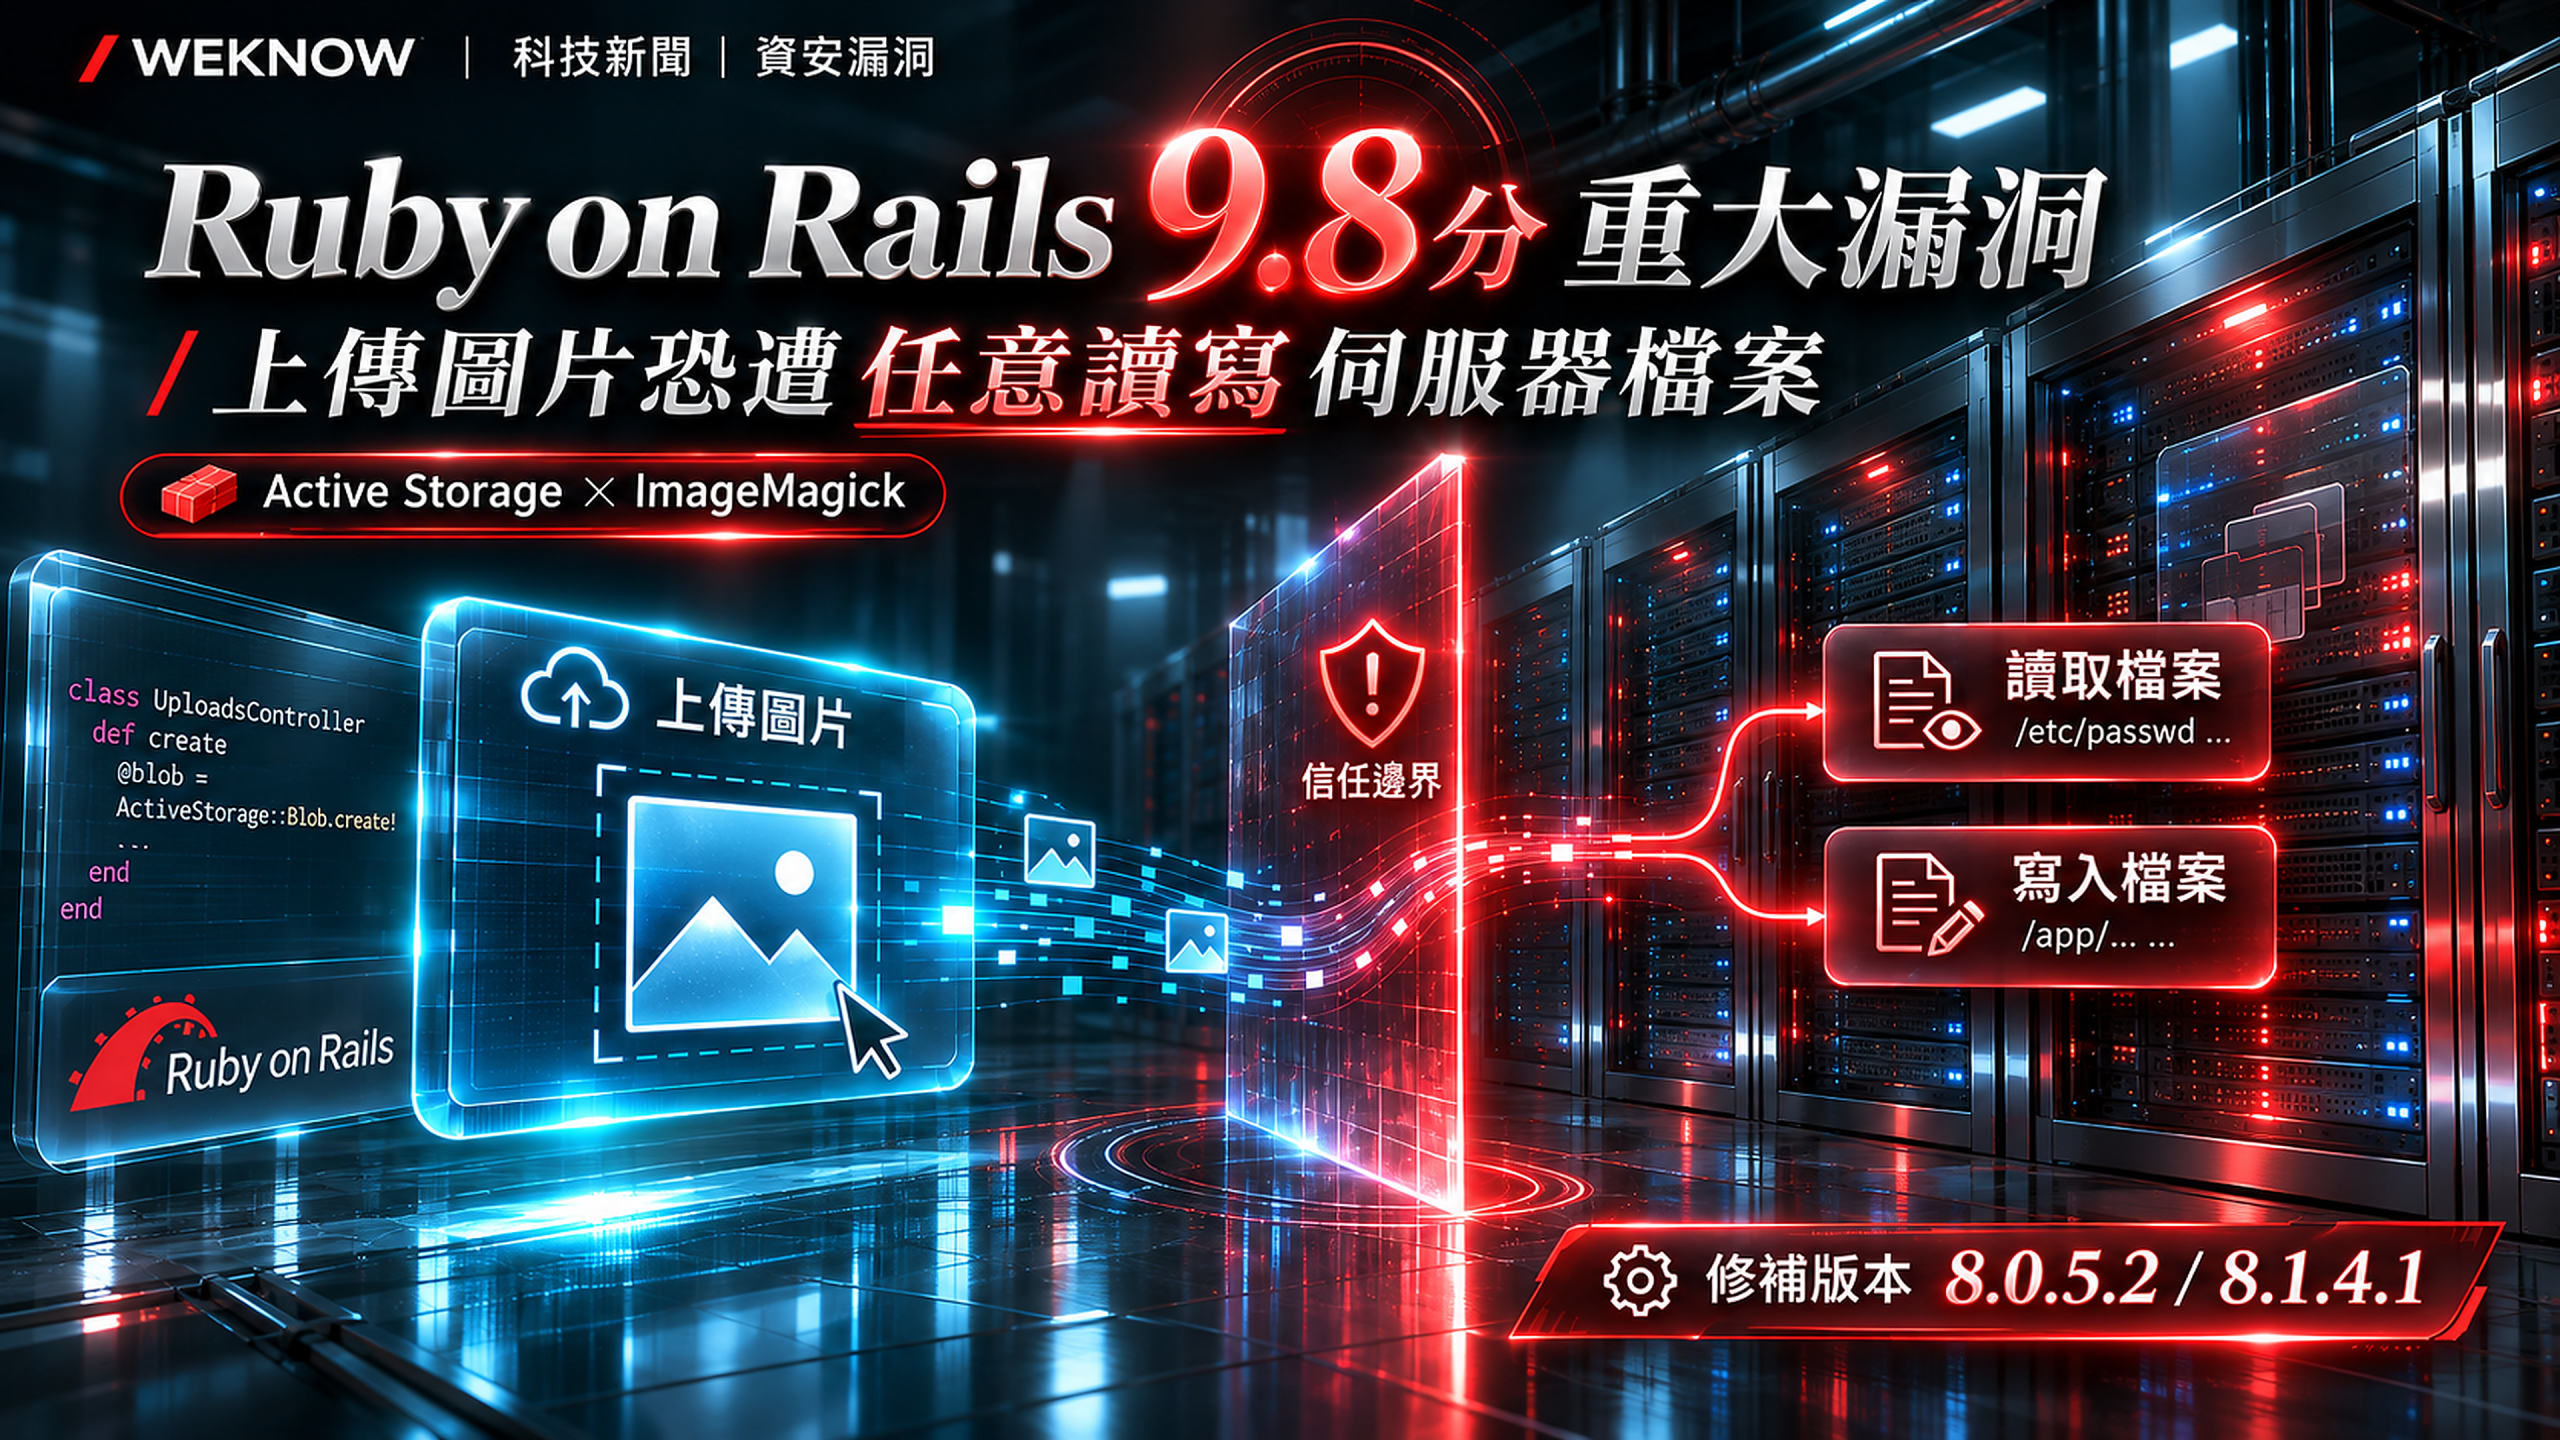
Ruby on Rails爆9.8分重大漏洞!上傳圖片恐遭任意讀寫伺服器檔案,8.0.5.2、8.1.4.1修補重點一次看

Ruby on Rails於2026年11月4日發布重大資安更新,一次修補21項安全問題!其中Active Storage圖片處理漏洞CVSS高達9.8分,符合特定ImageMagick與檔案上傳條件的網站,可能遭未經驗證者任意寫入伺服器檔案;使用Disk儲存時更可能洩漏密鑰、資料庫密碼及第三方憑證。哪些Rails版本受影響?升級8.0.5.2或8.1.4.1就安全了嗎?本文整理CVE-2026-122006、漏洞成因、5項風險檢查、MiniMagick版本要求、憑證輪替及網站修補流程。

Contact

Address: New York, Avenue Street
Email: support@blazethemes.com
Tel: +944-5484451244

Recent News

© 2023 BlazeThemes. Designed by BlazeThemes.