/ Nov 09, 2026

RECENT NEWS

女大生帶寵物進壽司店擺拍惹議 面臨可能求償及法律責任

桃園元智大學一名女學生日前與友人到壽司郎用餐,竟私帶寵物「守宮」入店,並將守宮放在醬料碟上擺拍,隨後將影片上傳至社交媒體,引發網友激烈撻伐。有網友指出,這一行為可能讓女大生面臨高額求償的風險,類似於去年日本壽司郎因惡作劇事件索賠的案例。

該女大生於6月20日和朋友前往壽司郎,將守宮放在醬料盤上與其他壽司一起擺拍,並在IG限時動態中戲稱其為「壽司胖胖包」。這一行為被網友發現後,紛紛在其他社群平台上批評,稱「在壽司店這樣玩爬蟲類很噁心,讓人不敢再去這家壽司店」。

去年,日本壽司郎曾發生高中生舔醬油瓶再放回的惡作劇事件,該事件導致壽司郎市值蒸發160億日圓(約新台幣35.3億元),壽司郎隨後向高中生求償6700萬日圓。部分網友認為,這次台灣女大生的行為可能會引發類似的高額求償。

台灣壽司郎於24日透過臉書發表聲明,表示該消費者的行為已經引發衛生疑慮,損害公司聲譽,並強調各分店已加強餐具清潔消毒,確保用餐安全。壽司郎表示,將針對該消費者的行為所造成的商譽受損及其他損害,採取法律行動追究責任。

元智大學則發表了三點聲明,表示若查證屬實,將依校規處置,並要求學生向受害商家道歉,未來將加強學生品德教育及宣導衛生安全的重要性。

桃園市衛生局指出,消費者攜帶寵物入店用餐,業者應根據食品良好衛生規範準則採取管制措施,若經查獲未依規定,將要求業者限期改正,若屆期未改善,將依《食安法》第44條處以6萬元台幣以上罰鍰。

出處 https://tw.news.yahoo.com/元智女大生慘了-吃壽司郎-守宮放醬料盤-恐面臨天價求償-211011529.html

Related Posts

Ruby on Rails爆9.8分重大漏洞!上傳圖片恐遭任意讀寫伺服器檔案,8.0.5.2、8.1.4.1修補重點一次看

Ruby on Rails於2026年11月4日發布重大資安更新,一次修補21項安全問題!其中Active Storage圖片處理漏洞CVSS高達9.8分,符合特定ImageMagick與檔案上傳條件的網站,可能遭未經驗證者任意寫入伺服器檔案;使用Disk儲存時更可能洩漏密鑰、資料庫密碼及第三方憑證。哪些Rails版本受影響?升級8.0.5.2或8.1.4.1就安全了嗎?本文整理CVE-2026-122006、漏洞成因、5項風險檢查、MiniMagick版本要求、憑證輪替及網站修補流程。

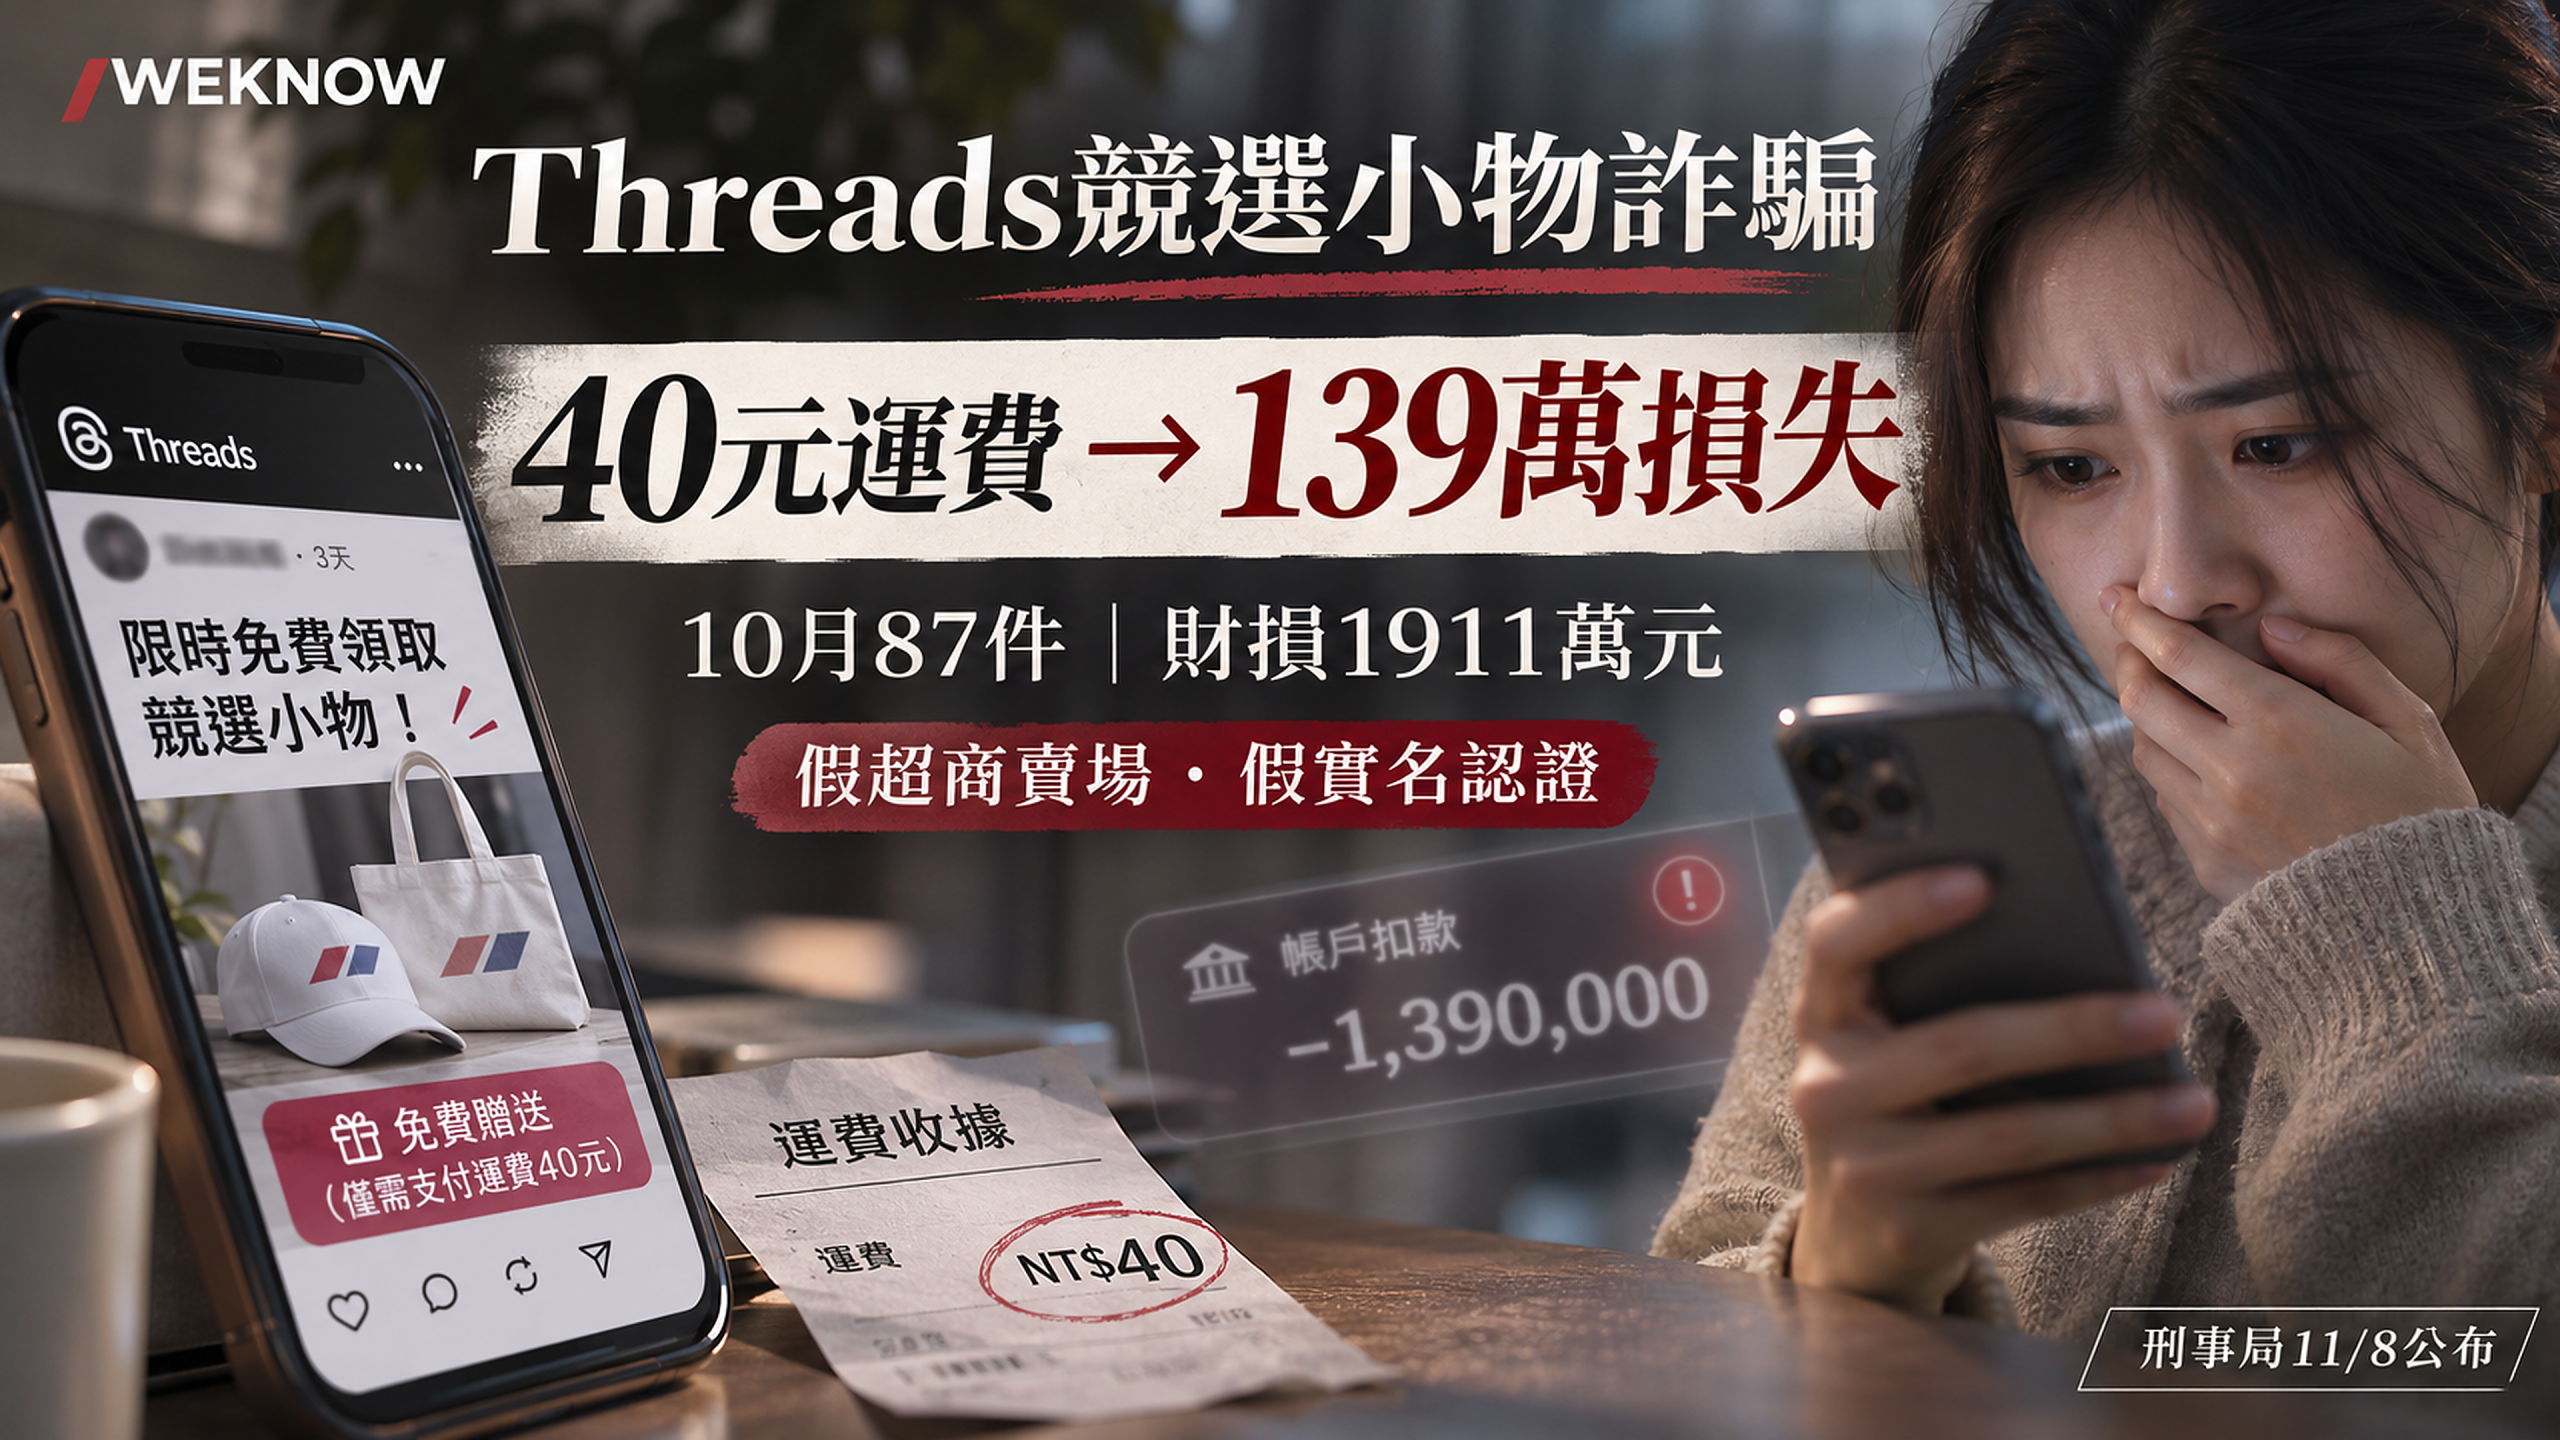
Threads免費競選小物竟騙走139萬!10月87件詐騙損失1911萬元,假超商賣場與實名認證怎麼辨識?

Threads詐騙再傳重大案例!刑事局公布2026年10月競選小物詐騙共87件、財損1911萬元,高雄女教師只想花40元運費領取免費競選小物,卻遭假全家好賣市集、實名認證及假銀行專員連環詐騙,6小時內32筆轉帳損失139萬元。Threads詐騙為何能從小額運費變成百萬元損失?競選小物詐騙常見的帳戶凍結、金流驗證、無卡提款QR Code有什麼陷阱?本文整理刑事局三起真實案件、假客服話術、五大辨識重點及遭詐後聯絡銀行、撥打165與報案流程。

Contact

Address: New York, Avenue Street
Email: support@blazethemes.com
Tel: +944-5484451244

Recent News

© 2023 BlazeThemes. Designed by BlazeThemes.